Sommaire 14 sections
- Qu'est-ce que le trafic de bots et les faux comptes ?
- Quels sont les signes de faux comptes et d'une attaque de bots ?
- Combien le trafic de bots vous coûte-t-il ?
- Quelles pages les bots visent-ils ?
- Comment bloquer le trafic de bots ?
- Comment se protéger sans déranger le vrai client ?
- Dans quel ordre mettre en place la protection contre les bots ?
- Comment tenir compte des données et de la confidentialité dans la protection contre les bots ?
- Que faire pendant une attaque de bots ?
- Comment suivre la protection contre les bots ?
- Erreurs courantes dans la protection contre les bots
- Quelle est la solidité de votre protection contre les bots ?
- Comment bloquer le trafic de bots avec Faprika ?
- Questions fréquentes
Votre nombre d'inscrits gonfle en une nuit, mais le nombre de commandes stagne. Votre formulaire de contact est inondé de messages dépourvus de sens, vos e-mails de campagne partent vers des adresses qui n'existent pas, le nombre de visiteurs dans les rapports ne reflète pas la réalité. Le point commun est souvent un logiciel automatisé : la question comment bloquer le trafic de bots cherche les moyens d'arrêter, sans déranger le vrai client, les faux comptes, le spam de formulaires et les requêtes inutiles que ces logiciels génèrent. Réponse courte : non pas un seul verrou, mais plusieurs couches discrètes qui se complètent, et suivre le résultat.
Dans ce guide, nous expliquons les signes des bots et des faux comptes, les dégâts qu'ils causent, les mesures comme la protection invisible contre les bots, la vérification, la limitation de débit et les règles de campagne, l'équilibre pour ne pas gêner le vrai client, les indicateurs de suivi, les étapes à suivre en cas d'attaque et les erreurs courantes. Parmi les deux outils de l'article, l'un sert à calculer ce que les bots vous coûtent, l'autre à auditer votre dispositif de protection actuel.
Qu'est-ce que le trafic de bots et les faux comptes ?
Le trafic de bots désigne les visites et les requêtes que des logiciels automatisés, non humains, font sur votre site ; un faux compte est un compte ouvert par ces logiciels ou par des personnes malveillantes avec de fausses informations. Tous les bots ne sont pas nuisibles : les robots d'exploration des moteurs de recherche sont aussi des bots et sont nécessaires à votre site. Le problème, ce sont les bots qui travaillent à des fins que vous n'avez pas autorisées.
Que font les bots sur votre site ?
Leurs objectifs diffèrent, mais tous entrent par la même porte, à savoir les formulaires et les pages d'inscription. Le tableau ci-dessous résume les comportements les plus fréquents.
| Type de bot | Que fait-elle ? | La trace chez vous |
|---|---|---|
| Bot de faux comptes | Ouvre des comptes avec des informations aléatoires | Vague d'inscriptions avec des noms dépourvus de sens et des e-mails aléatoires |
| Bot de spam de formulaires | Remplit le formulaire de contact de messages inutiles | Messages remplis de liens ou dépourvus de sens |
| Bot d'abus de campagne | Utilise l'avantage de bienvenue avec de nombreux comptes | Utilisation de coupons sur des comptes ouverts selon le même schéma |
| Bot d'exploration | Lit en masse les pages de produits et de prix | Un grand nombre de requêtes de pages en peu de temps |
| Bot d'essai | Essaie de nombreux mots de passe sur la page de connexion | Forte densité de connexions échouées |
Quels sont les signes de faux comptes et d'une attaque de bots ?
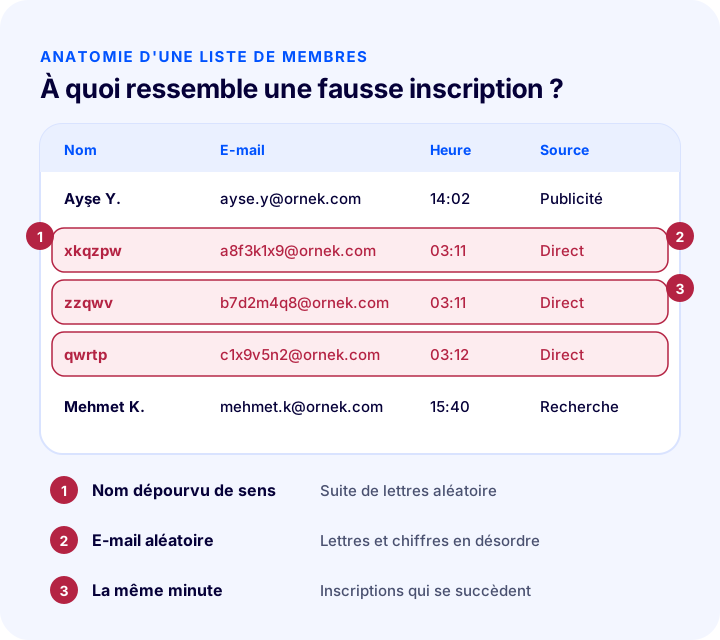
Le signe le plus fort est une activité soudaine sans rapport avec les ventes réelles : le nombre d'inscriptions, de formulaires ou de visites augmente, mais pas le taux de commandes ni d'e-mails vérifiés. Un seul signe n'est pas une preuve formelle ; en voir plusieurs en même temps indique une attaque.
- Hausse anormale des inscriptions : des vagues d'inscriptions sans campagne ni publicité, aux heures de la nuit ou à intervalles courts.
- Informations dépourvues de sens : nom et prénom composés de lettres aléatoires, adresses e-mail faites de suites désordonnées de lettres et de chiffres.
- Formulaire vide ou dépourvu de sens : envois du formulaire de contact avec un champ de message vide, ne contenant qu'un lien ou sans rapport avec le sujet.
- Trafic soudain : des visites très courtes, concentrées sur une seule page ou une seule source.
- Retour des e-mails : un taux élevé de retour des e-mails de bienvenue montre que les adresses n'existent pas.
- Comptes non vérifiés : un grand nombre de comptes qui ne vérifient jamais leur e-mail ou ne passent jamais commande.
Combien le trafic de bots vous coûte-t-il ?
Le dégât du trafic de bots n'apparaît le plus souvent pas en un seul poste ; ce sont de petites pertes qui s'additionnent. L'outil ci-dessous calcule, à partir de votre nombre mensuel d'inscriptions et de formulaires, combien d'heures et quel coût les fausses inscriptions vous causent et quelle part vous pourriez récupérer après la protection. Les valeurs sont des exemples ; saisissez vos propres chiffres.
La vraie leçon de l'outil est que le coût ne se limite pas à la facture d'e-mails ou de SMS : même quelques minutes de traitement interne par fausse inscription se transforment, en fin de mois, en jours de temps d'équipe. Les postes cachés sont le plus souvent plus gros que ceux qu'on voit.
Pourquoi les faux comptes faussent-ils les rapports ?
Les faux comptes augmentent le nombre d'inscriptions sans apporter de commandes ; le taux de conversion de l'inscription à la commande paraît donc plus bas qu'il n'est. L'équipe peut croire qu'une campagne ou une page fonctionne mal et faire des modifications inutiles. De plus, les fausses adresses de la liste d'e-mails tirent vers le bas les taux d'ouverture et de clic. La première condition pour se fier à un rapport est que le public que vous mesurez soit composé de vraies personnes.
Quels sont les dégâts du trafic de bots ?
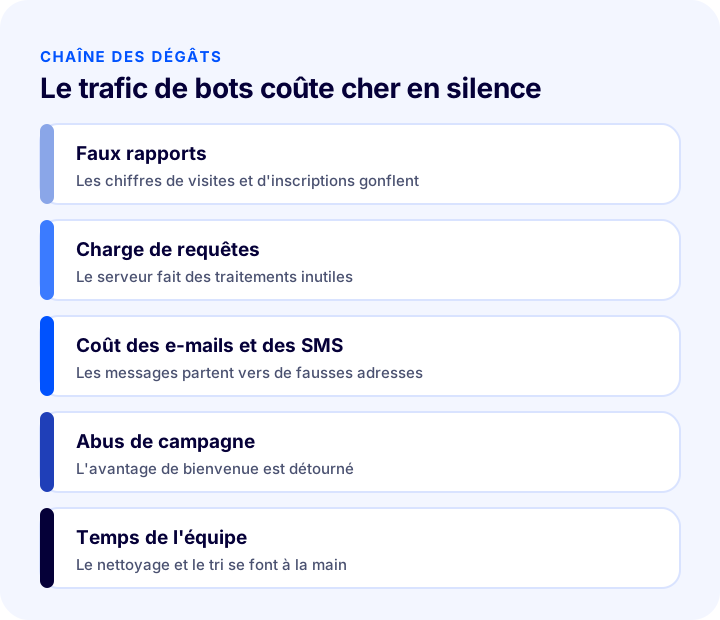
- Faux rapports : les chiffres d'inscriptions, de taux de conversion et de visiteurs gonflent ; avec de mauvaises données, le budget publicitaire et les décisions de campagne sont mal pris.
- Charge de requêtes et d'e-mails : chaque fausse inscription, c'est un traitement sur le serveur et le plus souvent un message de bienvenue ; les envois vers des adresses inexistantes peuvent nuire à la réputation de votre expéditeur d'e-mails.
- Abus de campagne : le coupon de bienvenue ou l'avantage de première commande peut être utilisé avec de nombreux faux comptes.
- Temps de l'équipe : trier les messages reçus, nettoyer les faux comptes et corriger les rapports prend du temps et éloigne du vrai travail.
- Confiance et réputation : les messages non sollicités envoyés aux clients ou une vitesse du site dégradée affectent négativement l'image de la marque.
Quelles pages les bots visent-ils ?
Les bots ne se promènent pas au hasard ; ils choisissent les pages qui donnent un résultat facile, qui n'exigent pas de connexion et qui collectent des données. Lister d'abord ces pages détermine par où commencer la protection.
| Page | Objectif du bot | Priorité |
|---|---|---|
| Inscription | Ouvrir de faux comptes, obtenir un avantage de campagne | Élevé |
| Connexion des membres | Essayer de nombreux mots de passe | Élevé |
| Formulaire de contact | Envoyer des messages inutiles et des liens | Élevé |
| Réinitialisation du mot de passe | Déclencher des e-mails répétés vers l'adresse de quelqu'un d'autre | Moyen |
| Inscription à la newsletter | Remplir la liste de fausses adresses | Moyen |
| Champ de coupon | Essayer de deviner les codes de coupon | Moyen |
La logique du classement est simple : tout formulaire qui a de l'argent, des données ou le pouvoir de déclencher un e-mail est une cible. C'est pourquoi la protection doit être pensée non seulement sur la page d'inscription, mais à toutes les portes de ce tableau.
À quoi faire attention pour ne pas bloquer les bots inoffensifs ?
Les bots autorisés, comme les robots d'exploration des moteurs de recherche, sont nécessaires à votre site. Une règle qui bloque aveuglément tous les bots peut nuire à la visibilité de vos pages dans les recherches. C'est pourquoi il faut concevoir les mesures pour viser non pas la navigation du bot, mais les actions comme l'envoi de formulaire et l'ouverture de compte : lire les pages est libre, envoyer un formulaire est soumis à vérification.
Comment bloquer le trafic de bots ?
La voie pour bloquer le trafic de bots n'est pas une seule mesure, mais des couches qui se complètent : protection invisible contre les bots, champ piège caché, limitation de débit, vérification de l'e-mail et règles de campagne. Chaque couche attrape un type de bot différent ; utilisées ensemble, le vrai client ne s'en aperçoit presque jamais.
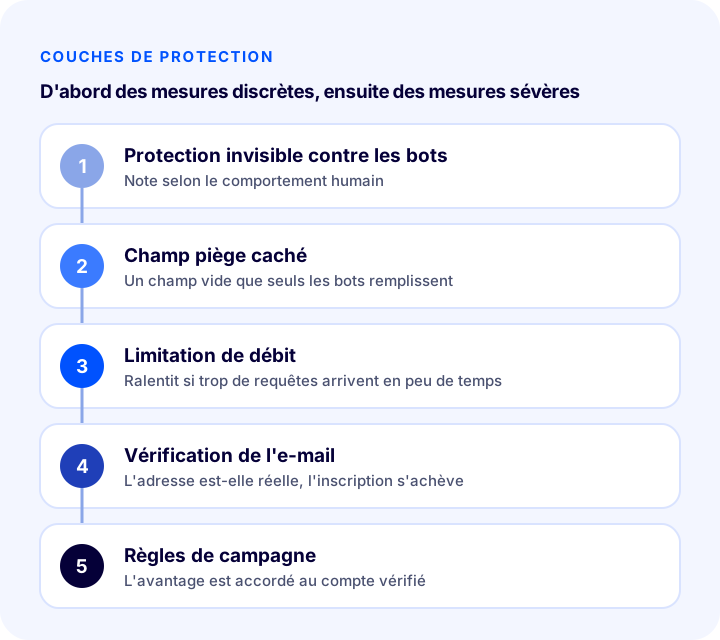
| Mesure | Que fait-elle ? | Effet sur le client |
|---|---|---|
| Protection invisible contre les bots | Produit une note de probabilité d'être humain à partir du comportement du visiteur | Presque aucun |
| Champ piège caché | Écarte le bot qui remplit un champ que le vrai utilisateur ne voit pas | Non |
| Limitation de débit | Ralentit ou arrête celui qui fait trop de requêtes en peu de temps | Très faible |
| Vérification de l'e-mail | Prouve que l'adresse appartient bien à l'utilisateur | Une étape de plus |
| Règles de campagne | N'accorde l'avantage qu'au compte vérifié | Une petite attente |
1. Protection invisible contre les bots
La protection invisible contre les bots, au lieu de faire résoudre une énigme au visiteur, examine son comportement en arrière-plan (mouvements de souris et de toucher, temps passé sur la page) et attribue une note de confiance. La requête à faible note est refusée ou orientée vers une vérification supplémentaire. Son plus grand avantage est de ne jamais déranger le vrai client.
- Où l'utiliser : sur les pages que les bots visent le plus, comme l'inscription, la connexion des membres et le formulaire de contact.
- Comment la mettre en place : une paire de clés obtenue auprès du prestataire (clé de site publique et clé secrète qui n'appartient qu'à vous) est saisie dans les champs correspondants du panneau e-commerce, puis la protection est activée.
- Comment conserver la clé secrète : la clé secrète n'est partagée avec personne ; elle n'est utilisée que côté serveur pour la vérification.
2. Champ piège caché
Le champ piège caché (méthode du pot de miel) consiste à ajouter dans le formulaire un champ vide que le vrai utilisateur ne peut pas voir. L'humain ne voit pas ce champ et le laisse vide ; le bot programmé pour remplir les formulaires, lui, remplit tous les champs. Le formulaire reçu rempli est refusé en silence. Il ne demande aucun effort supplémentaire au client ; mais il ne suffit pas seul, car des bots évolués peuvent aussi reconnaître le champ caché.
3. Limitation de débit
La limitation de débit plafonne le nombre de requêtes venant de la même source en peu de temps. Un humain n'envoie pas des dizaines de formulaires d'inscription en une minute ; un bot, si. Quand la limite est dépassée, la requête est ralentie ou refusée temporairement. Si vous réglez la limite trop serré, de vrais clients qui utilisent un réseau partagé peuvent aussi être touchés ; la valeur doit donc être déterminée par la mesure.
4. Vérification de l'e-mail
N'activer le compte que pour l'utilisateur qui a vérifié son e-mail enlève toute valeur aux faux comptes ouverts avec des adresses inexistantes. Le compte non vérifié ne peut pas obtenir d'avantage de campagne, n'est pas ajouté à la liste et peut être nettoyé après un certain délai. Cela ajoute une étape ; mais si elle est demandée sans perturber le parcours d'achat, au moment où le compte devient durable, le client l'accepte sans difficulté.
Okumanızı öneririz2FA (İki Faktörlü Doğrulama) Nasıl Kullanılır?5. Règles de campagne
La vraie porte de gain des bots est le plus souvent la campagne. Lier l'avantage de bienvenue à un e-mail vérifié, à un téléphone vérifié ou à la condition d'une première vraie commande supprime l'intérêt d'ouvrir de faux comptes. Des règles comme la limite d'utilisation des coupons, une seule utilisation par personne et un montant minimum de panier réduisent aussi les abus.
Comment se protéger sans déranger le vrai client ?
Il y a un équilibre entre protection et confort : chaque mesure apporte un peu de friction. L'objectif est d'arrêter le bot sans jamais ralentir l'humain. C'est pourquoi les mesures se classent du discret au sévère et ne se durcissent qu'en cas de besoin.
- Activez d'abord les mesures discrètes : la protection invisible contre les bots et le champ piège caché ne sont pas ressentis par le client.
- Ne demandez la vérification supplémentaire que pour une requête suspecte : afficher une étape de plus à la requête à faible note dérange bien moins que de l'afficher à tout le monde.
- Demandez la vérification au bon moment : demandez la vérification de l'e-mail non pas pendant la commande, mais quand le compte devient durable ; ne perturbez pas le parcours de paiement.
- Affichez l'erreur de façon compréhensible : au vrai utilisateur bloqué par erreur, donnez un message qui lui dit quoi faire et lui indique aussi le téléphone ou le moyen de contact.
- Pensez à l'achat sans compte : si l'inscription n'est pas obligatoire, la cible des faux comptes rétrécit aussi ; pour le détail, consultez l'article Qu'est-ce que l'achat sans compte ? Obligation de compte en e-commerce, paiement en tant qu'invité et incitation à créer un compte : guide pratique.
Dans quel ordre mettre en place la protection contre les bots ?
Au lieu de tout activer le même jour, avancer par étapes vous permet de voir à quoi sert chaque mesure et de ne pas bloquer le vrai client par erreur.
- 1. Mesurez la situation actuelle : regardez les chiffres des inscriptions, des formulaires et des e-mails retournés de la période récente ; ce sera votre point de comparaison après la protection.
- 2. Activez les mesures discrètes : activez la protection invisible contre les bots sur les pages d'inscription, de connexion et de contact.
- 3. Durcissez les règles de campagne : liez l'avantage de bienvenue au compte vérifié.
- 4. Ajoutez la vérification de l'e-mail : demandez la vérification au moment où le compte devient durable.
- 5. Surveillez pendant une semaine : regardez le nombre de requêtes bloquées et de vrais utilisateurs bloqués par erreur ; ajustez la sensibilité si besoin.
- 6. Rédigez le plan d'incident : déterminez à l'avance qui fera quoi au moment d'une attaque.
Que doit-il changer après l'activation de la protection ?
Avec une protection bien mise en place, le nombre d'inscriptions peut un peu baisser ; ce n'est pas une perte, cela montre que les fausses inscriptions sont triées. La valeur essentielle à regarder est le nombre de membres qui commandent et la conversion de l'inscription à la commande. Si ces deux indicateurs sont stables ou en hausse, la protection ne bloque pas le vrai client.
Comment tenir compte des données et de la confidentialité dans la protection contre les bots ?
La protection contre les bots traitant le comportement du visiteur, elle doit être pensée avec les règles sur les données personnelles. Vous devez expliquer, dans vos mentions d'information et votre information sur les cookies, quelles données collecte le service que vous utilisez. L'objectif des informations que vous collectez pour la vérification, comme l'adresse e-mail, doit être défini et leur durée limitée.
Nous vous recommandons de lireComment assurer la conformité KVKK d'un site e-commerce ? Guide pratique : mention d'information, consentement explicite, cookies, İYS et demandes d'exercice des droitsQue faire pendant une attaque de bots ?
Au moment de l'attaque, avancer par étapes plutôt que paniquer limite les dégâts. Vérifiez d'abord la situation, puis fermez la nouvelle entrée de l'attaque, trouvez la source, nettoyez les enregistrements et ajoutez une règle durable pour que la même voie ne s'ouvre plus.
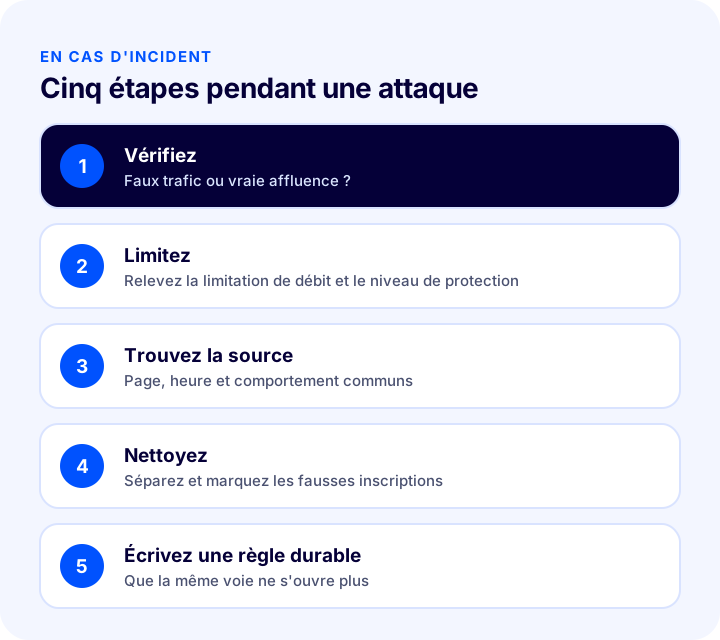
- 1. Vérifiez : comprenez si la hausse vient d'une vraie campagne ou d'une attaque en regardant ensemble les inscriptions, les commandes et la navigation sur les pages.
- 2. Limitez : durcissez la limitation de débit, relevez le niveau de protection contre les bots et placez temporairement sous protection plus stricte le formulaire attaqué.
- 3. Trouvez la source : repérez sur quelle page, à quelle heure et selon quel schéma de comportement l'attaque se concentre ; la caractéristique commune est la clé pour écrire une règle.
- 4. Nettoyez : séparez et marquez les fausses inscriptions ; plutôt que de les supprimer tout de suite, les garder d'abord dans une liste à part réduit le risque de supprimer par erreur un vrai client.
- 5. Écrivez une règle durable : ajoutez la couche manquante pour que la même voie ne s'ouvre plus, et tenez une courte note d'incident au sein de l'équipe.
Comment suivre la protection contre les bots ?
La protection ne se met pas en place une fois pour toutes ; les bots changent de méthode. Suivre régulièrement quelques indicateurs montre si la protection fonctionne et si une nouvelle vague commence.
| Indicateur | Ce qu'il révèle |
|---|---|
| Nombre quotidien de nouvelles inscriptions | Un pic soudain peut annoncer une attaque |
| Taux de vérification de l'e-mail | S'il est bas, la part de fausses inscriptions est élevée |
| Taux de retour des e-mails de bienvenue | Montre la part d'adresses inexistantes |
| Conversion de l'inscription à la commande | Si elle baisse alors que les inscriptions augmentent, on soupçonne de faux comptes |
| Nombre de requêtes bloquées | Montre combien de travail la protection accomplit |
| Vrais utilisateurs bloqués par erreur | Montre si la protection est plus sévère que nécessaire |
Erreurs courantes dans la protection contre les bots
- Se fier à une seule mesure : une seule couche, une fois contournée, ne laisse aucune protection.
- Poser une vérification difficile à tout le monde : le vrai client abandonne son panier ; la protection a alors aussi bloqué la vente.
- Partager la clé secrète : exposer la clé rend la protection sans valeur ; elle ne doit rester qu'entre les mains de personnes autorisées.
- Fixer la limitation de débit sans la mesurer : une limite trop serrée touche le vrai client, une limite trop lâche laisse passer le bot.
- Laisser les règles de campagne lâches : même avec une protection technique, si le gain de l'abus subsiste, l'attaque continue.
- Supprimer les fausses inscriptions à l'aveugle : les séparer et les marquer d'abord est nécessaire pour ne pas perdre de vrais clients.
- Ne pas surveiller : pendant qu'on croit la protection efficace, les bots qui changent de méthode peuvent passer en silence.
- Mettre la protection uniquement sur la page d'inscription : le formulaire de contact, la connexion et la réinitialisation du mot de passe deviennent aussi des cibles.
Quelle est la solidité de votre protection contre les bots ?
L'outil ci-dessous interroge votre dispositif de protection actuel en huit questions. Cochez les points qui vous correspondent ; l'outil vous dit à quel point votre protection est en place.
Comment bloquer le trafic de bots avec Faprika ?
Faprika vous permet de protéger les formulaires et les pages d'inscription avec un service de protection invisible contre les bots. La mise en place consiste à saisir la clé de site et la clé secrète obtenues auprès du prestataire dans la section des paramètres généraux de la configuration du panneau e-commerce, puis à activer la protection. L'offre qui inclut chaque fonction varie selon les offres ; pour le détail, consultez la page des offres.
- Protection invisible contre les bots : une fois la paire de clés saisie dans le panneau et activée, la protection peut être activée séparément sur les pages de connexion des membres, d'inscription et de contact ; l'indicateur de protection apparaît aussi sur la page concernée.
- Infrastructure de sécurité : le certificat de sécurité SSL et le contrôle avancé de sécurité et de qualité figurent dans toutes les offres du comparatif ; toutes les données sont sauvegardées automatiquement chaque jour dans des lieux différents.
- Rapports d'inscription et de connexion : les rapports d'inscription et de connexion existent dans toutes les offres ; vous pouvez suivre la hausse des inscriptions dans les rapports.
- Suivi des enregistrements et des actions : le journal système, les activités des utilisateurs (journal d'actions) et le suivi des utilisateurs actifs ne figurent que dans l'offre la plus haute ; ils n'existent pas dans les autres offres.
- Achat sans compte : le parcours qui ne rend pas l'inscription obligatoire se gère dans le panneau ; quand l'inscription n'est pas obligatoire, ouvrir de faux comptes ne rapporte plus rien.
Dans les sources de Faprika, la limitation de débit, le champ piège caché et le nettoyage automatique des faux comptes ne figurent pas comme fonctions distinctes ; pour ces mesures, vous pouvez appliquer les principes du guide général et planifier votre besoin avec les experts Faprika. Pour l'approche générale de la sécurité, vous pouvez aussi consulter E-Ticaret Sitesi Güvenlik Sistemleri notre article.
Questions fréquentes
Comment bloquer le trafic de bots ?
Non pas par une seule mesure, mais par des couches qui se complètent : protection invisible contre les bots, champ piège caché, limitation de débit, vérification de l'e-mail et règles de campagne strictes. On active d'abord les mesures discrètes que le client ne ressent pas et, si besoin, on ajoute des règles plus sévères.
Comment reconnaître un faux compte ?
Les noms dépourvus de sens et les adresses e-mail aléatoires, les inscriptions qui se succèdent dans la même minute, les comptes non vérifiés et les e-mails de bienvenue qui reviennent sont les signes de faux comptes. Si les inscriptions augmentent sans que les commandes augmentent, le soupçon grandit.
La protection invisible contre les bots dérange-t-elle le client ?
Non, le plus souvent elle passe inaperçue. Au lieu de faire résoudre une énigme, elle examine en arrière-plan le comportement du visiteur et n'affiche une vérification supplémentaire que pour les requêtes suspectes ; elle ne ralentit donc pas les ventes.
Pourquoi le spam de formulaires est-il nuisible ?
Il remplit la boîte de réception de messages inutiles, fait passer à côté de vraies demandes de clients, gaspille le temps de l'équipe et crée une charge de requêtes. Dans les cas extrêmes, il peut ralentir le site.
Comment prévenir l'abus de campagne ?
En liant l'avantage de bienvenue à un e-mail vérifié ou à la condition d'une première vraie commande, et en fixant une seule utilisation par personne et une limite d'utilisation. L'attaque qui ne rapporte rien est le plus souvent abandonnée.
Comment mettre en place la protection contre les bots dans Faprika ?
La clé de site et la clé secrète obtenues auprès du service de protection invisible contre les bots sont saisies dans la section des paramètres généraux de la configuration du panneau, puis la protection est activée. On l'active ensuite séparément sur les pages de connexion des membres, d'inscription et de contact. L'offre qui inclut chaque fonction varie selon les offres.