Inhalt 14 Abschnitte
- Was sind Bot-Traffic und gefälschte Registrierungen?
- Was sind die Anzeichen gefälschter Registrierungen und eines Bot-Angriffs?
- Was kostet Sie Bot-Traffic?
- Welche Seiten nehmen Bots ins Visier?
- Wie blockiert man Bot-Traffic?
- Wie schützt man sich, ohne echte Kunden zu stören?
- In welcher Reihenfolge wird der Bot-Schutz eingerichtet?
- Wie werden beim Bot-Schutz Daten und Datenschutz berücksichtigt?
- Was tut man während eines Bot-Angriffs?
- Wie wird der Bot-Schutz überwacht?
- Häufige Fehler beim Bot-Schutz
- Wie solide ist Ihr Bot-Schutz-Setup?
- Wie blockiert man Bot-Traffic mit Faprika?
- Häufig gestellte Fragen
Ihre Mitgliederzahl schwillt über Nacht an, die Zahl der Bestellungen stagniert aber. Ihr Kontaktformular wird mit sinnlosen Nachrichten überschwemmt, Ihre Aktions-E-Mails gehen an nicht existierende Adressen, die Besucherzahlen in den Berichten spiegeln nicht die Wirklichkeit wider. Der gemeinsame Nenner sind oft automatische Programme: Die Frage Wie blockiert man Bot-Traffic sucht Wege, die von diesen Programmen angelegten gefälschten Registrierungen, den Formular-Spam und unnötige Anfragen zu stoppen, ohne echte Kunden zu stören. Die kurze Antwort: nicht ein einzelnes Schloss, sondern mehrere stille, sich ergänzende Schichten aufbauen und das Ergebnis beobachten.
In diesem Ratgeber erklären wir die Anzeichen von Bots und gefälschten Registrierungen, den Schaden, den sie anrichten, Maßnahmen wie unsichtbaren Bot-Schutz, Verifizierung, Ratenbegrenzung und Aktionsregeln, die Balance, echte Kunden nicht zu belasten, Überwachungskennzahlen, Schritte im Angriffsfall und häufige Fehler. Von den zwei Tools im Beitrag dient das eine dazu, die Kosten durch Bots zu berechnen, das andere dazu, Ihr bestehendes Schutz-Setup zu prüfen.
Was sind Bot-Traffic und gefälschte Registrierungen?
Bot-Traffic sind Besuche und Anfragen automatischer Programme, die keine Menschen sind, auf Ihrer Website; gefälschte Registrierungen sind Konten, die diese Programme oder böswillige Personen mit unechten Angaben anlegen. Nicht jeder Bot ist schädlich: Auch die Crawler der Suchmaschinen sind Bots und für Ihre Website notwendig. Das Problem sind Bots, die für Zwecke arbeiten, die Sie nicht erlaubt haben.
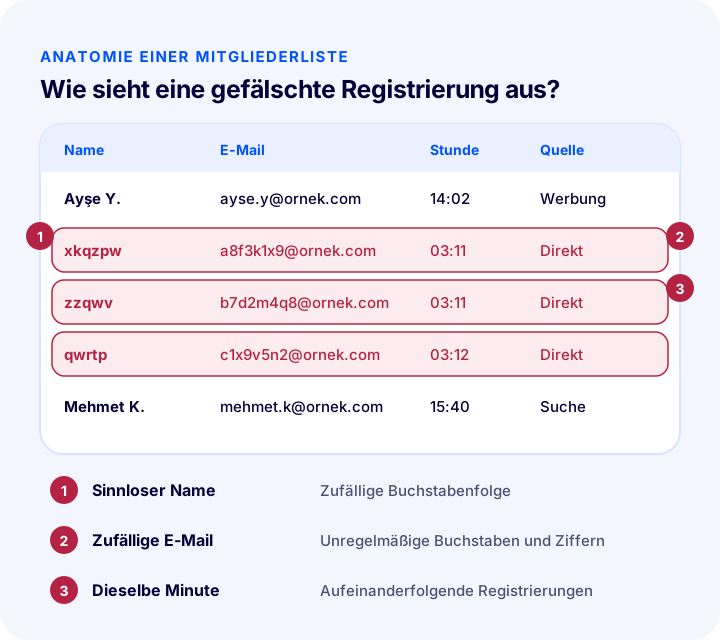
Was machen Bots auf Ihrer Website?
Ihre Ziele sind unterschiedlich; aber alle kommen durch dieselbe Tür, nämlich über Formulare und Mitgliederseiten. Die folgende Tabelle fasst die häufigsten Verhaltensweisen zusammen.
| Bot-Typ | Wirkung? | Spur, die Sie sehen |
|---|---|---|
| Bot für gefälschte Registrierungen | Legt Konten mit zufälligen Angaben an | Registrierungswelle mit sinnlosen Namen und E-Mails |
| Formular-Spam-Bot | Füllt das Kontaktformular mit unnötigen Nachrichten | Nachrichten voller Links oder sinnlose Nachrichten |
| Aktionsmissbrauchs-Bot | Nutzt den Willkommensvorteil mit vielen Konten | Gutscheinnutzung bei Konten, die nach demselben Muster angelegt wurden |
| Crawler-Bot | Liest Produkt- und Preisseiten massenhaft aus | Viele Seitenanfragen in kurzer Zeit |
| Ausprobier-Bot | Probiert auf der Login-Seite viele Passwörter aus | Häufung fehlgeschlagener Logins |
Was sind die Anzeichen gefälschter Registrierungen und eines Bot-Angriffs?
Das stärkste Anzeichen ist eine plötzliche Aktivität ohne Bezug zu echten Verkäufen: Registrierungen, Formulare oder Besuche nehmen zu, aber der Anteil an Bestellungen und verifizierten E-Mails nicht. Ein einzelnes Anzeichen gilt nicht als sicherer Beweis; mehrere gleichzeitig deuten auf einen Angriff hin.
- Ungewöhnlicher Registrierungsanstieg: Registrierungswellen ohne Aktion oder Werbung, in den Nachtstunden oder in kurzen Abständen.
- Sinnlose Angaben: Vor- und Nachnamen aus zufälligen Buchstaben, E-Mail-Adressen aus unregelmäßigen Buchstaben- und Ziffernfolgen.
- Leere oder sinnlose Formulare: Kontaktformular-Absendungen mit leerem Nachrichtenfeld, nur mit Links oder ohne Bezug zum Thema.
- Plötzlicher Traffic: Besuche mit sehr kurzer Verweildauer, die sich auf eine einzelne Seite oder eine einzelne Quelle konzentrieren.
- Zurückkommende E-Mails: Ein hoher Anteil zurückkommender Willkommens-E-Mails zeigt, dass die Adressen nicht existieren.
- Nicht verifizierte Konten: Viele Konten, die nie ihre E-Mail verifizieren oder nie bestellen.
Was kostet Sie Bot-Traffic?
Der Schaden durch Bot-Traffic zeigt sich meist nicht in einem einzigen Posten; kleine Verluste summieren sich. Das folgende Tool berechnet anhand Ihrer monatlichen Registrierungen und Formulare, wie viele Stunden und welche Kosten gefälschte Registrierungen verursachen und wie viel Sie nach dem Schutz zurückgewinnen können. Die Werte sind Beispiele; geben Sie Ihre eigenen Zahlen ein.
Die eigentliche Lehre des Tools: Die Kosten bestehen nicht nur aus der E-Mail- oder SMS-Rechnung – schon wenige Minuten interner Bearbeitung pro gefälschter Registrierung werden zum Monatsende in Tagen gerechnet zu Zeit des Teams. Die versteckten Posten sind oft größer als die sichtbaren.
Warum verfälschen gefälschte Registrierungen die Berichte?
Gefälschte Konten erhöhen die Mitgliederzahl, bringen aber keine Bestellungen; deshalb erscheint die Konversionsrate von Registrierung zu Bestellung niedriger, als sie ist. Das Team kann glauben, eine Aktion oder Seite funktioniere falsch, und unnötige Änderungen vornehmen. Außerdem drücken gefälschte Adressen in der E-Mail-Liste auch die Öffnungs- und Klickraten. Die erste Voraussetzung, einem Bericht zu vertrauen, ist, dass die gemessene Zielgruppe aus echten Personen besteht.
Welche Schäden verursacht Bot-Traffic?
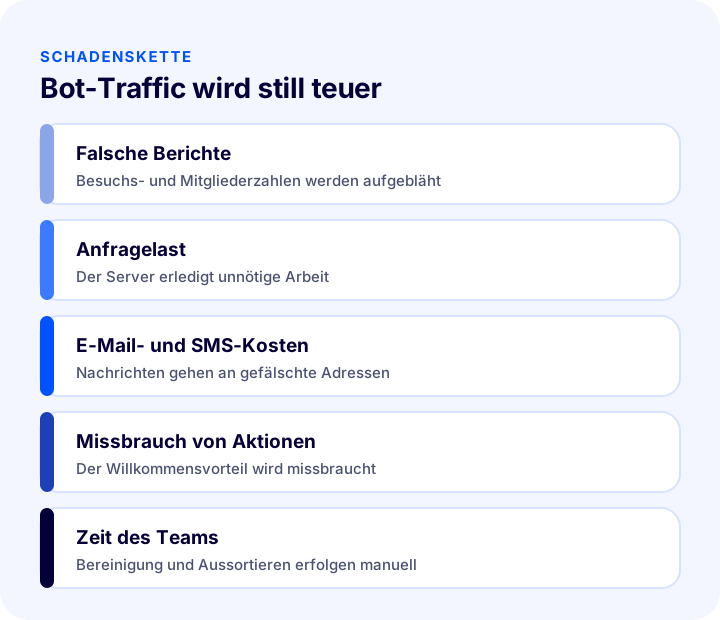
- Falsche Berichte: Registrierungen, Konversionsrate und Besucherzahlen werden aufgebläht; mit falschen Daten werden Werbebudget und Aktionsentscheidungen falsch getroffen.
- Anfrage- und E-Mail-Last: Jede gefälschte Registrierung bedeutet auf dem Server einen Vorgang und oft auch eine Willkommensnachricht; der Versand an nicht existierende Adressen kann die Reputation Ihres E-Mail-Absenders schädigen.
- Aktionsmissbrauch: Willkommensgutschein oder Vorteil der ersten Bestellung können mit vielen gefälschten Konten genutzt werden.
- Zeit des Teams: Eingehende Nachrichten auszusortieren, gefälschte Konten zu bereinigen und Berichte zu korrigieren kostet Zeit und hält von der eigentlichen Arbeit ab.
- Vertrauen und Reputation: Unerwünschte Nachrichten an Kunden oder eine verschlechterte Website-Geschwindigkeit wirken sich negativ auf die Markenwahrnehmung aus.
Welche Seiten nehmen Bots ins Visier?
Bots streifen nicht zufällig umher; sie wählen Seiten, die leichte Ergebnisse liefern, keinen Login erfordern und Daten annehmen. Diese Seiten zuerst aufzulisten bestimmt, wo Sie mit dem Schutz beginnen.
| Seite | Ziel des Bots | Priorität |
|---|---|---|
| Registrieren | Gefälschte Konten anlegen, Aktionsvorteile abgreifen | Hoch |
| Mitglieder-Login | Viele Passwörter ausprobieren | Hoch |
| Kontaktformular | Unnötige Nachrichten und Links senden | Hoch |
| Passwort zurücksetzen | Wiederholt eine E-Mail an die Adresse eines anderen auslösen | Mittel |
| Newsletter-Anmeldung | Die Liste mit gefälschten Adressen füllen | Mittel |
| Gutscheinfeld | Versuchen, Gutscheincodes zu erraten | Mittel |
Die Logik der Reihenfolge ist einfach: Jedes Formular, das Geld, Daten oder die Kraft zum Auslösen von E-Mails hat, ist ein Ziel. Deshalb sollte der Schutz nicht nur an der Registrierungsseite, sondern an allen Türen dieser Tabelle bedacht werden.
Worauf ist zu achten, um harmlose Bots nicht zu blockieren?
Erlaubte Bots wie die Crawler der Suchmaschinen sind für Ihre Website notwendig. Eine Regel, die blind alle Bots blockiert, kann die Auffindbarkeit Ihrer Seiten beeinträchtigen. Richten Sie die Maßnahmen deshalb nicht auf das Umherstreifen der Bots, sondern auf Aktionen wie Formularabsendung und Kontoerstellung aus; Seiten lesen sei frei, Formulare absenden an Verifizierung gebunden.
Wie blockiert man Bot-Traffic?
Der Weg, Bot-Traffic zu blockieren, ist nicht eine einzelne Maßnahme, sondern Schichten, die sich ergänzen: unsichtbarer Bot-Schutz, verstecktes Köderfeld, Ratenbegrenzung, E-Mail-Verifizierung und Aktionsregeln. Jede Schicht fängt einen anderen Bot-Typ; zusammen eingesetzt bemerkt der echte Kunde sie fast nie.
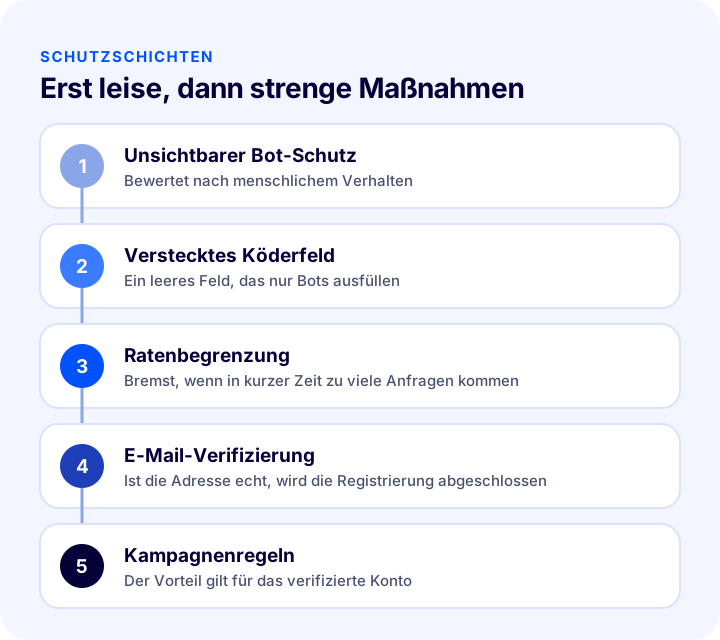
| Maßnahme | Wirkung? | Wirkung auf den Kunden |
|---|---|---|
| Unsichtbarer Bot-Schutz | Erzeugt aus dem Besucherverhalten eine Wahrscheinlichkeitsbewertung, ob es ein Mensch ist | Praktisch keine |
| Verstecktes Köderfeld | Trennt Bots, die ein Feld ausfüllen, das echte Nutzer nicht sehen | Nein |
| Ratenbegrenzung | Bremst oder stoppt, wer in kurzer Zeit viele Anfragen stellt | Sehr gering |
| E-Mail-Verifizierung | Beweist, dass die Adresse tatsächlich dem Nutzer gehört | Ein zusätzlicher Schritt |
| Kampagnenregeln | Gewährt den Vorteil nur dem verifizierten Konto | Kleine Wartezeit |
1. Unsichtbarer Bot-Schutz
Unsichtbarer Bot-Schutz analysiert, statt den Besucher ein Rätsel lösen zu lassen, im Hintergrund dessen Verhalten (etwa Maus- und Touchbewegungen, Verweildauer auf der Seite) und vergibt einen Vertrauenswert. Eine Anfrage mit niedrigem Wert wird abgelehnt oder auf eine zusätzliche Verifizierung umgeleitet. Sein größter Vorteil ist, dass er echte Kunden gar nicht stört.
- Wo er eingesetzt wird: Auf den Seiten, die Bots am häufigsten ins Visier nehmen, wie Registrierung, Mitglieder-Login und Kontaktformular.
- Wie er eingerichtet wird: Ein vom Dienstanbieter erhaltenes Schlüsselpaar (öffentlicher Site-Schlüssel und geheimer Schlüssel, der nur Ihnen gehört) wird in die entsprechenden Felder des E-Commerce-Panels eingetragen und der Schutz aktiviert.
- Wie der geheime Schlüssel aufbewahrt wird: Der geheime Schlüssel wird mit niemandem geteilt; er wird nur serverseitig zur Verifizierung verwendet.
2. Verstecktes Köderfeld
Ein verstecktes Köderfeld (Honeypot-Methode) bedeutet, dem Formular ein leeres Feld hinzuzufügen, das echte Nutzer nicht sehen können. Da der Mensch das Feld nicht sieht, lässt er es leer; ein Bot, der darauf programmiert ist, Formulare auszufüllen, füllt jedes Feld aus. Ein ausgefülltes Formular wird still abgelehnt. Es verlangt vom Kunden keinen zusätzlichen Aufwand; allein reicht es aber nicht, weil fortgeschrittene Bots auch das versteckte Feld erkennen können.
3. Ratenbegrenzung
Die Ratenbegrenzung beschränkt die Zahl der Anfragen, die in kurzer Zeit von derselben Quelle kommen. Ein Mensch sendet nicht Dutzende Registrierungsformulare in einer Minute; ein Bot schon. Wird die Grenze überschritten, wird die Anfrage gebremst oder vorübergehend abgelehnt. Setzen Sie die Grenze zu streng, können auch echte Kunden in gemeinsam genutzten Netzwerken betroffen sein; der Wert sollte deshalb durch Messung bestimmt werden.
4. E-Mail-Verifizierung
Ein Konto nur für Nutzer zu aktivieren, die ihre E-Mail verifizieren, entwertet gefälschte Konten, die mit nicht existierenden Adressen angelegt wurden. Ein nicht verifiziertes Konto erhält keinen Aktionsvorteil, wird nicht in die Liste aufgenommen und kann nach einer bestimmten Zeit bereinigt werden. Das bringt einen zusätzlichen Schritt mit; wird er aber erst in dem Stadium verlangt, in dem das Konto dauerhaft wird, und ohne den Einkaufsablauf zu stören, akzeptiert der Kunde das problemlos.
Okumanızı öneririz2FA (İki Faktörlü Doğrulama) Nasıl Kullanılır?5. Aktionsregeln
Das eigentliche Einfallstor für Bots sind oft die Aktionen. Den Willkommensvorteil an eine verifizierte E-Mail, eine verifizierte Telefonnummer oder die erste echte Bestellung zu binden beseitigt den Ertrag gefälschter Konten. Auch Regeln wie ein Nutzungslimit für Gutscheine, einmalige Nutzung pro Person und ein Mindestwarenkorbwert verringern den Missbrauch.
Wie schützt man sich, ohne echte Kunden zu stören?
Zwischen Schutz und Komfort gibt es eine Balance: Jede Maßnahme bringt ein gewisses Maß an Reibung. Das Ziel ist, Bots zu stoppen und Menschen gar nicht zu bremsen. Deshalb werden die Maßnahmen von still zu streng geordnet und nur bei Bedarf verschärft.
- Aktivieren Sie zuerst die stillen Maßnahmen: Unsichtbarer Bot-Schutz und verstecktes Köderfeld werden vom Kunden nicht gespürt.
- Verlangen Sie zusätzliche Verifizierung nur bei verdächtigen Anfragen: Einer Anfrage mit niedrigem Wert einen zusätzlichen Schritt zu zeigen stört viel weniger, als ihn allen zu zeigen.
- Verlangen Sie die Verifizierung im richtigen Moment: Verlangen Sie die E-Mail-Verifizierung nicht während der Bestellung, sondern wenn das Konto dauerhaft wird; stören Sie den Bezahlablauf nicht.
- Zeigen Sie den Fehler verständlich an: Geben Sie einem fälschlich blockierten echten Nutzer eine Nachricht, die sagt, was zu tun ist, und auch Telefon oder Kontaktweg zeigt.
- Erwägen Sie Einkaufen ohne Konto: Ist ein Konto nicht Pflicht, schrumpft auch das Ziel gefälschter Registrierungen; Einzelheiten finden Sie im Beitrag Was ist Einkaufen ohne Konto? Kontopflicht im E-Commerce, Gast-Checkout und Anreize zur Registrierung – Praxisratgeber.
In welcher Reihenfolge wird der Bot-Schutz eingerichtet?
Nicht alles am selben Tag zu aktivieren, sondern Schritt für Schritt vorzugehen, lässt Sie sehen, welche Maßnahme wofür gut ist, und verhindert, dass echte Kunden versehentlich blockiert werden.
- 1. Messen Sie den Ist-Zustand: Sehen Sie sich Registrierungen, Formulare und zurückkommende E-Mails der letzten Zeit an; das ist Ihr Vergleichspunkt nach dem Schutz.
- 2. Aktivieren Sie die stillen Maßnahmen: Aktivieren Sie den unsichtbaren Bot-Schutz auf den Seiten Registrieren, Login und Kontakt.
- 3. Verschärfen Sie die Aktionsregeln: Binden Sie den Willkommensvorteil an das verifizierte Konto.
- 4. Fügen Sie die E-Mail-Verifizierung hinzu: Verlangen Sie die Verifizierung in dem Moment, in dem das Konto dauerhaft wird.
- 5. Beobachten Sie eine Woche: Sehen Sie sich blockierte Anfragen und die Zahl fälschlich blockierter echter Nutzer an; passen Sie bei Bedarf die Empfindlichkeit an.
- 6. Schreiben Sie den Ernstfallplan: Legen Sie vorab fest, wer im Angriffsfall was tut.
Was sollte sich nach der Aktivierung des Schutzes ändern?
Bei richtig eingerichtetem Schutz kann die Mitgliederzahl etwas sinken; das ist kein Verlust, sondern zeigt, dass gefälschte Registrierungen aussortiert werden. Der eigentliche Wert, auf den man schaut, ist die Zahl der Mitglieder, die bestellen, und die Konversion von Registrierung zu Bestellung. Sind diese beiden Kennzahlen gleich geblieben oder gestiegen, blockiert der Schutz keine echten Kunden.
Wie werden beim Bot-Schutz Daten und Datenschutz berücksichtigt?
Da der Bot-Schutz das Besucherverhalten verarbeitet, muss er zusammen mit den Regeln zu personenbezogenen Daten bedacht werden. Welche Daten der von Ihnen genutzte Dienst erhebt, müssen Sie in Ihrem Informationstext und Ihrer Cookie-Information erläutern. Bei Angaben wie der E-Mail-Adresse, die Sie zur Verifizierung erheben, müssen Zweck und Dauer klar und begrenzt sein.
LesetippWie sorgt man für KVKK-Konformität (türkisches Datenschutzgesetz) im E-Commerce-Shop? Praxisratgeber zu Datenschutzhinweis, ausdrücklicher Einwilligung, Cookies, Kontaktzustimmung (İYS) und BetroffenenanfragenWas tut man während eines Bot-Angriffs?
Im Angriffsfall begrenzt Schritt-für-Schritt-Vorgehen statt Panik den Schaden. Prüfen Sie zuerst die Lage, schließen Sie dann den neuen Angriffseingang, finden Sie die Quelle, bereinigen Sie die Einträge und fügen Sie eine dauerhafte Regel hinzu, damit derselbe Weg nicht wieder offen ist.
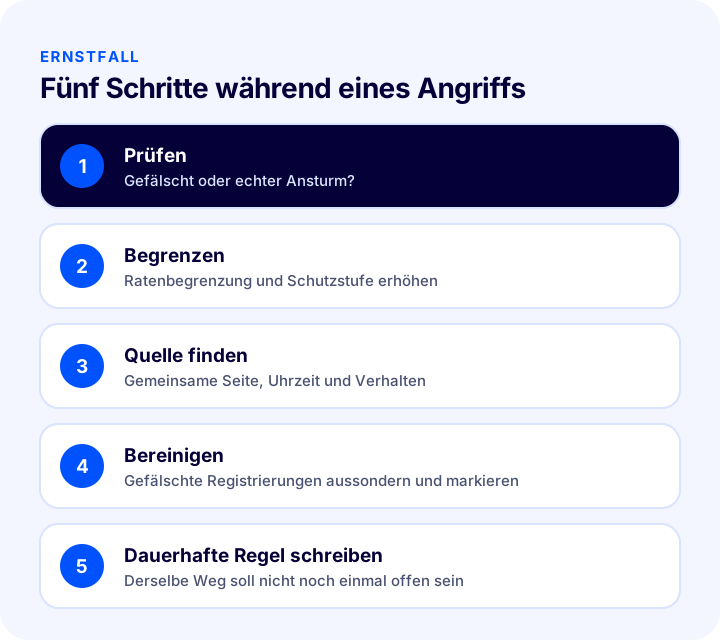
- 1. Prüfen: Finden Sie heraus, ob der Anstieg von einer echten Aktion oder von einem Angriff stammt, indem Sie Registrierungen, Bestellungen und Seitenaufrufe zusammen betrachten.
- 2. Begrenzen: Verschärfen Sie die Ratenbegrenzung, erhöhen Sie die Bot-Schutzstufe und stellen Sie das angegriffene Formular vorübergehend unter strengeren Schutz.
- 3. Quelle finden: Finden Sie heraus, auf welcher Seite, zu welcher Uhrzeit und in welchem Verhaltensmuster sich der Angriff konzentriert; das gemeinsame Merkmal ist der Schlüssel zum Schreiben einer Regel.
- 4. Bereinigen: Sondern Sie gefälschte Registrierungen aus und markieren Sie sie; sie zunächst in einer separaten Liste zu halten, statt sie sofort zu löschen, verringert das Risiko, versehentlich echte Kunden zu löschen.
- 5. Dauerhafte Regel schreiben: Fügen Sie die fehlende Schicht hinzu, damit derselbe Weg nicht wieder offen ist, und führen Sie im Team eine kurze Ereignisnotiz.
Wie wird der Bot-Schutz überwacht?
Schutz wird nicht einmal eingerichtet und dann sich selbst überlassen; Bots ändern ihre Methoden. Einige Kennzahlen regelmäßig zu verfolgen zeigt, ob der Schutz funktioniert und ob eine neue Welle beginnt.
| Kennzahl | Was sagt sie aus? |
|---|---|
| Tägliche neue Registrierungen | Ein plötzlicher Sprung kann ein Vorbote eines Angriffs sein |
| E-Mail-Verifizierungsrate | Ist sie niedrig, ist der Anteil gefälschter Registrierungen hoch |
| Rückläuferquote der Willkommens-E-Mail | Zeigt den Anteil nicht existierender Adressen |
| Konversion von Registrierung zu Bestellung | Sinkt sie bei steigenden Registrierungen, besteht der Verdacht gefälschter Konten |
| Anzahl blockierter Anfragen | Zeigt, wie viel Arbeit der Schutz leistet |
| Fälschlich blockierte echte Nutzer | Zeigt, ob der Schutz strenger ist als nötig |
Häufige Fehler beim Bot-Schutz
- Sich nur auf eine Maßnahme verlassen: Eine einzige Schicht lässt keinen Schutz übrig, wenn sie umgangen wird.
- Allen schwere Verifizierung abverlangen: Echte Kunden verlassen den Warenkorb; der Schutz hat damit auch den Verkauf blockiert.
- Den geheimen Schlüssel teilen: Den Schlüssel preiszugeben macht den Schutz wertlos; er sollte nur bei befugten Personen liegen.
- Die Ratenbegrenzung ohne Messung festlegen: Eine zu strenge Grenze trifft echte Kunden, eine zu lockere lässt Bots durch.
- Aktionsregeln locker lassen: Bleibt trotz technischem Schutz der Ertrag des Missbrauchs bestehen, geht der Angriff weiter.
- Gefälschte Registrierungen blind löschen: Erst aussondern und markieren ist nötig, um keine echten Kunden zu verlieren.
- Nicht überwachen: Während man glaubt, der Schutz funktioniere, können Bots, die ihre Methode ändern, unbemerkt durchkommen.
- Den Schutz nur auf die Registrierungsseite legen: Auch Kontaktformular, Login und Passwort-Zurücksetzen werden zum Ziel.
Wie solide ist Ihr Bot-Schutz-Setup?
Das folgende Tool hinterfragt Ihr bestehendes Schutz-Setup mit acht Fragen. Haken Sie die Punkte an, die auf Sie zutreffen; das Tool sagt Ihnen, wie gut Ihr Schutz sitzt.
Wie blockiert man Bot-Traffic mit Faprika?
Mit Faprika können Sie Formulare und Mitgliederseiten mit einem Dienst für unsichtbaren Bot-Schutz schützen. Die Einrichtung erfolgt, indem der vom Dienstanbieter erhaltene Site-Schlüssel und geheime Schlüssel im E-Commerce-Panel im Bereich Allgemeine Einstellungen unter den Konfigurationseinstellungen eingetragen und der Schutz aktiviert wird. Welche Funktion in welchem Paket enthalten ist, hängt vom jeweiligen Paket ab; Einzelheiten finden Sie auf der Paket-Seite.
- Unsichtbarer Bot-Schutz: Nachdem das Schlüsselpaar im Panel eingetragen und aktiviert wurde, kann der Schutz auf den Seiten Mitglieder-Login, Registrieren und Kontakt einzeln eingeschaltet werden; auf der jeweiligen Seite erscheint auch das Schutzzeichen.
- Sicherheitsinfrastruktur: SSL-Sicherheitszertifikat sowie erweiterte Sicherheits- und Qualitätsprüfung sind im Paketvergleich in allen Plänen enthalten; alle Daten werden täglich automatisch an verschiedenen Standorten gesichert.
- Mitglieder- und Login-Berichte: Mitglieder- und Login-Berichte gibt es in allen Plänen; den Registrierungsanstieg können Sie in den Berichten verfolgen.
- Protokoll- und Aktivitätsüberwachung: Systemprotokoll, Benutzeraktivitäten (Aktivitätsprotokoll) und die Verfolgung aktiver Benutzer sind nur im höchsten Paket enthalten; in anderen Paketen gibt es sie nicht.
- Einkaufen ohne Konto: Der Ablauf, der kein Konto verlangt, wird im Panel verwaltet; ist ein Konto nicht Pflicht, bleibt für das Anlegen gefälschter Konten auch kein Ertrag.
In den Faprika-Quellen sind Ratenbegrenzung, verstecktes Köderfeld und automatische Bereinigung gefälschter Konten nicht als eigene Funktionen aufgeführt; für diese Maßnahmen können Sie die Grundsätze des allgemeinen Ratgebers anwenden und Ihren Bedarf gemeinsam mit den Faprika-Experten planen. Zum allgemeinen Sicherheitsansatz sehen Sie sich auch E-Ticaret Sitesi Güvenlik Sistemleri unseren Beitrag an.
Häufig gestellte Fragen
Wie blockiert man Bot-Traffic?
Nicht mit einer einzigen Maßnahme, sondern mit Schichten, die sich ergänzen: unsichtbarer Bot-Schutz, verstecktes Köderfeld, Ratenbegrenzung, E-Mail-Verifizierung und strikte Aktionsregeln. Zuerst werden stille Maßnahmen aktiviert, die der Kunde nicht spürt; bei Bedarf kommen strengere Regeln hinzu.
Woran erkennt man gefälschte Registrierungen?
Sinnlose Namen und zufällige E-Mail-Adressen, aufeinanderfolgende Registrierungen in derselben Minute, nicht verifizierte Konten und zurückkommende Willkommens-E-Mails sind Anzeichen gefälschter Registrierungen. Steigen die Registrierungen, aber nicht die Bestellungen, wächst der Verdacht.
Stört unsichtbarer Bot-Schutz den Kunden?
Nein, meist wird er nicht bemerkt. Statt ein Rätsel lösen zu lassen, analysiert er das Verhalten der Besucher im Hintergrund und zeigt nur bei verdächtigen Anfragen eine zusätzliche Verifizierung; deshalb bremst er den Verkauf nicht.
Warum ist Formular-Spam schädlich?
Er füllt den Posteingang mit unnötigen Nachrichten, führt dazu, dass echte Kundenanfragen übersehen werden, verschwendet Zeit des Teams und erzeugt Anfragelast. In extremen Fällen kann er die Website verlangsamen.
Wie verhindert man Missbrauch von Aktionen?
Indem man den Willkommensvorteil an eine verifizierte E-Mail oder die erste echte Bestellung bindet und eine einmalige Nutzung pro Person sowie ein Nutzungslimit festlegt. Ein Angriff ohne Gewinn wird meist aufgegeben.
Wie richtet man Bot-Schutz in Faprika ein?
Der Site-Schlüssel und der geheime Schlüssel des Dienstes für unsichtbaren Bot-Schutz werden im Panel im Bereich Allgemeine Einstellungen unter den Konfigurationseinstellungen eingetragen und der Schutz wird aktiviert. Danach wird er auf den Seiten Mitglieder-Login, Registrieren und Kontakt jeweils einzeln eingeschaltet. Welche Funktion in welchem Paket enthalten ist, hängt vom jeweiligen Paket ab.
Das könnte Sie auch interessieren
- E-Ticaret Sitesi Güvenlik Sistemleri
- E-Ticarette Siber Güvenlik
- 2FA (İki Faktörlü Doğrulama) Nasıl Kullanılır?
- Wie erreicht man KVKK-Konformität (Turkish Personal Data Protection Law) für einen E-Commerce-Shop? Praxisleitfaden zu Datenschutzhinweis, ausdrücklicher Einwilligung, Cookies, İYS und Betroffenenanfragen