Contenido 13 secciones
- ¿Qué es la gestión de permisos del personal?
- ¿Por qué es importante la gestión de permisos del personal?
- ¿Qué es el principio de mínimo privilegio?
- ¿Cuáles son los roles típicos y sus permisos en un equipo de comercio electrónico?
- ¿Cómo se diseñan los permisos paso a paso?
- ¿Cómo se hace la gestión de permisos del personal en Faprika?
- ¿Qué hacer cuando un miembro del equipo se incorpora, cambia de rol o se va?
- ¿Por qué causa problemas la contraseña compartida?
- ¿Cómo se mide el riesgo de permisos?
- ¿Con qué frecuencia deben revisarse los permisos?
- Errores frecuentes en la gestión de permisos del personal
- Lista de verificación para la auditoría de permisos
- Preguntas frecuentes
A medida que el comercio electrónico crece, también crece el número de personas que entran al panel. Al principio trabaja usted solo; luego se suman un empleado de almacén, un representante de atención al cliente, un especialista en marketing y un contable. Al empezar, dar a todos la misma contraseña o hacer administrador a todo el mundo parece práctico. Meses después, un precio de producto cambió de la noche a la mañana, no se sabe quién canceló un pedido y la cuenta de alguien que dejó la empresa sigue abierta.
En esta guía gestión de permisos del personal se trata de principio a fin: por qué es necesaria, qué dice el principio de mínimo privilegio, comercio electrónico qué áreas necesitan los roles típicos del equipo, cómo gestionar la incorporación, el cambio de rol y la salida, con qué frecuencia revisar los permisos y los errores más frecuentes. También hay un medidor que estima su riesgo de permisos y una lista de verificación con la que puede probar su propio esquema. Para la segunda verificación que protege la propia cuenta, remitimos al artículo 2FA (İki Faktörlü Doğrulama) Nasıl Kullanılır? y, para las capas generales de seguridad del sitio, al artículo E-Ticaret Sitesi Güvenlik Sistemleri ; aquí nos centramos en el diseño de permisos del equipo y en la seguridad de la operación diaria.
¿Qué es la autorización de personal?
La autorización de personal consiste en dar a cada miembro del equipo que usa el panel de administración del comercio electrónico acceso solo a las pantallas y operaciones que necesita para su trabajo, y cerrar el resto. Los permisos determinan qué puede ver una persona y qué puede modificar.
Todo se reduce a responder tres preguntas: ¿Quién puede entrar al panel? ¿A qué puede acceder (pedidos, productos, clientes, precios, ajustes)? ¿Qué puede hacer (solo ver, o también editar y eliminar)? Cuando estas tres preguntas tienen una respuesta clara para cada miembro y cada rol, la autorización está bien establecida.
| Concepto | ¿Qué significa? | Ejemplo |
|---|---|---|
| Verificación de identidad | Comprobar que la persona es realmente quien dice ser | Usuario, contraseña, segunda verificación |
| Autorización | Definir a qué puede acceder la persona verificada | El empleado de almacén ve los pedidos, pero no los precios |
| Rol (grupo de usuarios) | Conjunto de permisos que se asigna de una vez a quienes hacen el mismo trabajo | Almacén, atención al cliente, contabilidad |
| Revisión de permisos | Nueva comprobación periódica de los permisos concedidos | Cada tres meses, una lista de quién accede a qué |
Confundirlos es un error frecuente: una contraseña robusta o una segunda verificación protegen la identidad de la persona, pero si a esa persona se le dieron más permisos de los necesarios, alguien con identidad verificada también puede causar un gran daño. Ambos se complementan, no se sustituyen.
Okumanızı öneririz2FA (İki Faktörlü Doğrulama) Nasıl Kullanılır?¿Por qué es importante la autorización de personal?
La autorización de personal es importante porque reduce el impacto de los errores, hace visible la responsabilidad e impide que los datos sensibles circulen sin necesidad. Incluso en un equipo pequeño aporta tres beneficios concretos.
- Se reduce el margen de error: un empleado de atención al cliente sin acceso a la pantalla de precios no puede cambiar un precio por accidente. Dejar todas las pantallas abiertas significa que cualquier descuido puede extenderse a toda la tienda.
- La responsabilidad se puede rastrear: si cada persona tiene su propia cuenta, se puede saber quién hizo un cambio. Una operación hecha con una contraseña compartida no es de nadie.
- Los datos quedan protegidos: la dirección, el teléfono y el historial de pedidos del cliente son datos personales. Que solo accedan quienes lo necesitan por su trabajo es importante tanto para la confianza del cliente como para las obligaciones legales. Para el aspecto jurídico, consulte la guía ¿Cómo cumplir con la KVKK en un sitio de comercio electrónico?.
- La salida es segura: con un esquema basado en roles, cuando una persona se va se sabe qué accesos hay que cerrar; ningún permiso queda olvidado en la memoria de alguien.
La mayoría de estos beneficios no protege contra alguien malintencionado, sino contra el simple error humano. La mayoría de los incidentes en el panel empieza con alguien de buena fe que hace clic donde no debía. La autorización consigue que ese clic se bloquee antes de causar daño.
¿Qué es el principio de mínimo privilegio?
El principio de mínimo privilegio consiste en dar a una persona el conjunto más pequeño de permisos que necesita para hacer su trabajo; lo demás se añade solo si hace falta y solo durante el tiempo necesario. El estado por defecto es “cerrado” y cada permiso que se abre tiene una justificación.
En la práctica, este principio se aplica con cuatro reglas:
- Empezar cerrado: un nuevo miembro del equipo empieza sin ningún permiso; las áreas que exige su rol se abren una por una.
- Separar ver de editar: ver una pantalla es un permiso distinto de modificar los datos de esa pantalla. El contable necesita ver el pedido, no necesita cancelarlo.
- Que lo temporal sea temporal: un permiso adicional concedido durante la semana de una campaña se retira cuando la semana termina. Decir “luego lo quitamos” suele significar “nunca lo quitaremos”.
- Pocos administradores: el número de cuentas con acceso a todo se mantiene lo más bajo posible. Cada cuenta de administrador amplía la superficie de ataque y de error.
En la empresa, el principio es sencillo: si a la pregunta “¿qué pasaría si esta persona no pudiera hacer esto?” la respuesta es “nada”, ese permiso no debe concederse. Añadir un permiso después lleva un minuto; deshacer el daño de un permiso mal dado es mucho más difícil.
¿Cuáles son los roles típicos de un equipo de comercio electrónico y sus permisos?
En los equipos de comercio electrónico, los roles suelen dividirse en pedidos y almacén, atención al cliente, marketing, contabilidad y administración; cada rol necesita una parte distinta del panel de administración. La matriz siguiente es una propuesta inicial; adáptela a su propio flujo de trabajo.
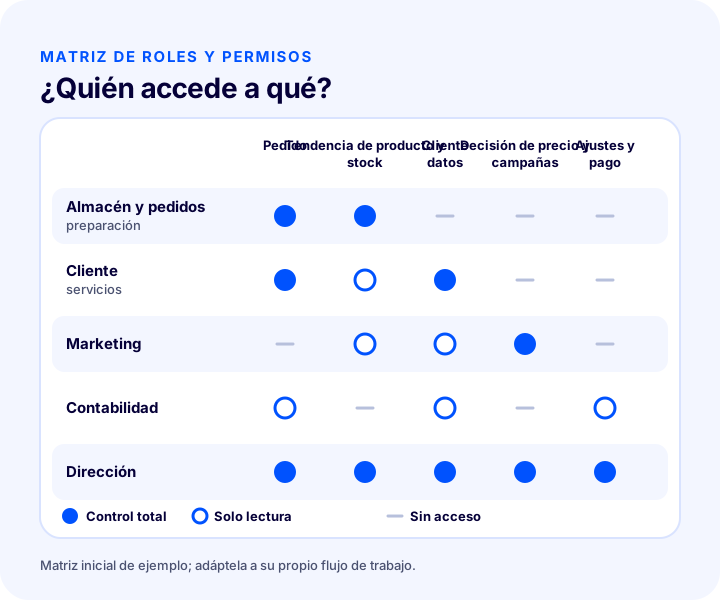
| Rol | Pedido | Productos y stock | Datos de clientes | Precio y campañas | Ajustes y pago |
|---|---|---|---|---|---|
| Almacén y preparación de pedidos | Completo | Completo (stock) | No | No | No |
| Atención al cliente | Completo (cancelación, devolución, nota) | Visualización | Completo | No | No |
| Marketing | No | Visualización | Visualización | Completo | No |
| Contabilidad | Visualización | No | Visualización | No | Visualización (informes de pago) |
| Dirección | Completo | Completo | Completo | Completo | Completo |
La tabla no es una plantilla, es un punto de partida. En un negocio pequeño, si una misma persona lleva la atención al cliente y la contabilidad, hace falta combinar ambos roles; en un equipo grande, el almacén puede dividirse en “recogida” y “recuento de stock”. Lo importante es que el rol se derive de la descripción del trabajo, no del cargo ni de la antigüedad de la persona.
1. Rol de almacén y preparación de pedidos
El empleado de almacén ve el pedido, lo prepara, lo empaqueta y lo entrega al transportista; además hace el recuento de stock. Los precios, las campañas, los datos de pago del cliente y los ajustes de la tienda no forman parte de este rol. De los datos del cliente solo necesita la parte necesaria para la entrega.
2. Rol de atención al cliente
Atención al cliente debe ver el estado del pedido, gestionar el flujo de devoluciones y cancelaciones y acceder a las notas del cliente. Le basta con ver el producto y el precio, no necesita modificarlos. Este rol recibe el acceso más amplio a los datos del cliente; por eso los permisos potentes, como la exportación masiva, deben concederse a este rol de forma deliberada.
3. Rol de marketing
El equipo de marketing trabaja con los ajustes de precios, descuentos y campañas; las descripciones de producto y la edición de imágenes también suelen corresponder a este rol. No necesita el detalle de pedidos ni de pagos; en cuanto a los datos del cliente, normalmente le basta con verlos a nivel de resumen.
4. Rol de contabilidad
Contabilidad ve los pedidos, las facturas y los informes de pago, y accede a los informes necesarios para cerrar los registros. No necesita editar pedidos ni productos. Para los procesos de facturación, tenga en cuenta también el flujo de la página factura electrónica junto con las necesidades de pantalla de este rol.
5. Rol de administrador
El administrador accede a todas las áreas, define permisos y cambia ajustes. Este rol debe tenerlo el menor número de personas posible; en la mayoría de los negocios bastan el propietario de la tienda y un administrador de respaldo. Usar la cuenta de administrador para las tareas diarias es el atajo más frecuente y más erróneo.
Lectura recomendadaGestión de pedidos de comercio electrónico: guía paso a paso del pedido a la entrega¿Cómo se diseñan los permisos paso a paso?
El diseño de permisos se hace primero listando las tareas, luego agrupándolas en roles, definiendo los permisos que necesita cada rol y, por último, asignando las personas a los roles. Invertir el orden y mirar primero a las personas lleva a excepciones complejas cuenta por cuenta.
1. Liste las tareas que se hacen en el panel
Escriba lo que el equipo hace en el panel a lo largo del día: aprobar pedidos, introducir códigos de envío, actualizar precios, aprobar devoluciones, descargar informes, añadir productos, crear campañas. Esa lista es la materia prima de la pregunta “quién hace qué”.
2. Agrupe las tareas en roles
Reúna las tareas que hacen las mismas personas y ponga un nombre a cada grupo. Basta con empezar con dos o tres roles; multiplicar los roles multiplica también el mantenimiento. Si en un rol solo hay una persona, quizá ese rol pueda añadirse a otro.
3. Escriba los permisos necesarios para cada rol
Para cada rol, defina qué “puede ver”, qué “puede modificar” y qué “no puede ver en absoluto”, y plásmelo en una tabla de una sola página. Esa tabla será el registro escrito que se usará tanto en la aplicación como en la revisión; un diseño de permisos que solo se guarda en la cabeza se olvida pronto.
4. Separe los permisos críticos
Cambiar precios de forma masiva, eliminar pedidos, exportar la lista de clientes, los ajustes de pago y de la tienda, y dar permisos a otro usuario son permisos críticos. Concédalos solo al reducido número de personas que realmente los necesitan y, si es posible, hágalos usar junto con una segunda verificación.
5. Asigne las personas a los roles y pruébelo
En lugar de autorizar persona por persona, asigne a las personas a roles (grupos de usuarios); cuando cambia el permiso del rol, se actualizan todos los miembros a la vez. Tras la asignación, compruebe con la cuenta de un empleado, o sentándose con él, si puede hacer su trabajo: un permiso que falta ralentiza el trabajo, un permiso de más crea riesgo.
¿Cómo se gestiona la autorización de personal en Faprika?
En el panel de administración de Faprika, la autorización de personal se hace asignando permisos a grupos de usuarios, y la función “Autorización de usuarios / personal” está disponible en todos los planes. Puede ver las diferencias entre los planes en la página de planes de comercio electrónico.
Según se explica en la formación de uso del panel, en la pestaña “Permisos” del menú Configuración puede definir hasta qué punto los grupos de usuarios pueden acceder al panel de control. El método que describe la formación es el siguiente: se crea un nuevo grupo de usuarios y se asignan a sus miembros solo determinados permisos. El ejemplo de la formación es que el grupo de personal solo pueda acceder a la gestión de pedidos y de productos, sin poder intervenir en los demás ajustes. Para una explicación paso a paso, consulte la página de formación Grupos de usuarios.
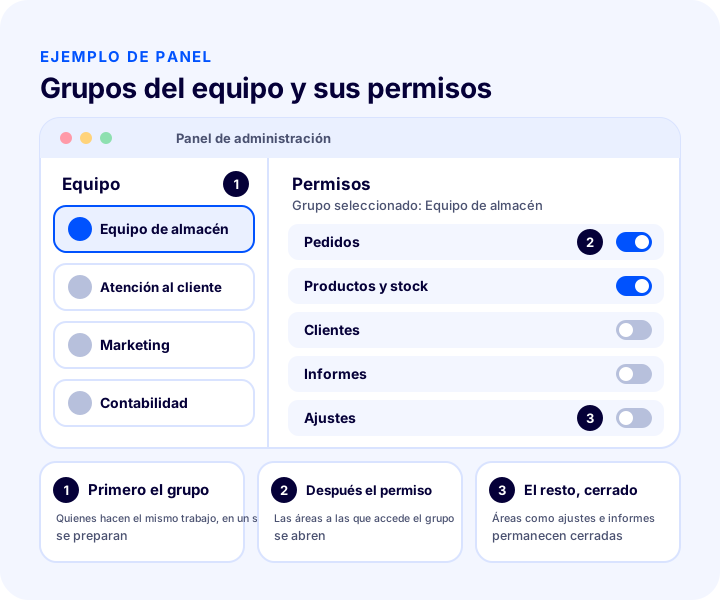
Los nombres de pantalla y los valores del dibujo son ilustrativos; para los pasos de la pantalla real, tome como referencia la página de formación. La lógica, en cambio, es la misma en todas partes: primero el grupo y luego las áreas que ese grupo puede ver y hacer.
Las funciones operativas, como la recogida de pedidos, funcionan con la misma lógica de grupos. En la formación sobre Verificación de pedidos se explica que el personal que recoge se define mediante un grupo de usuarios concreto y que, por ejemplo, puede seleccionarse el grupo “Almacén”; así, el trabajo y los permisos del equipo de almacén se reúnen en el mismo grupo. Para los detalles de la función, consulte la página Verificación de pedidos.
El panel fácil de usar de Faprika hace que la autorización deje de ser un proyecto complicado: como el panel de administración está diseñado con el principio de “Uso fácil”, usted y su equipo pueden gestionarlo tras una formación muy breve. Es decir, no hace falta una larga preparación para cada persona nueva; lo esencial es decidir qué permiso se da a cada rol.
Okumanızı öneririzE-Ticaret Sitesi Güvenlik Sistemleri¿Qué hacer cuando un miembro del equipo se incorpora, cambia de rol o se va?
La gestión de permisos no es una configuración única, sino un proceso que dura todo el recorrido de la persona en la empresa: al incorporarse se abre con el grupo adecuado a su rol, al cambiar de rol se cierran los permisos anteriores y al irse el acceso se corta el mismo día. Las puertas más abiertas quedan en los momentos de cambio de rol y de salida.
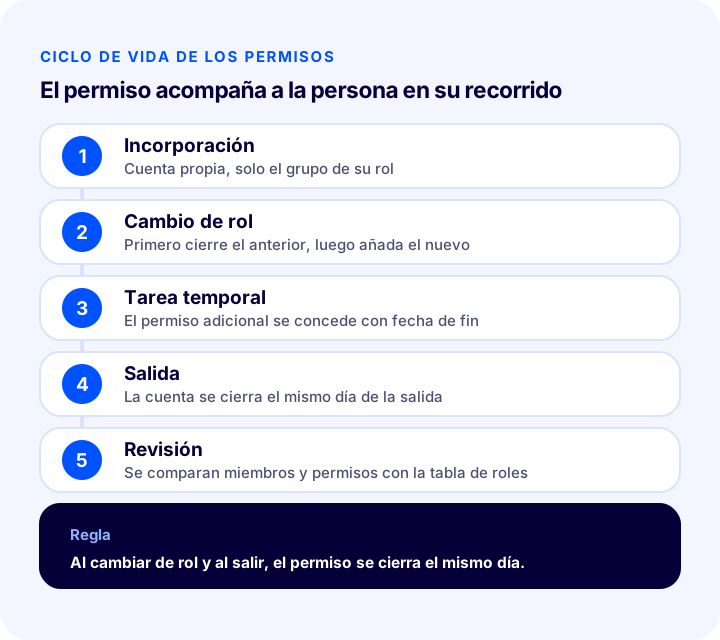
| Momento | Qué hacer | Error frecuente |
|---|---|---|
| Incorporación | Cree a la persona su propia cuenta, añádala solo al grupo de su rol y haga que configure la segunda verificación en el primer acceso | Dar la contraseña de una cuenta compartida o hacerlo administrador “por ahora” |
| Cambio de rol | Cierre los permisos del rol anterior y traslade a la persona al grupo del nuevo rol | Añadir el permiso nuevo sin eliminar el anterior; los permisos se acumulan |
| Tarea temporal | Conceda el permiso adicional con fecha de fin y ponga en el calendario la tarea de retirarlo | Olvidar el permiso cuando termina la tarea |
| Salida | Cierre la cuenta el mismo día de la salida y cambie los demás secretos de uso compartido (si los hay) | Dejar la cuenta abierta “unos días más” |
| Revisión periódica | Compare los miembros y permisos de cada grupo con la tabla de roles | No revisar nunca; la lista de permisos se hincha con los años |
Incorporación: ¿cómo se abre el primer día?
El primer día se abre una cuenta distinta para la persona y se añade solo al grupo de su rol. Quien crea la cuenta no debe conocer la contraseña; la persona debe definir su propia contraseña en el primer acceso. Que otra persona conozca la contraseña o los datos de recuperación vuelve incierta la responsabilidad de cada operación de esa cuenta.
Cambio de rol: que los permisos no se acumulen
Cuando un empleado de almacén pasa a atención al cliente, se añaden permisos nuevos, pero los anteriores muchas veces no se cierran. Tras unos cuantos cambios de rol, esa persona trabaja con un nivel de permisos más amplio de lo que nadie planeó. En un cambio de rol, el único paso debe ser “primero cierre lo anterior, luego añada lo nuevo”.
Salida: ciérrela el mismo día
La cuenta de la persona que se va debe cerrarse el mismo día de su salida. Inclúyalo como punto de control en el proceso de salida, e incluso en la lista de salida de recursos humanos o del propietario del negocio. Además del panel, ponga en la misma lista los demás sistemas a los que accedía esa persona (como correo electrónico, programa de contabilidad, paneles de transporte y de marketplace); cerrar el permiso en un solo lugar no basta.
Le recomendamos leerCiberseguridad en el comercio electrónico¿Por qué es un problema la contraseña compartida?
La contraseña compartida consiste en que varias personas entren al panel con la misma cuenta; es el error de permisos más común y más dañino, porque hace imposible saber quién hizo qué y obliga a cambiar la contraseña cuando alguien se va. Al principio parece ahorrar tiempo, pero el coste se paga después.
- Se pierde el rastro: cuando se introduce mal un precio o se cancela un pedido, no se sabe quién fue; todos dicen “yo no fui”.
- La salida se complica: cuando una persona se va, hay que cambiar la contraseña y comunicar la nueva a todos otra vez. La mayoría de los negocios lo omite.
- La contraseña circula: la contraseña compartida vive en aplicaciones de mensajería, en libretas o en papeles pegados junto a la pantalla; cuantas más personas la conocen, en más sitios se encuentra.
- La segunda verificación pierde sentido: una segunda verificación ligada a un solo teléfono significa que todos necesitan ese mismo teléfono; en la práctica se desactiva.
- No se puede separar los permisos: como todos usan la misma cuenta, desaparece la diferencia entre el empleado de almacén y el administrador.
La solución es simple: una cuenta por persona. Puede pensarse que al aumentar las cuentas la gestión se complica; sin embargo, la lógica de roles (grupos) aligera esta tarea. Añade a alguien nuevo a su rol y quita a quien se va; no tiene que compartir contraseñas.
¿Cómo medir su riesgo de permisos?
El riesgo de permisos surge de la combinación de dos factores: que muchas personas tengan permisos de nivel administrador y que los permisos de quienes se van o cambian de rol se cierren tarde. La herramienta siguiente evalúa ambos y muestra un nivel de riesgo aproximado.
El modelo funciona así: el número de personas con permisos de nivel administrador se divide entre el número de personas del equipo para obtener la proporción de personas con permisos; el número de personas que se van o cambian de rol al año se multiplica por el retraso en el cierre de permisos para calcular las personas-día con permisos cerrados tarde. La proporción y el retraso se evalúan juntos para asignar un nivel bajo, medio o alto. Los valores son supuestos; cámbielos por los de su equipo.
Al leer el resultado, tenga presentes dos cosas. Primero, los dos factores se complementan: aunque haya pocas personas con permisos, el riesgo persiste si las cuentas quedan abiertas semanas tras la salida; aunque el retraso sea corto, si todos son administradores un solo error llega a todo. Segundo, la herramienta no produce un número por usted, sino que abre una conversación: le ayuda a hablar en el equipo sobre qué tan amplios son los permisos de cada persona y quién es responsable del proceso de salida.
¿Con qué frecuencia deben revisarse los permisos?
Los permisos deben revisarse al menos cada tres meses y después de cada cambio importante (nuevo equipo, nuevo canal, nuevo sistema, temporada alta). La revisión consiste en comparar los miembros y permisos de cada grupo con su tabla de roles.
- Saque la lista de miembros: Vea quién está en cada grupo. Si encuentra a alguien que ya no trabaja o cuyo rol ha cambiado, cierre su cuenta de inmediato.
- Compare los permisos con la tabla: Si el permiso real de un grupo supera lo que indica la tabla de roles escrita, cuestione el exceso.
- Cierre los permisos sin uso: Un permiso que una persona lleva mucho tiempo sin usar es un candidato a cerrarse.
- Cuente las cuentas de administrador: Si el número ha aumentado, vuelva a pedir la justificación de cada una.
- Registre el resultado: Guarde en una nota breve qué encontró en qué fecha y qué cambió; la siguiente revisión parte de esa nota.
Esta tarea debería llevar minutos, no horas; el objetivo no es una gran auditoría, sino evitar que el orden se deteriore sin que nadie lo note. Poner un recordatorio periódico en el calendario es la forma más eficaz de asegurar que se haga.
Errores frecuentes en la gestión de permisos del personal
Los errores de permisos suelen deberse más a la costumbre y a las prisas que a problemas técnicos. Los más frecuentes son estos:
- Usar una contraseña compartida: Se pierde el rastro y la salida se complica.
- Hacer administrador a todo el mundo: El permiso de administrador dado “para no perder tiempo” se vuelve permanente.
- Crear el rol según la persona: Generar una combinación de permisos distinta para cada persona acaba pronto en una tabla ingobernable; los roles se crean según las tareas, no según las personas.
- Tolerar la acumulación de permisos: No cerrar los anteriores cuando cambia el rol.
- Retrasar la baja: Dejar la cuenta abierta “un tiempo más”.
- No llevar un registro escrito: Que la tabla de roles y permisos no esté escrita en ningún sitio; no se sabe quién tomó qué decisión ni por qué.
- Omitir la segunda verificación: Proteger solo con contraseña las cuentas con más permisos.
- Hacer lo mismo con personas externas: Una agencia, un consultor o alguien que da soporte desde fuera también necesita una cuenta propia, permisos limitados y una fecha de fin.
Lista de verificación para auditar permisos
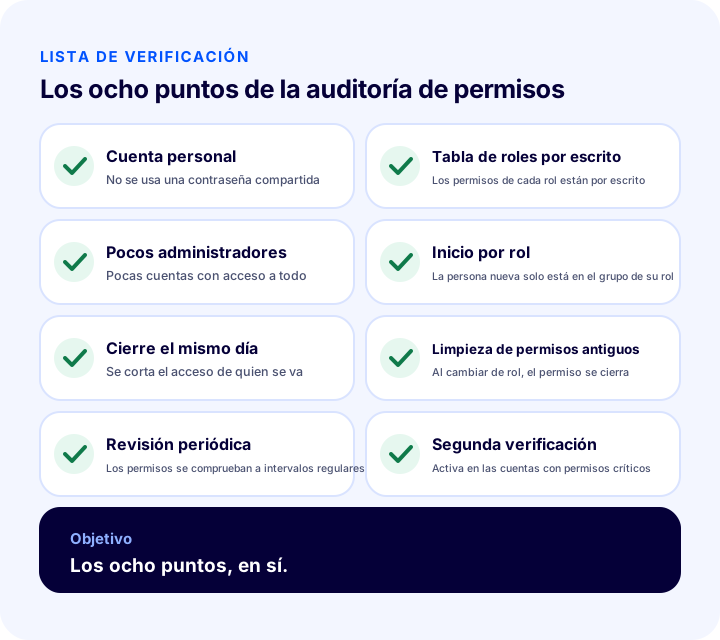
La siguiente lista comprueba en ocho puntos si su orden de permisos es sólido. Cuando cada punto sea un “sí”, su sistema se asienta sobre una base firme. Marque los puntos y vea el resultado.
| Campo | Comprobación | ¿Hecho? |
|---|---|---|
| Cálculo | Cada persona tiene su propia cuenta, sin contraseña compartida | Sí / No |
| Registro | Existe una tabla escrita de permisos por rol | Sí / No |
| Dirección | Personas con permisos de administrador reducidas al mínimo | Sí / No |
| Inicio | El personal nuevo empieza solo con el grupo de su rol | Sí / No |
| Salida | El acceso se cierra el día de la salida | Sí / No |
| Cambio de rol | Se retiran los permisos antiguos | Sí / No |
| Revisión | Los permisos se comprueban a intervalos regulares | Sí / No |
| Verificación | Segunda verificación en las cuentas con permisos críticos | Sí / No |
Preguntas frecuentes
¿Qué es la gestión de permisos del personal?
La gestión de permisos del personal consiste en dar a cada miembro del equipo que usa el panel de administración del comercio electrónico acceso solo a las pantallas y operaciones que necesita para su trabajo, y cerrar el resto. Determina quién puede ver qué y quién puede cambiar qué.
¿Qué es el principio de mínimo privilegio?
El principio de mínimo privilegio consiste en dar a una persona el conjunto más pequeño de permisos necesario para hacer su trabajo. La persona nueva empieza con todo cerrado, las áreas necesarias se abren una a una y los permisos temporales se retiran al terminar el plazo.
¿Por qué es peligroso dar la misma contraseña a todos?
Con una contraseña compartida no se sabe quién hizo una operación, cuando alguien se va hay que cambiar la contraseña y comunicarla de nuevo a todos, y no se puede separar los permisos. La solución es una cuenta por persona y dar los permisos mediante roles.
¿Cuándo debe cerrarse el acceso del personal que se va?
El mismo día de la salida. Este paso debe constar en la lista de salida y deben cerrarse el mismo día no solo el panel, sino también los demás sistemas a los que accedía la persona. Dejarlo abierto “unos días más” es la principal causa de las cuentas olvidadas.
¿Con qué frecuencia deben revisarse los permisos?
Al menos cada tres meses y cuando haya un cambio importante en el equipo, los canales o los sistemas. La revisión consiste en comparar los miembros y permisos de cada grupo con la tabla de roles por escrito; se cierran los permisos sin uso y las cuentas antiguas.
¿Faprika tiene gestión de permisos del personal?
Sí, en el panel de Faprika la “Gestión de usuarios / permisos del personal” está disponible en todos los planes. Según la guía de la página de formación, puede crear un grupo de usuarios y definir en la pestaña “Permisos” del menú Configuración las áreas a las que ese grupo puede acceder. Las diferencias entre planes se pueden ver en la página de planes de comercio electrónico.


