İçindekiler 13 bölüm
- Personel Yetkilendirme Nedir?
- Personel Yetkilendirme Neden Önemlidir?
- En Az Yetki İlkesi Nedir?
- E-Ticaret Ekibinde Tipik Roller ve Yetkileri Nelerdir?
- Yetki Tasarımı Adım Adım Nasıl Yapılır?
- Faprika'da Personel Yetkilendirme Nasıl Yapılır?
- Ekip Üyesi İşe Başlarken, Rol Değiştirirken ve Ayrılırken Ne Yapılır?
- Ortak Şifre Neden Sorun Yaratır?
- Yetki Riskinizi Nasıl Ölçersiniz?
- Yetkiler Ne Sıklıkla Gözden Geçirilmeli?
- Personel Yetkilendirmede Sık Yapılan Hatalar
- Yetki Denetimi İçin Kontrol Listesi
- Sıkça Sorulan Sorular
E-ticaret işi büyüdükçe panele giren kişi sayısı da büyür. Önce siz tek başınıza çalışırsınız; sonra bir depo çalışanı, bir müşteri hizmetleri temsilcisi, bir pazarlama uzmanı, bir muhasebeci eklenir. Başlangıçta herkese aynı şifreyi vermek ya da herkesi yönetici yapmak pratik görünür. Aylar sonra ürün fiyatı bir gecede değişmiş, bir sipariş kimin elinden iptal edilmiş belli olmaz ve işten ayrılan birinin hesabı hâlâ açık kalmıştır.
Bu rehberde personel yetkilendirme baştan sona ele alınıyor: neden gerektiği, en az yetki ilkesinin ne söylediği, e-ticaret ekibindeki tipik rollerin hangi alanlara ihtiyaç duyduğu, işe başlama, rol değişimi ve ayrılış sürecinin nasıl yönetileceği, yetkilerin ne sıklıkla gözden geçirileceği ve en sık yapılan hatalar. Yetki riskinizi tahmin eden bir ölçer ile kendi düzeninizi sınayabileceğiniz bir denetim listesi de var. Hesabın kendisini koruyan ikinci doğrulama için 2FA (İki Faktörlü Doğrulama) Nasıl Kullanılır? yazısına, sitenin genel güvenlik katmanları için E-Ticaret Sitesi Güvenlik Sistemleri yazısına bakabilirsiniz; burada ekip içi yetki tasarımına ve günlük operasyon güvenliğine odaklanıyoruz.
Personel Yetkilendirme Nedir?
Personel yetkilendirme, e-ticaret yönetim panelini kullanan her ekip üyesine, yalnızca işini yapması için gereken ekranlara ve işlemlere erişim verilmesi, gerisinin kapatılmasıdır. Yetki, bir kişinin neleri görebileceğini ve neleri değiştirebileceğini belirler.
Bu iş üç soruya cevap vermekten oluşur: Kim panele girebilir? Neye erişebilir (sipariş, ürün, müşteri, fiyat, ayar)? Ne yapabilir (yalnız görüntüleme mi, düzenleme ve silme mi)? Bu üç soru her ekip üyesi ve her rol için net cevaplandığında yetkilendirme kurulmuş olur.
| Kavram | Ne demek? | Örnek |
|---|---|---|
| Kimlik doğrulama | Kişinin gerçekten o kişi olduğunun kanıtlanması | Kullanıcı adı, şifre, ikinci doğrulama |
| Yetkilendirme | Doğrulanan kişinin neye erişebileceğinin belirlenmesi | Depo çalışanı siparişleri görür, fiyatları göremez |
| Rol (kullanıcı grubu) | Aynı işi yapanlara topluca verilen yetki paketi | Depo, müşteri hizmetleri, muhasebe |
| Yetki gözden geçirme | Verilmiş yetkilerin düzenli olarak yeniden kontrolü | Üç ayda bir kim neye erişiyor listesi |
İkisini karıştırmak sık yapılan bir hatadır: güçlü bir şifre ya da ikinci doğrulama kişinin kimliğini korur, ama o kişiye gereğinden fazla yetki verilmişse kimliği doğrulanmış biri de büyük zarar verebilir. İkisi birbirinin yerine değil, yanına konur.
Okumanızı öneririz2FA (İki Faktörlü Doğrulama) Nasıl Kullanılır?Personel Yetkilendirme Neden Önemlidir?
Personel yetkilendirme, hataların etkisini küçülttüğü, sorumluluğu görünür kıldığı ve hassas verinin gereksiz yere dolaşmasını engellediği için önemlidir. Küçük bir ekipte bile üç somut kazanç sağlar.
- Hata alanı daralır: Fiyat ekranına erişimi olmayan bir müşteri hizmetleri çalışanı yanlışlıkla fiyat değiştiremez. Her ekranı açık bırakmak, her dikkatsizliğin tüm mağazaya yayılması demektir.
- Sorumluluk izlenebilir olur: Herkesin kendi hesabı varsa bir değişikliğin kimden geldiği sorulabilir. Ortak şifreyle yapılan işlem, kimseye ait değildir.
- Veri korunur: Müşteri adresi, telefonu ve sipariş geçmişi kişisel veridir. Bu veriye yalnız işi gerektirenlerin ulaşması hem müşteri güveni hem de yasal yükümlülükler açısından önemlidir. Konunun hukuki yanı için E-Ticaret Sitesi İçin KVKK Uyumu Nasıl Sağlanır? rehberine bakabilirsiniz.
- Ayrılış güvenli geçer: Rol bazlı düzende bir kişi ayrıldığında hangi erişimlerinin kapatılacağı bellidir; kimsenin aklında kalan bir yetki unutulmaz.
Bu kazançların çoğu kötü niyetli birine karşı değil, sıradan insan hatasına karşıdır. Çoğu panel olayı, iyi niyetli birinin yanlış yere tıklamasıyla başlar. Yetkilendirme, o tıklamanın zarar vermeden önce engellenmesini sağlar.
En Az Yetki İlkesi Nedir?
En az yetki ilkesi, bir kişiye işini yapabilmesi için gereken en küçük yetki kümesinin verilmesidir; fazlası yalnızca gerekirse, gerektiği süre için eklenir. Varsayılan durum “kapalı”dır, açılan her yetkinin bir gerekçesi olur.
Bu ilke pratikte dört kural olarak uygulanır:
- Kapalı başla: Yeni bir ekip üyesi hiçbir yetkiyle başlar; rolünün gerektirdiği alanlar tek tek açılır.
- Görüntülemeyi düzenlemeden ayır: Bir ekranı görmek, o ekrandaki veriyi değiştirmekten ayrı bir yetkidir. Muhasebecinin siparişi görmesi gerekir, iptal etmesi gerekmez.
- Geçici yetki geçici olsun: Bir kampanya haftasında verilen ek yetki, hafta bitince geri alınır. “Sonra kaldırırız” demek çoğu zaman “hiç kaldırmayız” demektir.
- Yöneticiyi az tut: Her şeye erişebilen hesap sayısı mümkün olduğunca düşük kalır. Her yönetici hesabı, saldırı ve hata yüzeyini büyütür.
İlkenin işletmedeki karşılığı basittir: “Bu kişi bunu yapmasa ne olurdu?” sorusuna “bir şey olmaz” cevabı geliyorsa o yetki verilmemelidir. Yetkiyi sonradan eklemek bir dakika sürer; yanlış verilmiş bir yetkinin yol açtığı zararı geri almak çok daha zordur.
E-Ticaret Ekibinde Tipik Roller ve Yetkileri Nelerdir?
E-ticaret ekiplerinde roller genellikle sipariş ve depo, müşteri hizmetleri, pazarlama, muhasebe ve yönetici olarak ayrışır; her rol yönetim panelinin farklı bir bölümüne ihtiyaç duyar. Aşağıdaki matris bir başlangıç önerisidir; kendi iş akışınıza göre uyarlayın.
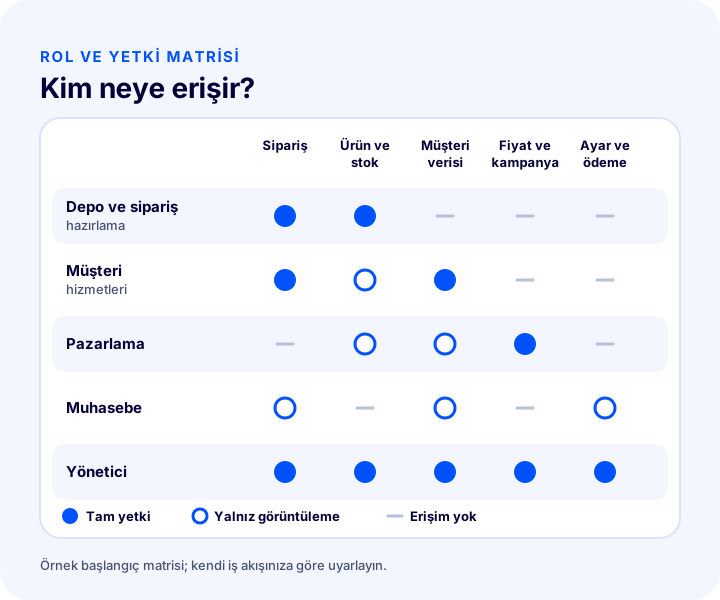
| Rol | Sipariş | Ürün ve stok | Müşteri verisi | Fiyat ve kampanya | Ayarlar ve ödeme |
|---|---|---|---|---|---|
| Depo ve sipariş hazırlama | Tam | Tam (stok) | Yok | Yok | Yok |
| Müşteri hizmetleri | Tam (iptal, iade, not) | Görüntüleme | Tam | Yok | Yok |
| Pazarlama | Yok | Görüntüleme | Görüntüleme | Tam | Yok |
| Muhasebe | Görüntüleme | Yok | Görüntüleme | Yok | Görüntüleme (ödeme raporları) |
| Yönetici | Tam | Tam | Tam | Tam | Tam |
Tablo bir şablon değil, bir başlangıç noktasıdır. Küçük bir işletmede bir kişi hem müşteri hizmetlerini hem muhasebeyi yürütüyorsa iki rolün birleşimi gerekir; büyük bir ekipte depo kendi içinde “toplayan” ve “stok sayan” diye ikiye ayrılabilir. Önemli olan, rolün iş tanımından türemesi, kişinin ünvanından ya da kıdeminden türememesidir.
1. Depo ve Sipariş Hazırlama Rolü
Depo çalışanı siparişi görür, hazırlar, paketler ve kargoya verir; stok sayımını yapar. Fiyat, kampanya, müşterinin ödeme bilgisi ve mağaza ayarları bu rolün işi değildir. Müşteri verisinden yalnız teslimatı için gereken kısım gerekir.
2. Müşteri Hizmetleri Rolü
Müşteri hizmetleri sipariş durumunu görmeli, iade ve iptal akışını yönetmeli, müşteri notlarına ulaşmalıdır. Ürün ve fiyatı görmesi yeterlidir, değiştirmesi gerekmez. Müşteri verisine en geniş erişimi bu rol alır; bu nedenle toplu dışa aktarma gibi güçlü yetkilerin bu role bilinçli verilmesi gerekir.
3. Pazarlama Rolü
Pazarlama ekibi fiyat, indirim ve kampanya ayarlarıyla çalışır; ürün açıklaması ve görsel düzenlemeleri de çoğu zaman bu rolün işidir. Sipariş ve ödeme ayrıntısına ihtiyacı yoktur; müşteri verisini çoğu zaman özet düzeyde görmesi yeterlidir.
4. Muhasebe Rolü
Muhasebe siparişleri, faturaları ve ödeme raporlarını görür; kayıtları kapatmak için gerekli raporlara erişir. Sipariş ya da ürün düzenlemesi yapması gerekmez. Fatura süreçleri için e-Fatura sayfasındaki akışı da bu rolün ekran ihtiyacıyla birlikte düşünün.
5. Yönetici Rolü
Yönetici her alana erişir, yetki tanımlar, ayarları değiştirir. Bu rolün sahibi en az sayıda kişi olmalıdır; çoğu işletmede mağaza sahibi ve bir yedek yönetici yeterlidir. Günlük işi yürüten kişiler için yönetici hesabı kullanmak, en sık yapılan kısayol hatasıdır.
Okumanızı öneririzE-Ticaret Sipariş Yönetimi Nedir? Siparişten Teslimata Adım Adım RehberYetki Tasarımı Adım Adım Nasıl Yapılır?
Yetki tasarımı, önce görevlerin listelenmesi, sonra rollere ayrılması, her role gereken yetkinin tanımlanması ve son olarak kişilerin rollere atanmasıyla yapılır. Sırayı tersine çevirip önce kişilere bakmak, hesap hesap karmaşık istisnalara yol açar.
1. Panelde Yapılan İşleri Listeleyin
Ekibin panelde gün boyunca yaptığı işleri yazın: siparişi onaylamak, kargo kodu girmek, fiyat güncellemek, iade onaylamak, rapor indirmek, ürün eklemek, kampanya kurmak. Liste, kim ne yapıyor sorusunun ham maddesidir.
2. İşleri Rollerde Toplayın
Aynı kişilerin yaptığı işleri bir araya getirin ve her gruba bir ad verin. İki ya da üç rolle başlamak yeterlidir; rolleri çoğaltmak, bakımı da çoğaltır. Bir rolde yalnız tek kişi varsa o rol belki başka bir role eklenebilir.
3. Her Rol İçin Gereken Yetkiyi Yazın
Her rol için “görebilir”, “değiştirebilir”, “hiç göremez” alanlarını belirleyin ve tek sayfalık bir tabloya dökün. Bu tablo hem uygulama hem de gözden geçirme sırasında kullanılacak yazılı kayıt olur; kafada tutulan yetki tasarımı kısa sürede unutulur.
4. Kritik Yetkileri Ayırın
Fiyat toplu değiştirme, sipariş silme, müşteri listesini dışa aktarma, ödeme ve mağaza ayarları, başka kullanıcıya yetki verme gibi işlemler kritik yetkilerdir. Bunları yalnız gerçekten ihtiyacı olan az sayıda kişiye verin ve mümkünse ikinci doğrulamayla birlikte kullandırın.
5. Kişileri Rollere Atayın ve Deneyin
Kişileri tek tek yetkilendirmek yerine rollere (kullanıcı gruplarına) atayın; rolün yetkisi değişince tüm üyeler birlikte güncellenir. Atamadan sonra bir çalışanın hesabıyla ya da onunla birlikte oturup işini yapıp yapamadığını deneyin: eksik yetki iş yavaşlatır, fazla yetki risk yaratır.
Faprika'da Personel Yetkilendirme Nasıl Yapılır?
Faprika yönetim panelinde personel yetkilendirme, kullanıcı gruplarına yetki atayarak yapılır ve “Kullanıcı / Personel Yetkilendirme” özelliği tüm paketlerde bulunur. Paketler arasındaki farkları e-Ticaret paketleri sayfasında görebilirsiniz.
Panelin kullanım eğitiminde anlatıldığına göre, Yapılandırma menüsündeki “Yetkiler” sekmesinden kullanıcı gruplarının kontrol paneline ne derece erişebileceğini belirleyebilirsiniz. Eğitimin tarif ettiği yöntem şöyledir: yeni bir kullanıcı grubu oluşturur ve bu grubun üyelerine yalnızca belirli yetkileri atarsınız. Eğitimdeki örnek, personel grubunun yalnız sipariş ve ürün yönetimine erişebilmesi, diğer ayarlara müdahale edememesidir. Adım adım anlatım için Kullanıcı Grupları eğitim sayfasına bakabilirsiniz.
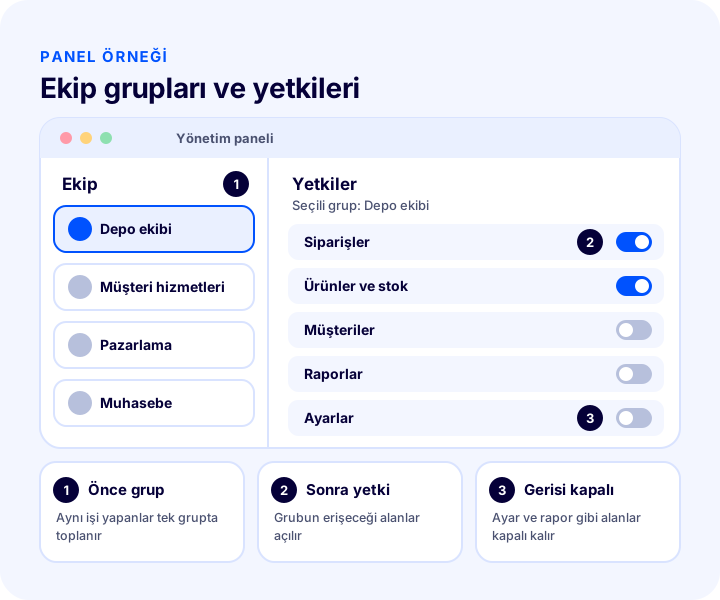
Çizimdeki ekran adları ve değerler anlatım içindir; gerçek ekranın adımları için eğitim sayfasını esas alın. Mantık ise her yerde aynıdır: önce grup, sonra o grubun görebileceği ve yapabileceği alanlar.
Sipariş toplama gibi operasyon özellikleri de aynı grup mantığıyla çalışır. Sipariş Doğrulama eğitiminde, toplayan personelin belirli bir kullanıcı grubu üzerinden tanımlandığı ve örnek olarak “Depo” grubunun seçilebildiği anlatılır; böylece depo ekibinin işi ve yetkisi aynı grupta toplanır. Özelliğin ayrıntıları için Sipariş Doğrulama sayfasına bakın.
Faprika'nın kolay kullanımlı paneli, yetkilendirmeyi karmaşık bir proje olmaktan çıkarır: yönetim paneli “Kolay Kullanım” ilkesiyle tasarlandığı için siz ve ekibiniz çok kısa bir eğitimin ardından paneli yönetebilir. Yani her yeni kişi için uzun bir hazırlık gerekmez; asıl iş, hangi role hangi yetkinin verileceğine karar vermektir.
Okumanızı öneririzE-Ticaret Sitesi Güvenlik SistemleriEkip Üyesi İşe Başlarken, Rol Değiştirirken ve Ayrılırken Ne Yapılır?
Yetki yönetimi bir kerelik kurulum değil, kişinin işletmedeki yolculuğu boyunca süren bir süreçtir: işe başlarken rolüne uygun grupla açılır, rol değişince eski yetkiler kapanır, ayrılırken erişim aynı gün kesilir. En çok açık kapı, rol değişimi ve ayrılış anlarında kalır.
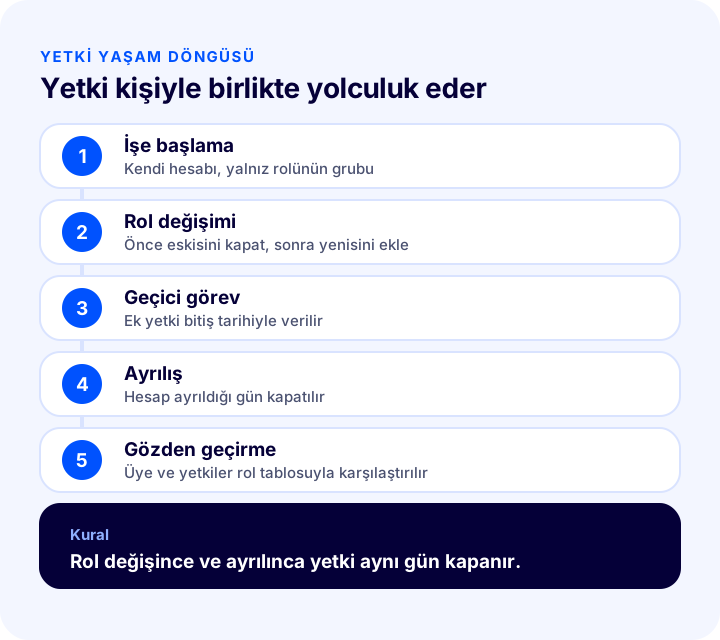
| An | Yapılacak | Sık yapılan hata |
|---|---|---|
| İşe başlama | Kişiye kendi hesabını açın, yalnız rolünün grubuna ekleyin, ikinci doğrulamayı ilk girişte kurdurun | Ortak hesabın şifresini vermek ya da “şimdilik” yönetici yapmak |
| Rol değişimi | Eski rolün yetkilerini kapatın, yeni rolün grubuna taşıyın | Yeni yetkiyi eklemek, eskisini silmemek; yetkiler birikir |
| Geçici görev | Ek yetkiyi bitiş tarihiyle verin ve takvime geri alma işi koyun | Görev bitince yetkiyi unutmak |
| Ayrılış | Hesabı ayrıldığı gün kapatın, ortak kullanılan diğer sırları (varsa) değiştirin | Hesabı “birkaç gün daha” açık bırakmak |
| Düzenli gözden geçirme | Her grubun üyelerini ve yetkilerini rol tablosuyla karşılaştırın | Hiç bakmamak; yetki listesi yıllar içinde şişer |
İşe Başlama: İlk Gün Nasıl Açılır?
İlk günde kişi için ayrı hesap açılır ve yalnızca rolünün grubuna eklenir. Hesabı oluşturan kişi şifreyi bilmemeli, kişi ilk girişte kendi şifresini belirlemelidir. Şifrenin ya da kurtarma bilgisinin başkası tarafından bilinmesi, o hesaptaki her işlemin sorumluluğunu belirsizleştirir.
Rol Değişimi: Yetkiler Birikmesin
Bir depo çalışanı müşteri hizmetlerine geçtiğinde yeni yetkiler eklenir ama eski yetkiler çoğu zaman kapatılmaz. Birkaç rol değişikliği sonra, o kişi kimsenin planlamadığı kadar geniş bir yetkiyle çalışır. Rol değişiminde tek adım “önce eskisini kapat, sonra yenisine ekle” olmalıdır.
Ayrılış: Aynı Gün Kapatın
Ayrılan kişinin hesabı, ayrılışın yapıldığı gün kapatılmalıdır. Bunu bir kontrol maddesi olarak ayrılış sürecine, hatta insan kaynakları ya da işletme sahibinin ayrılış listesine yazın. Panele ek olarak o kişinin eriştiği başka sistemleri (e-posta, muhasebe programı, kargo ve pazaryeri panelleri gibi) de aynı listeye koyun; yetkiyi tek yerde kapatmak yetmez.
Okumanızı öneririzE-Ticarette Siber GüvenlikOrtak Şifre Neden Sorun Yaratır?
Ortak şifre, birden fazla kişinin aynı hesapla panele girmesidir; kimin ne yaptığını bilmeyi imkânsız kıldığı ve bir kişi ayrıldığında şifrenin değiştirilmesini gerektirdiği için en yaygın ve en zararlı yetki hatasıdır. Başlangıçta zaman kazandırıyormuş gibi görünür, ama maliyeti sonradan ödenir.
- İz kaybolur: Bir fiyat yanlış girildiğinde ya da bir sipariş iptal edildiğinde sorumlusu bilinmez; herkes “ben değilim” der.
- Ayrılış zorlaşır: Bir kişi ayrıldığında şifre değiştirilmeli, yeni şifre tekrar herkese iletilmelidir. Çoğu işletme bunu atlar.
- Şifre dolaşır: Ortak şifre mesajlaşma uygulamalarında, not defterlerinde ya da ekran kenarındaki kâğıtlarda yaşar; ne kadar çok kişi bilirse o kadar çok yerde bulunur.
- İkinci doğrulama anlamsızlaşır: Tek telefona bağlı ikinci doğrulama, herkesin aynı telefona ihtiyaç duyması demektir; pratikte kapatılır.
- Yetki ayrımı yapılamaz: Herkes aynı hesabı kullandığı için depo çalışanı ile yönetici arasındaki fark ortadan kalkar.
Çözüm basittir: kişi başına bir hesap. Hesap sayısı artınca yönetim zorlaşır diye düşünülebilir; oysa rol (grup) mantığı bu işi hafifletir. Yeni birini rolüne ekler, ayrılanı çıkarırsınız; şifre paylaşmak zorunda kalmazsınız.
Yetki Riskinizi Nasıl Ölçersiniz?
Yetki riski, çok kişinin yönetici düzeyinde yetkiye sahip olması ve ayrılan ya da rol değiştiren kişilerin yetkilerinin geç kapatılması gibi iki etkenin birleşiminden oluşur. Aşağıdaki araç ikisini birlikte değerlendirip kaba bir risk düzeyi gösterir.
Model şöyle çalışır: yönetici düzeyinde yetkili kişi sayısı ekip sayısına bölünerek yetkili oranı bulunur; yıllık ayrılan ya da rol değiştiren kişi sayısı, yetkinin kapanma gecikmesiyle çarpılarak yetkisi geç kapanan kişi-gün hesaplanır. Yetkili oranı ve gecikme birlikte değerlendirilerek düşük, orta ya da yüksek bir düzey verilir. Değerler varsayımdır, kendi ekibinizle değiştirin.
Sonucu okurken iki şeyi akılda tutun. Birincisi, iki etken birbirini tamamlar: yetkili sayısı az olsa bile ayrılışta hesap haftalarca açık kalıyorsa risk sürer; gecikme kısa olsa bile herkes yönetici ise tek bir hata her şeye ulaşır. İkincisi, araç sizin için bir sayı üretmez, bir sohbet başlatır: ekip içinde yetkilerin kimde ne kadar geniş olduğunu ve ayrılış sürecinin kimin sorumluluğunda olduğunu konuşmanızı sağlar.
Yetkiler Ne Sıklıkla Gözden Geçirilmeli?
Yetkiler en az üç ayda bir ve her büyük değişiklikten sonra (yeni ekip, yeni kanal, yeni sistem, yoğun sezon) gözden geçirilmelidir. Gözden geçirme, her grubun üyelerini ve yetkilerini rol tablonuzla karşılaştırmaktır.
- Üye listesini çıkarın: Her grupta kimlerin olduğuna bakın. Artık çalışmayan ya da rolü değişmiş birini bulursanız hesabı hemen kapatın.
- Yetkiyi tabloyla karşılaştırın: Her grubun gerçek yetkisi, yazılı rol tablosundan fazlaysa fazlalığı sorgulayın.
- Kullanılmayan yetkiyi kapatın: Bir kişinin uzun süredir kullanmadığı yetki, kapatılmaya aday bir yetkidir.
- Yönetici hesaplarını sayın: Sayı artmışsa her biri için gerekçeyi yeniden sorun.
- Sonucu kaydedin: Hangi tarihte ne bulunduğunu ve neyin değiştiğini kısa bir notla saklayın; bir sonraki gözden geçirme bu nottan başlar.
Bu iş saatler değil dakikalar sürmelidir; amaç büyük bir denetim değil, düzenin sessizce bozulmasını önlemektir. Takvime tekrar eden bir hatırlatma koymak, işin gerçekten yapılmasını sağlayan en etkili yoldur.
Personel Yetkilendirmede Sık Yapılan Hatalar
Yetkilendirme hataları çoğunlukla teknik değil, alışkanlık ve acelecilik kaynaklıdır. En sık görülenler şunlardır:
- Ortak şifre kullanmak: İz kaybolur, ayrılış zorlaşır.
- Herkesi yönetici yapmak: “Zaman kaybetmeyelim” diye verilen yönetici yetkisi kalıcı olur.
- Rolü kişiye göre kurmak: Her kişi için ayrı yetki kombinasyonu üretmek, kısa sürede yönetilemez bir tabloya dönüşür; roller kişilere değil işlere göre kurulur.
- Yetki birikmesine göz yummak: Rol değişince eskisini kapatmamak.
- Ayrılışı geciktirmek: Hesabı “bir süre daha” açık bırakmak.
- Yazılı kayıt tutmamak: Rol ve yetki tablosunun hiçbir yerde yazılı olmaması; kim hangi kararı neden verdi bilinmez.
- İkinci doğrulamayı atlamak: En geniş yetkili hesapları yalnız şifreyle korumak.
- Dış kaynaklı kişilere aynı şeyi yapmak: Ajans, danışman ya da dışarıdan destek veren biri için de ayrı hesap, sınırlı yetki ve bitiş tarihi gerekir.
Yetki Denetimi İçin Kontrol Listesi
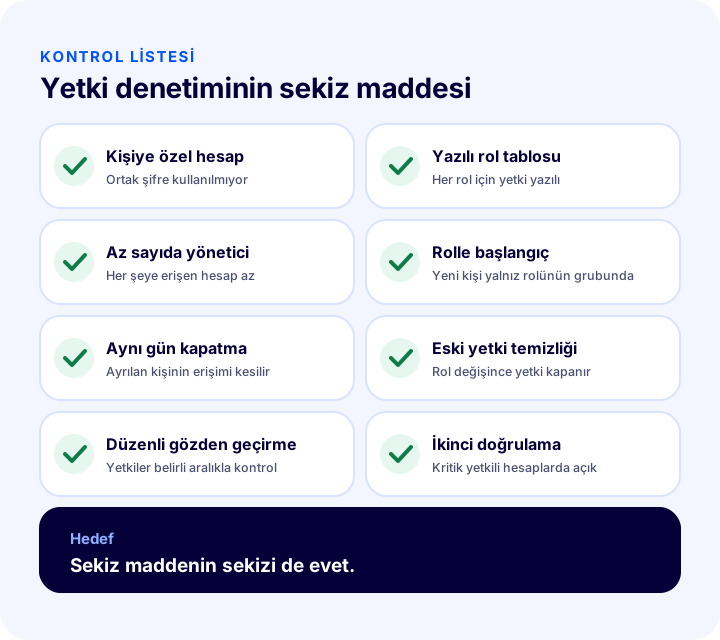
Aşağıdaki liste yetki düzeninizin sağlam olup olmadığını sekiz maddede sınar. Her madde “evet” olduğunda düzeniniz sağlam bir temele oturmuş demektir. Maddeleri işaretleyin, sonucu görün.
| Alan | Kontrol | Tamam mı? |
|---|---|---|
| Hesap | Her kişinin kendi hesabı var, ortak şifre yok | Evet / Hayır |
| Kayıt | Her rol için yazılı yetki tablosu var | Evet / Hayır |
| Yönetici | Yöneticiye eşdeğer yetkili sayısı en aza inmiş | Evet / Hayır |
| Başlangıç | Yeni personel yalnız rolünün grubuyla başlıyor | Evet / Hayır |
| Ayrılış | Erişim ayrıldığı gün kapatılıyor | Evet / Hayır |
| Rol değişimi | Eski yetkiler kaldırılıyor | Evet / Hayır |
| Gözden geçirme | Yetkiler belirli aralıklarla kontrol ediliyor | Evet / Hayır |
| Doğrulama | Kritik yetkili hesaplarda ikinci doğrulama kullanılıyor | Evet / Hayır |
Sıkça Sorulan Sorular
Personel yetkilendirme nedir?
Personel yetkilendirme, e-ticaret yönetim panelini kullanan her ekip üyesine yalnızca işi için gereken ekran ve işlemlere erişim verilmesi, gerisinin kapatılmasıdır. Kimin neyi görebileceğini ve neyi değiştirebileceğini belirler.
En az yetki ilkesi nedir?
En az yetki ilkesi, bir kişiye işini yapabilmesi için gereken en küçük yetki kümesinin verilmesidir. Yeni bir kişi kapalı başlar, gerekli alanlar tek tek açılır, geçici yetkiler süre bitince geri alınır.
Herkese aynı şifreyi vermek neden sakıncalıdır?
Ortak şifreyle yapılan işlemin kime ait olduğu bilinemez, bir kişi ayrılınca şifrenin değiştirilip herkese yeniden iletilmesi gerekir ve yetki ayrımı yapılamaz. Çözüm, kişi başına bir hesap ve roller üzerinden yetki vermektir.
Ayrılan personelin erişimi ne zaman kapatılmalıdır?
Ayrılışın yapıldığı gün. Bu adım ayrılış listesine yazılmalı ve yalnız panel değil, kişinin eriştiği diğer sistemler de aynı gün kapatılmalıdır. “Birkaç gün daha” açık bırakmak, unutulan hesapların başlıca nedenidir.
Yetkiler ne sıklıkla gözden geçirilmeli?
En az üç ayda bir ve ekip, kanal ya da sistemlerde büyük bir değişiklik olduğunda. Gözden geçirme, her grubun üyeleri ve yetkilerinin yazılı rol tablosuyla karşılaştırılmasıdır; kullanılmayan yetkiler ve eski hesaplar kapatılır.
Faprika'da personel yetkilendirme var mı?
Evet, Faprika panelinde “Kullanıcı / Personel Yetkilendirme” tüm paketlerde bulunur. Eğitim sayfasındaki anlatıma göre kullanıcı grubu oluşturup Yapılandırma menüsündeki “Yetkiler” sekmesinden bu grubun erişebileceği alanları belirleyebilirsiniz. Paket farklarını e-ticaret paketleri sayfasında görebilirsiniz.


