Inhaltsverzeichnis 16 Abschnitte
- Was ist die KVKK und was bedeutet sie für ein E-Commerce-Unternehmen?
- Wo und auf welcher Grundlage werden personenbezogene Daten im E-Commerce verarbeitet?
- Wie erstellt man ein Datenverzeichnis?
- Was ist ein Informationstext und was muss er enthalten?
- Sind Informationstext, ausdrückliche Einwilligung und Einwilligung zu kommerziellen Mitteilungen dasselbe?
- Was ist bei Cookies zu tun?
- Welche rechtlichen Seiten muss ein E-Commerce-Shop haben?
- Wie werden Betroffenenanträge von Kunden bearbeitet?
- Wie schützen Sie personenbezogene Daten?
- Was ändert sich bei der Nutzung von Diensten im Ausland?
- Was ist bei einer Datenpanne zu tun?
- E-Commerce-KVKK-Konformitätsprüfung
- 8 häufige Fehler bei der KVKK-Konformität im E-Commerce
- Checkliste zur KVKK-Konformität im E-Commerce
- Rechtstexte, Cookies und Einwilligungsverwaltung mit Faprika
- Häufig gestellte Fragen
Wer einen E-Commerce-Shop eröffnet, verarbeitet jeden Tag personenbezogene Daten, ob er es merkt oder nicht: Name, Adresse, Telefonnummer und E-Mail des Kunden, Bestellverlauf, Zahlungsdaten und die Spuren, die er auf der Website hinterlässt. Als Unternehmen, das diese Daten erhebt, nutzt und speichert, ist die KVKK-Konformität (KVKK ist das türkische Datenschutzgesetz), also das Handeln im Einklang mit dem Gesetz zum Schutz personenbezogener Daten, nicht nur Sache großer Unternehmen, sondern jedes Shops, der seine erste Bestellung erhält.
Dieser Beitrag ist wie eine Lektion aufgebaut. Schritt für Schritt lernen Sie, was die KVKK für den E-Commerce bedeutet, welche Daten auf welcher Rechtsgrundlage verarbeitet werden, welche Angaben ein Informationstext enthalten muss, worin sich Informationstext, ausdrückliche Einwilligung und Einwilligung zu kommerziellen Mitteilungen unterscheiden, wie Cookies verwaltet werden, wie Sie Betroffenenanträge von Kunden bearbeiten, wie die Datensicherheit aussieht und was bei einer Datenpanne zu tun ist. Mit dem Prüfwerkzeug im Beitrag können Sie den aktuellen Stand Ihres Shops sofort messen.
Hinweis: Dieser Beitrag dient der allgemeinen Information und ist keine Rechtsberatung. Die Angaben beruhen auf dem Gesetz Nr. 6698 zum Schutz personenbezogener Daten und den einschlägigen Vorschriften in der im Oktober 2026 bekannten Fassung; Rechtsvorschriften und Beschlüsse des Kurul können sich ändern. Wir empfehlen, Ihre Texte je nach Geschäft von einem Juristen prüfen zu lassen.
Was ist die KVKK und was bedeutet sie für ein E-Commerce-Unternehmen?
Die KVKK ist das Gesetz Nr. 6698, das die Grundrechte und Grundfreiheiten von Personen bei der Verarbeitung personenbezogener Daten schützt und die Pflichten der Verarbeitenden festlegt. Ein E-Commerce-Unternehmen gilt als „Verantwortlicher“, weil es bestimmt, zu welchem Zweck und mit welchen Mitteln die Daten seiner Kunden verarbeitet werden.
Personenbezogene Daten sind alle Informationen, die sich auf eine bestimmte oder bestimmbare natürliche Person beziehen: Name, Nachname, Adresse, Telefon, E-Mail, Bestellverlauf, IP-Adresse und über Cookies erhobene Verhaltensdaten sind die wichtigsten Beispiele. Informationen über Firmenkunden (juristische Personen) fallen nicht in den Anwendungsbereich; personenbezogene Angaben zu einem Firmenvertreter dagegen schon.
| Begriff | Bedeutung | Entsprechung im E-Commerce |
|---|---|---|
| Personenbezogene Daten | Alle Informationen, die eine Person identifizieren oder identifizierbar machen | Name, Adresse, Telefon, E-Mail, Bestellverlauf, IP-Adresse |
| Betroffene Person | Die natürliche Person, deren Daten verarbeitet werden | Kunde, Mitglied, Besucher, Newsletter-Abonnent |
| Verantwortlicher | Die Stelle, die Zweck und Mittel der Datenverarbeitung bestimmt | Der Shopinhaber (Sie) |
| Auftragsverarbeiter | Die Stelle, die Daten im Auftrag des Verantwortlichen verarbeitet | Anbieter von Infrastruktur-, Versand-, Zahlungs- und E-Mail-Diensten |
| Ausdrückliche Einwilligung | Einwilligung, die sich auf einen bestimmten Sachverhalt bezieht, auf Information beruht und freiwillig erteilt wird | Einwilligung zur Nutzung für Marketingzwecke |
Wo und auf welcher Grundlage werden personenbezogene Daten im E-Commerce verarbeitet?
In jedem Schritt der Customer Journey werden andere Daten erhoben, und jede Angabe beruht auf einer anderen Rechtsgrundlage oder Einwilligung. Die für die Zustellung einer Bestellung erforderlichen Daten dürfen Sie ohne ausdrückliche Einwilligung verarbeiten; die Nutzung derselben Daten für Marketing erfordert dagegen eine gesonderte Einwilligung.
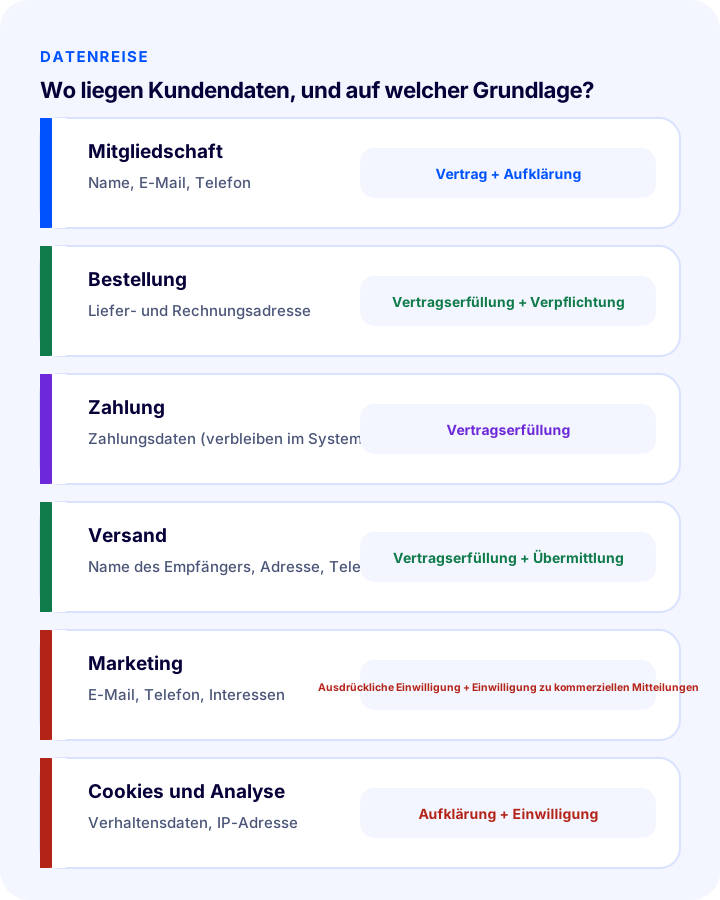
| Schritt | Erhobene Daten | Allgemeine Grundlage |
|---|---|---|
| Mitgliedschaft | Name, E-Mail, Telefon, Passwort | Abschluss und Erfüllung des Vertrags; Informationspflicht |
| Bestellung und Lieferung | Liefer- und Rechnungsadresse, Produktinformationen | Vertragserfüllung; rechtliche Verpflichtung (Rechnungsstellung) |
| Zahlung | Zahlungsinformationen (über virtuelles POS oder Zahlungsdienstleister) | Vertragserfüllung; Kartendaten werden nicht bei Ihnen gespeichert |
| Versand | Name, Adresse und Telefonnummer des Empfängers | Vertragserfüllung; Übermittlung an den Auftragsverarbeiter |
| Marketing | E-Mail, Telefon, Interessen | Ausdrückliche Einwilligung und Einwilligung in Werbenachrichten |
| Cookies und Analyse | Verhaltensdaten, IP-Adresse | Einwilligung und Information, ausgenommen notwendige Cookies |
| Support | Korrespondenz, Bestellnotizen | Vertragserfüllung; berechtigtes Interesse |
Die Tabelle ist ein allgemeiner Rahmen; jedes Unternehmen sollte seinen eigenen Datenfluss erfassen und die Rechtsgrundlage je nach Prozess bestimmen. Dies ist der erste Schritt zur KVKK-Konformität (türkisches Datenschutzgesetz): das Datenverzeichnis.
So erstellen Sie ein Datenverzeichnis
Ein Datenverzeichnis ist eine Tabelle, die zeigt, welche personenbezogenen Daten wo erhoben werden, warum sie erhoben werden, wo sie gespeichert sind, mit wem sie geteilt werden und wie lange sie aufbewahrt werden. Informationstext, Aufbewahrungsfrist und Sicherheitsentscheidungen stützen sich auf diese Tabelle; ein Unternehmen ohne Verzeichnis weiß nicht einmal, worüber es informieren soll.
- Listen Sie die Stellen auf, an denen Daten erhoben werden: Registrierungsformular, Bestellformular, Kontaktformular, Newsletter, Live-Support, Cookies, Marktplatz-Bestellungen, telefonische Bestellungen.
- Notieren Sie, welche Daten an jeder Stelle erhoben werden: etwa Name, Telefon, Adresse, E-Mail, IP.
- Legen Sie den Zweck fest: Bestellzustellung, Rechnungsstellung, Kundenservice, Marketing, Analyse.
- Notieren Sie, mit wem die Daten geteilt werden: Versand, Zahlungsdienstleister, Buchhaltung, E-Mail-Dienst, Werbe- und Analysetools.
- Legen Sie Speicherort und Dauer fest: In welchem System, wie lange und wann gelöscht wird.
- Ergänzen Sie Sicherheitsmaßnahmen: Zugriffsberechtigung, Verschlüsselung, Backups.
Was ist ein Informationstext (Datenschutzhinweis) und was muss er enthalten?
Der Informationstext ist der Text, mit dem der Verantwortliche die betroffene Person bei der Erhebung personenbezogener Daten informiert; nach Artikel 10 des Gesetzes ist er bei der Erhebung verpflichtend. Der Text hat informierenden Charakter; er ist kein Einwilligungstext.
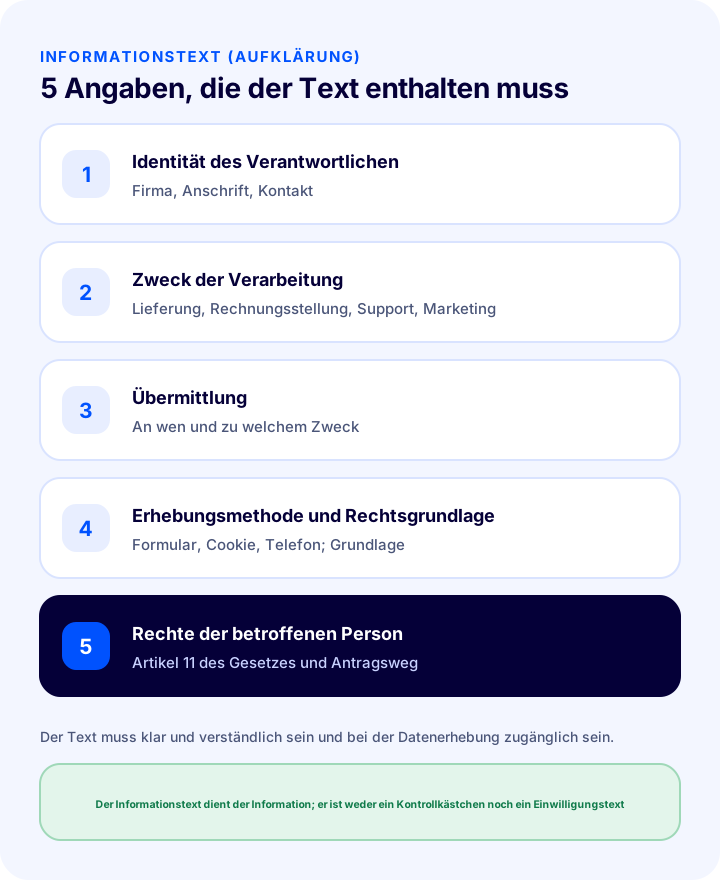
- Identität des Verantwortlichen: Ihre Firmenbezeichnung, Adresse und Kontaktdaten.
- Verarbeitungszweck: Die Zwecke, zu denen die Daten verarbeitet werden (etwa Bestellzustellung, Rechnungsstellung, Kundenservice, Marketing).
- Übermittlung: An wen (etwa Versand, Zahlungsdienstleister, Buchhaltung) und zu welchem Zweck die Daten übermittelt werden können.
- Erhebungsmethode und Rechtsgrundlage: Wie die Daten erhoben werden (Webformular, Cookie, Telefon) und auf welcher Rechtsgrundlage.
- Rechte der betroffenen Person: Die Rechte nach Artikel 11 des Gesetzes und wie sie ausgeübt werden können.
Der Informationstext muss klar und verständlich formuliert sein, bei der Datenerhebung zugänglich sein und an jeder Erhebungsstelle (Registrierungsformular, Bestellseite, Kontaktformular) sichtbar oder per Link erreichbar sein. Statt eines langen Textes für alle Vorgänge verbessern mehrere kurze, auf den jeweiligen Vorgang zugeschnittene Texte die Lesbarkeit.
LesetippWas ist Datenschutz (Privacy)? (Glossar)Sind Informationstext, ausdrückliche Einwilligung und Einwilligung in Werbenachrichten dasselbe?
Nein. Der Informationstext dient der Information und erfordert keine Einwilligung; die ausdrückliche Einwilligung ist eine für eine bestimmte Datenverarbeitung auf Grundlage von Information und freiwillig erteilte Zustimmung; die Einwilligung in Werbenachrichten ist die gesonderte Erlaubnis, Verbrauchern Kampagnennachrichten zu senden. Die drei müssen in getrennten Texten, mit getrennten Kästchen und für getrennte Zwecke verwaltet werden.
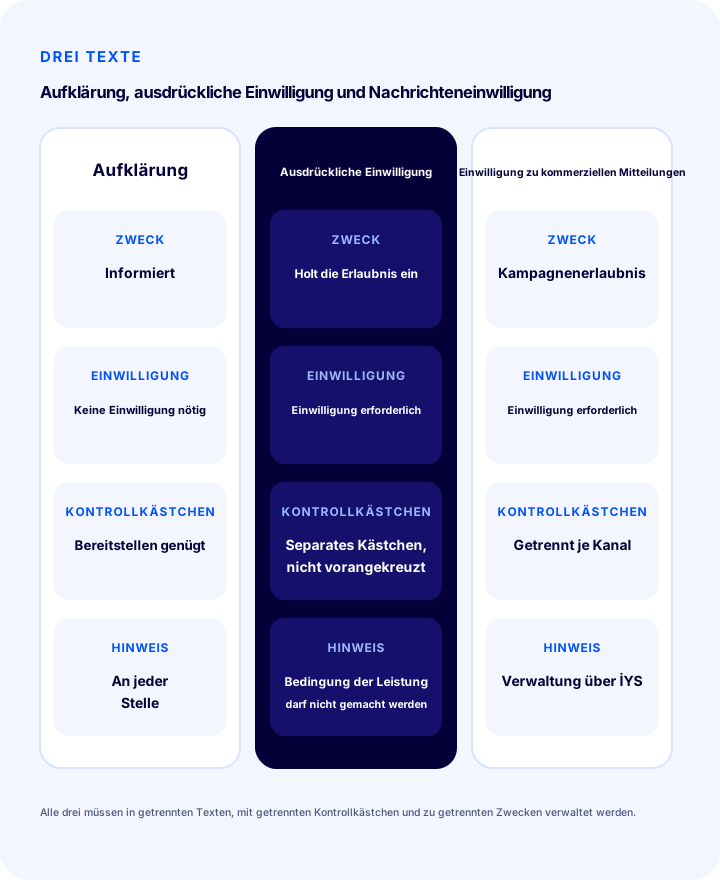
| Informationstext | Ausdrückliche Einwilligung | Einwilligung zu kommerziellen Mitteilungen | |
|---|---|---|---|
| Zweck | Die Person informieren | Erlaubnis für eine bestimmte Verarbeitung einholen | Erlaubnis zum Versand von Kampagnennachrichten einholen |
| Ist eine Einwilligung erforderlich? | Nein; die Bereitstellung genügt | Ja; gesondert und freiwillig | Ja; gesondert je Nachrichtenkanal |
| Darf es Bedingung für die Bestellung sein? | Ja, aber keine verpflichtende Einwilligung | Nein; sie darf nicht zur Voraussetzung der Leistung gemacht werden | Nein |
| Beispiel | „Wir verarbeiten Ihre Daten zur Zustellung der Bestellung …" | „Ich willige in die Verarbeitung meiner Daten für Kampagnen-Profiling ein" | „Ich möchte Kampagnen-SMS und E-Mails erhalten" |
| Darf das Kästchen vorausgewählt sein? | Kein Kästchen nötig | Nein | Nein |
Der häufigste Fehler ist ein einziges Kästchen mit „Ich habe den Informationstext gelesen, akzeptiere ihn und möchte Kampagnennachrichten erhalten". Das vermischt zwei verschiedene Zwecke und macht die Marketing-Erlaubnis zur Bedingung der Leistung.
Okumanızı öneririzİleti Yönetim Sistemi (İYS) Hakkında Bilmeniz Gereken Her ŞeyWas ist bei Cookies zu tun?
Cookies sind kleine Dateien, die im Browser des Besuchers gespeichert werden, und unterliegen der Informationspflicht, wenn sie personenbezogene Daten verarbeiten. Für den Betrieb der Website notwendige Cookies dürfen ohne Einwilligung verwendet werden; Analyse-, Werbe- und Marketing-Cookies erfordern eine Information des Besuchers und meist eine ausdrückliche Einwilligung.
- Klassifizieren Sie Ihre Cookies: Trennen Sie notwendige, Präferenz-, Analyse- und Marketing-Cookies.
- Zeigen Sie Besuchern beim Aufruf der Website einen Hinweis: Stellen Sie einen Cookie-Hinweis bereit, der Arten und Zwecke der Cookies erklärt.
- Machen Sie auch die Ablehnung einfach: Ablehnen oder Einstellungen verwalten sollte so einfach sein wie Akzeptieren.
- Führen Sie Tracking-Codes nicht vor der Einwilligung aus: Analyse- und Werbecodes sollten erst nach der Einwilligung des Besuchers geladen werden.
- Speichern Sie die Einstellungen: Protokollieren Sie die Entscheidung des Besuchers und den Zeitpunkt; so können Sie sie bei Bedarf nachweisen.
- Veröffentlichen Sie Ihre Cookie-Richtlinie: Eine Seite sollte erklären, welche Cookies warum verwendet werden und wie man sie deaktiviert.
Welche rechtlichen Seiten muss ein E-Commerce-Shop haben?
Ein E-Commerce-Shop muss mindestens die folgenden rechtlichen Seiten und Texte haben: Informationstext, Datenschutzerklärung, Cookie-Richtlinie, Mitglieds- bzw. Nutzungsbedingungen, Fernabsatzvertrag mit vorvertraglicher Information, Rückgabe- und Widerrufsbedingungen, Zahlungs- und Lieferbedingungen sowie Kontaktangaben. Alle sollten im Footer leicht erreichbar sein.
| Seite | Wofür wird sie verwendet? | Wo wird sie angezeigt? |
|---|---|---|
| Informationstext | Information über die Datenerhebung | An jeder Erhebungsstelle und im Footer |
| Datenschutzerklärung | Wie Daten geschützt und verwendet werden | Footer, Registrierungs- und Zahlungsseiten |
| Cookie-Richtlinie | Arten von Cookies und deren Verwaltung | Footer und Cookie-Hinweis |
| Mitglieds- / Nutzungsbedingungen | Regeln zur Nutzung der Website | Registrierungsformular und Footer |
| Fernabsatzvertrag und vorvertragliche Information | Verkaufsbedingungen und Widerrufsrecht | Im Zahlungsschritt, mit Kontrollkästchen |
| Rückgabe- und Widerrufsbedingungen | Regeln für Rückgabe, Stornierung und Umtausch | Footer und Produktseiten |
| Zahlungs- und Lieferbedingungen | Lieferzeit, Versand und Zahlungsarten | Footer und Zahlungsschritt |
Wie werden Anfragen zu Kundenrechten bearbeitet?
Nach Artikel 11 des Gesetzes haben Kunden unter anderem das Recht zu erfahren, ob ihre Daten verarbeitet werden, Auskunft zu verlangen sowie Berichtigung und Löschung zu fordern; der Verantwortliche muss einen Antrag spätestens innerhalb von 30 Tagen beantworten. Wo und wie Anträge zu stellen sind, muss im Informationstext stehen, und der Ablauf muss vorab festgelegt sein.
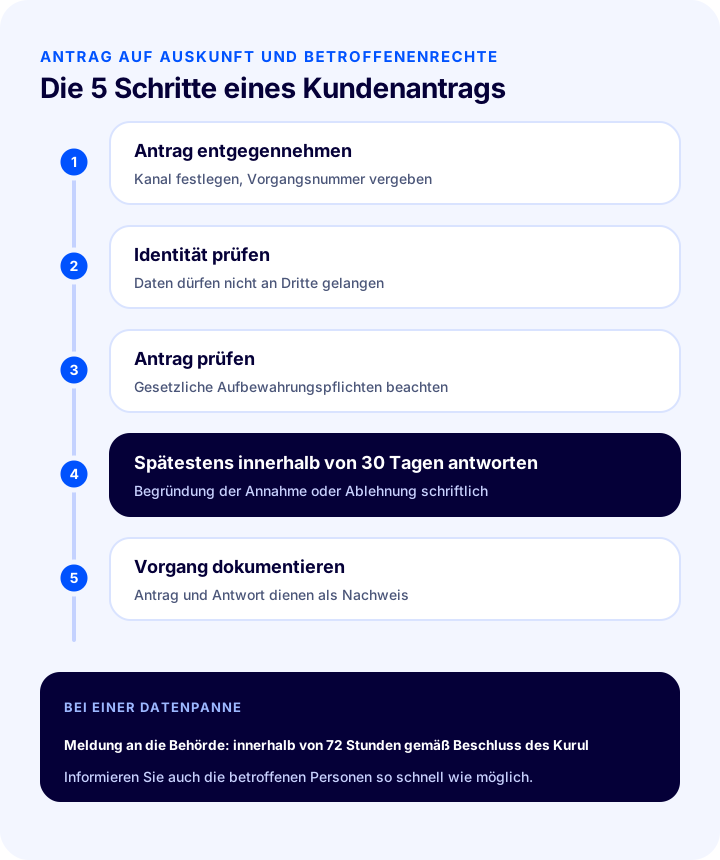
- Nehmen Sie den Antrag entgegen und erfassen Sie ihn: Legen Sie den Antragskanal fest (E-Mail oder Formular) und vergeben Sie für jeden Antrag eine Vorgangsnummer.
- Prüfen Sie die Identität: Überprüfen Sie die Identität des Antragstellers auf angemessene Weise, damit keine Daten an Dritte gelangen.
- Prüfen Sie den Antrag: Klären Sie, welche Daten in welchen Systemen liegen; löschen Sie keine Daten, die einer gesetzlichen Aufbewahrungspflicht unterliegen (etwa Rechnungen).
- Antworten Sie spätestens innerhalb von 30 Tagen: Teilen Sie die Annahme oder die Gründe der Ablehnung schriftlich mit.
- Bewahren Sie die Unterlagen auf: Archivieren Sie den Antrag und die Antwort als Nachweis.
Wie schützen Sie personenbezogene Daten?
Der Verantwortliche ist verpflichtet, die erforderlichen technischen und organisatorischen Maßnahmen zu treffen, um die rechtswidrige Verarbeitung, den unrechtmäßigen Zugriff und den Verlust personenbezogener Daten zu verhindern. Diese Maßnahmen erfordern keine großen Investitionen; die meisten beruhen auf einer grundlegenden Routine.
- Nutzen Sie eine sichere Verbindung: Stellen Sie sicher, dass alle Seiten über SSL (https) ausgeliefert werden.
- Beschränken Sie den Zugriff: Nur die erforderlichen Mitarbeitenden sollten mit eigenem Konto und starkem Passwort ins Verwaltungspanel gelangen; nutzen Sie die Zwei-Faktor-Authentifizierung.
- Speichern Sie keine Karteninformationen: Zahlungsdaten sollten dem Zahlungssystem überlassen und nicht in Bestelldatensätzen aufbewahrt werden.
- Erstellen Sie regelmäßig Backups: Bewahren Sie auch die Backups geschützt auf; verhindern Sie unbefugten Zugriff.
- Informieren Sie Ihre Mitarbeitenden: Jeder, der mit Daten umgeht, sollte die Regeln zu Vertraulichkeit und Weitergabe kennen.
- Schließen Sie Verträge mit Dienstleistern: Mit Unternehmen, die Daten verarbeiten (Infrastruktur, Versand, E-Mail), sollte ein Vertrag mit Vertraulichkeits- und Sicherheitsbedingungen bestehen.
- Löschen Sie bei Bedarf: Löschen oder anonymisieren Sie Daten, deren Zweck entfallen ist, nach Ablauf der Aufbewahrungsfrist.
Was ändert sich, wenn Dienste im Ausland genutzt werden?
Die Server von Analyse-, Werbe-, E-Mail- oder Cloud-Diensten stehen häufig im Ausland; in diesem Fall werden Besucher- und Kundendaten ins Ausland übermittelt, und für die Übermittlung gelten zusätzliche Voraussetzungen. Diese Voraussetzungen und die zulässigen Wege sind gesetzlich geregelt und können sich im Lauf der Zeit ändern.
- Listen Sie die genutzten Dienste auf: Welches Tool sendet welche Daten an Server in welchem Land?
- Geben Sie es im Informationstext an: Vermerken Sie, dass Daten ins Ausland übermittelt werden können, und zu welchem Zweck.
- Fragen Sie den Anbieter: Erfragen Sie Serverstandort und Datenschutzbedingungen schriftlich bei Ihrem Dienstleister.
- Prüfen Sie die aktuelle Regelung: Da sich die Übermittlungsverfahren ändern können, klären Sie den aktuellen Weg mit Ihrer Rechtsberatung.
Was ist bei einer Datenpanne zu tun?
Wenn personenbezogene Daten in die Hände Unbefugter gelangen, muss der Verantwortliche die betroffenen Personen und den Datenschutzrat (Kişisel Verileri Koruma Kurulu) schnellstmöglich benachrichtigen; nach dem Beschluss des Rates muss die Meldung an den Rat innerhalb von 72 Stunden nach Kenntnis der Verletzung erfolgen. Deshalb muss ein Reaktionsplan bereitliegen, bevor eine Datenpanne eintritt.
- Stoppen und eindämmen: Schließen Sie die Schwachstelle, kappen Sie betroffene Zugriffe, ändern Sie Passwörter.
- Bestimmen Sie den Umfang: Halten Sie fest, welche Daten, wie viele Personen und welchen Zeitpunkt der Vorfall betrifft.
- Melden Sie: Benachrichtigen Sie den Rat und die betroffenen Personen rechtzeitig.
- Beheben Sie die Ursache und dokumentieren Sie sie: Treffen Sie Maßnahmen gegen eine Wiederholung und halten Sie den Vorfall schriftlich fest.
Form und Einzelheiten der Meldung werden durch Beschlüsse des Rates bestimmt und können sich ändern; prüfen Sie das aktuelle Verfahren in den Veröffentlichungen der Behörde und bei Ihrer Rechtsberatung. Auch die Pflicht der Verantwortlichen zur Eintragung ins Register (VERBİS) richtet sich nach bestimmten Kriterien; informieren Sie sich über die aktuellen Regeln für Ihre eigene Situation.
E-Commerce KVKK-Konformitätsprüfung
Das folgende Tool misst anhand von zwölf Punkten die grundlegende KVKK-Bereitschaft Ihrer Website. Haken Sie die Punkte ab, die bereits erfüllt sind; das Tool zeigt den erreichten Anteil und Ihre vorrangigen Lücken. Das Tool ist eine allgemeine Ersteinschätzung und ersetzt keine Rechtsberatung.
8 häufige Fehler bei der KVKK-Konformität im E-Commerce
- Den Text einer anderen Website kopieren: Datenfluss, Empfänger der Übermittlung und Zwecke stimmen nicht mit Ihren überein.
- Informationstext und ausdrückliche Einwilligung in einem Kästchen zusammenfassen: Zwei getrennte Zwecke werden vermischt, und die Einwilligung kann als unwirksam gelten.
- Die Marketing-Erlaubnis zur Bedingung der Bestellung machen: Eine ausdrückliche Einwilligung muss freiwillig erteilt werden.
- Vorausgewählte Kästchen verwenden: Ein vorausgewähltes Kästchen gilt nicht als freiwillige Einwilligung.
- Tracking-Codes vor der Einwilligung ausführen: Ein Cookie-Hinweis ist sinnlos, wenn er die Codes nicht anhält.
- Unnötige Daten erheben: Jedes nicht genutzte Feld ist eine zusätzliche Last, die geschützt und über die Auskunft gegeben werden muss.
- Den Ablauf für Betroffenenanfragen nicht festlegen: Die 30-Tage-Frist wird versäumt, und es entstehen Beschwerden.
- Die Texte nicht aktualisieren: Wenn Sie ein neues Tool oder einen neuen Dienst hinzufügen, muss auch der Informationstext aktualisiert werden.
KVKK-Checkliste für den E-Commerce
Prüfen Sie die folgenden Punkte vor dem Livegang der Website und in regelmäßigen Abständen.
- Ist Ihr Datenverzeichnis aktuell: welche Daten, wo, warum, wie lange?
- Ist der Informationstext an jeder Erhebungsstelle sichtbar oder per Link erreichbar?
- Enthält der Informationstext die fünf im Gesetz genannten Bestandteile?
- Werden ausdrückliche Einwilligung, Einwilligung in Werbenachrichten und Informationstext getrennt und ohne Vermischung angeboten?
- Sind die Einwilligungskästchen nicht vorausgewählt und keine Vorbedingung der Leistung?
- Funktioniert der Cookie-Hinweis, ist die Ablehnung einfach, und werden Tracking-Codes vor der Einwilligung angehalten?
- Werden Werbenachrichten nur an Empfänger gesendet, die zugestimmt haben, und wird die İYS-Registrierung (türkisches Register für Einwilligungen zu Werbenachrichten) verwaltet?
- Befinden sich die Texte zu Datenschutz, Cookies, Rückgabe, Fernabsatz und Lieferung in der Fußzeile?
- Gibt es einen definierten Kanal für Betroffenenanfragen und einen Antwortprozess mit 30 Tagen Frist?
- Wird Ihre Website über SSL ausgeliefert, und ist der Zugang zum Verwaltungsbereich eingeschränkt und durch Zwei-Faktor-Authentifizierung geschützt?
- Gibt es mit Dienstleistern einen Vertrag, der Datenschutz- und Sicherheitsbedingungen enthält?
- Ist ein Reaktionsplan für Datenpannen vorhanden, und sind die Verantwortlichen benannt?
Rechtstexte, Cookie- und Einwilligungsverwaltung mit Faprika
Die Texte vorzubereiten und Einwilligungen zu verwalten, ist der aufwendigste Teil der praktischen Umsetzung der KVKK-Konformität (türkisches Datenschutzgesetz). Faprika bietet für diesen Schritt Folgendes (in welchem Paket welche Funktion beginnt, sehen Sie auf der Seite E-Commerce-Pakete):
- Fertige Vertrags- und Textmuster: Musterbeispiele für Datenschutz und Sicherheit, Mitgliedschaft, Zahlung und Lieferung, Garantie- und Rückgabebedingungen sowie den Fernabsatzvertrag finden Sie auf den Schulungsseiten: Datenschutz und Sicherheit, Mitgliedschaft, Zahlung und Lieferung, Garantie- und Rückgabebedingungen und Fernabsatzvertrag. Die Muster sind Ausgangsvorlagen; passen Sie sie an Ihr Unternehmen an und lassen Sie sie von Ihrem Rechtsbeistand prüfen.
- Cookie-Verwaltungsmodul: Erfasst, speichert und protokolliert die Cookie-Einstellungen der Besucher; Details finden Sie auf der Seite Cookie-Verwaltung. Je nach Paket unterschiedlich.
- Nachrichtenverwaltung und İYS-Integration: Für die İYS-konforme Verwaltung von Einwilligungen zu Werbenachrichten steht die Lösung Nachrichtenverwaltungssystem zur Verfügung.
- SSL-Sicherheitszertifikat, Backup und Wartung: In allen Paketen enthalten.
- Nachrichtenvorlagen: Die Vorlagen für Bestell- und Benachrichtigungs-E-Mails werden im Panel bearbeitet.
Häufig gestellte Fragen
Ist die KVKK für E-Commerce-Shops verpflichtend?
Ja. Jedes E-Commerce-Unternehmen, das personenbezogene Daten seiner Kunden wie Name, Adresse, Telefon und E-Mail verarbeitet, ist unabhängig von seiner Größe ein Verantwortlicher und unterliegt den Pflichten des Gesetzes, insbesondere den Informations- und Datensicherheitspflichten.
Was ist ein Informationstext und was muss er enthalten?
Der Informationstext ist der Text, mit dem Sie die betroffene Person bei der Datenerhebung informieren. Er muss die Identität des Verantwortlichen, den Zweck der Verarbeitung, die Empfänger und den Zweck einer möglichen Übermittlung, die Erhebungsmethode samt Rechtsgrundlage sowie die Rechte der betroffenen Person enthalten. Er ist ein Informationstext, kein Einwilligungstext.
Sind Informationstext und ausdrückliche Einwilligung dasselbe?
Nein. Der Informationstext dient der Information und erfordert keine Einwilligung. Die ausdrückliche Einwilligung ist dagegen eine eigene Zustimmung für einen bestimmten Verarbeitungsvorgang, die informiert und freiwillig erteilt wird. Beides darf nicht im selben Kästchen zusammengefasst werden, und die Erlaubnis für Marketing darf nicht zur Voraussetzung der Leistung gemacht werden.
Ist ein Cookie-Hinweis verpflichtend?
Verwendet Ihre Website über die notwendigen Cookies hinaus Analyse-, Werbe- oder Marketing-Cookies, müssen Sie die Besucher informieren und in den meisten Fällen eine ausdrückliche Einwilligung einholen. Tracking-Codes dürfen ohne Einwilligung nicht ausgeführt werden, und das Ablehnen sollte so einfach sein wie das Akzeptieren.
Was ist zu tun, wenn ein Kunde die Löschung seiner Daten verlangt?
Der Antrag wird entgegengenommen, die Identität geprüft und der Antrag spätestens innerhalb von 30 Tagen beantwortet. Daten, die einer gesetzlichen Aufbewahrungspflicht unterliegen (zum Beispiel Rechnungsunterlagen), werden nicht gelöscht; die Begründung wird dem Antragsteller mitgeteilt, die übrigen Daten werden gelöscht oder anonymisiert.
Was ist bei einer Datenpanne zu tun?
Schließen Sie die Schwachstelle und bestimmen Sie den Umfang; informieren Sie anschließend so schnell wie möglich die betroffenen Personen und die Behörde für den Schutz personenbezogener Daten (Kurul). Gemäß Beschluss des Kurul muss die Meldung an den Kurul innerhalb von 72 Stunden nach Kenntnis der Verletzung erfolgen. Beheben Sie die Ursache und dokumentieren Sie den Vorfall.