İçindekiler 16 bölüm
- KVKK Nedir ve E-Ticaret İşletmesi İçin Ne Anlama Gelir?
- E-Ticarette Kişisel Veriler Nerede ve Hangi Dayanakla İşlenir?
- Veri Envanteri Nasıl Çıkarılır?
- Aydınlatma Metni Nedir ve İçinde Neler Bulunmalı?
- Aydınlatma, Açık Rıza ve Ticari İleti Onayı Aynı Şey mi?
- Çerezler İçin Ne Yapılmalı?
- E-Ticaret Sitesinde Bulunması Gereken Yasal Sayfalar Nelerdir?
- Müşteri Hak Talepleri Nasıl Karşılanır?
- Kişisel Verileri Nasıl Korursunuz?
- Yurt Dışındaki Hizmetler Kullanılıyorsa Ne Değişir?
- Veri İhlali Olursa Ne Yapılmalı?
- E-Ticaret KVKK Uyum Kontrol Aracı
- E-Ticarette KVKK Uyumunda Sık Yapılan 8 Hata
- E-Ticaret KVKK Uyumu Kontrol Listesi
- Faprika ile Yasal Metinler, Çerez ve İzin Yönetimi
- Sıkça Sorulan Sorular
E-ticaret sitesi açan herkes, farkında olsun ya da olmasın, her gün kişisel veri işler: müşterinin adı, adresi, telefonu, e-postası, sipariş geçmişi, ödeme bilgisi ve sitede bıraktığı izler. Bu verileri toplayan, kullanan ve saklayan işletme olarak KVKK uyumu, yani Kişisel Verilerin Korunması Kanunu'na uygun davranmak, yalnız büyük şirketlerin değil, ilk siparişini alan her mağazanın sorumluluğundadır.
Bu yazı bir ders gibi kurgulandı. KVKK'nın e-ticaret açısından ne anlama geldiğini, hangi verinin hangi hukuki dayanakla işlendiğini, aydınlatma metninde bulunması gereken unsurları, aydınlatma ile açık rıza ve ticari ileti onayının farkını, çerez yönetimini, müşteri hak taleplerinin nasıl karşılanacağını, veri güvenliğini ve ihlal durumunda yapılacakları adım adım öğreneceksiniz. Yazının içindeki kontrol aracıyla sitenizin mevcut durumunu hemen ölçebilirsiniz.
Not: Bu yazı genel bilgilendirme amaçlıdır, hukuki danışmanlık değildir. Bilgiler 6698 sayılı Kişisel Verilerin Korunması Kanunu'nun ve ilgili düzenlemelerin Ekim 2026 itibarıyla bilinen haline dayanır; mevzuat ve Kurul kararları değişebilir. Metinlerinizi işinize göre bir hukukçuya kontrol ettirmenizi öneririz.
KVKK Nedir ve E-Ticaret İşletmesi İçin Ne Anlama Gelir?
KVKK, kişisel verilerin işlenmesinde kişilerin temel hak ve özgürlüklerini koruyan ve verileri işleyenlerin yükümlülüklerini belirleyen 6698 sayılı Kanun'dur. E-ticaret işletmesi, müşterilerinin verilerini hangi amaçla ve hangi araçlarla işleyeceğini belirlediği için "veri sorumlusu" sayılır.
Kişisel veri, kimliği belirli ya da belirlenebilir bir gerçek kişiye ilişkin her türlü bilgidir: ad, soyad, adres, telefon, e-posta, sipariş geçmişi, IP adresi ve çerezlerle toplanan davranış verisi bunların başlıcalarıdır. Şirket müşterileri (tüzel kişiler) hakkındaki bilgiler kapsam dışıdır; ancak şirket yetkilisinin kişisel bilgileri kapsam içindedir.
| Kavram | Anlamı | E-ticaretteki karşılığı |
|---|---|---|
| Kişisel veri | Kişiyi belirleyen ya da belirlenebilir kılan her bilgi | Ad, adres, telefon, e-posta, sipariş geçmişi, IP adresi |
| İlgili kişi | Verisi işlenen gerçek kişi | Müşteri, üye, ziyaretçi, bülten abonesi |
| Veri sorumlusu | Verinin işlenme amacını ve yöntemini belirleyen | Mağaza sahibi (siz) |
| Veri işleyen | Veri sorumlusu adına veri işleyen | Altyapı, kargo, ödeme ve e-posta hizmeti sağlayıcıları |
| Açık rıza | Belirli bir konuya ilişkin, bilgilendirmeye dayanan, özgür iradeyle verilen onay | Pazarlama amaçlı kullanım onayı |
E-Ticarette Kişisel Veriler Nerede ve Hangi Dayanakla İşlenir?
Müşterinin yolculuğunun her adımında farklı bir veri toplanır ve her veri, farklı bir hukuki dayanağa ya da onaya dayanır. Siparişin teslimi için gereken veriyi açık rıza almadan işleyebilirsiniz; aynı veriyi pazarlama için kullanmak ise ayrı bir onay gerektirir.
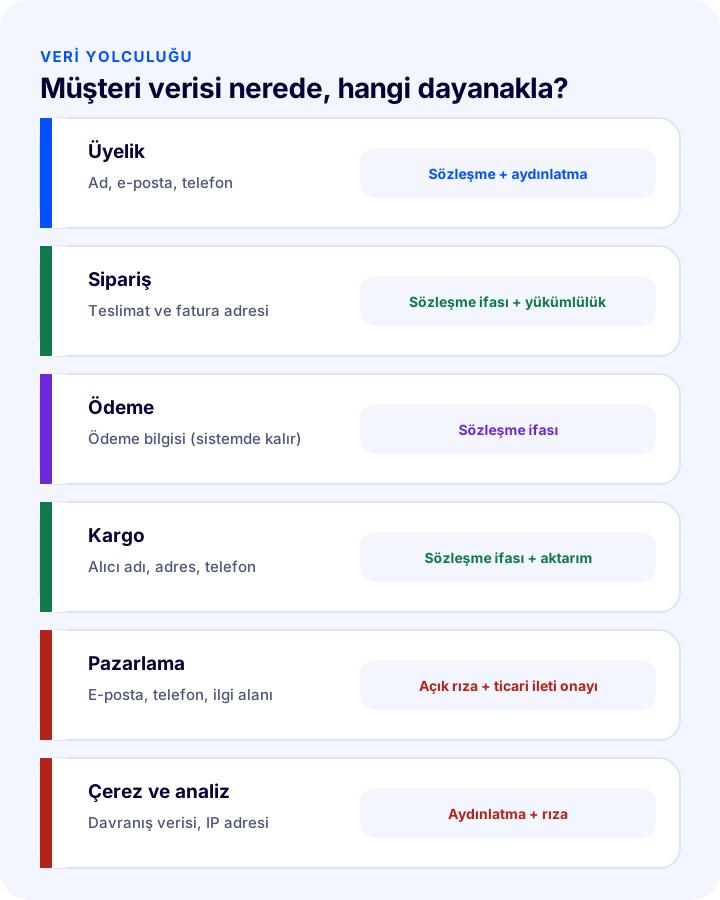
| Adım | Toplanan veri | Genel dayanak |
|---|---|---|
| Üyelik | Ad, e-posta, telefon, şifre | Sözleşmenin kurulması ve ifası; aydınlatma |
| Sipariş ve teslimat | Teslimat ve fatura adresi, ürün bilgisi | Sözleşmenin ifası; hukuki yükümlülük (fatura) |
| Ödeme | Ödeme bilgisi (sanal POS ya da ödeme kuruluşu üzerinden) | Sözleşmenin ifası; kart verisi sizde saklanmaz |
| Kargo | Alıcı adı, adresi, telefon | Sözleşmenin ifası; veri işleyene aktarım |
| Pazarlama | E-posta, telefon, ilgi alanı | Açık rıza ve ticari ileti onayı |
| Çerezler ve analitik | Davranış verisi, IP adresi | Zorunlu çerezler dışında rıza ve aydınlatma |
| Destek | Yazışmalar, sipariş notları | Sözleşmenin ifası; meşru menfaat |
Tablo genel bir çerçevedir; her işletme kendi veri akışını çıkarmalı ve dayanağı sürece göre belirlemelidir. Bu iş, KVKK uyumunun ilk adımıdır: veri envanteri.
Veri Envanteri Nasıl Çıkarılır?
Veri envanteri, hangi kişisel verinin nerede toplandığını, neden toplandığını, nerede saklandığını, kimlerle paylaşıldığını ve ne kadar süre tutulduğunu gösteren bir tablodur. Aydınlatma metni, saklama süresi ve güvenlik kararları bu tabloya dayanır; envanteri olmayan işletme ne anlatacağını da bilemez.
- Veri toplanan noktaları listeleyin: Üyelik formu, sipariş formu, iletişim formu, bülten, canlı destek, çerezler, pazaryeri siparişleri, telefonla alınan siparişler.
- Her noktada hangi verinin toplandığını yazın: Ad, telefon, adres, e-posta, IP gibi.
- Amacı belirleyin: Sipariş teslimi, fatura, müşteri hizmeti, pazarlama, analiz.
- Kimlerle paylaşıldığını yazın: Kargo, ödeme kuruluşu, muhasebe, e-posta hizmeti, reklam ve analiz araçları.
- Saklama yerini ve süresini belirleyin: Hangi sistemde, ne kadar süre, ne zaman silinecek.
- Güvenlik önlemlerini ekleyin: Erişim yetkisi, şifreleme, yedekleme.
Aydınlatma Metni Nedir ve İçinde Neler Bulunmalı?
Aydınlatma metni, veri sorumlusunun kişisel veri toplarken ilgili kişiyi bilgilendirdiği metindir; Kanun'un 10. maddesine göre veri toplanırken yapılması zorunludur. Metin, "sizi bilgilendiriyoruz" niteliğindedir; onay ya da rıza metni değildir.
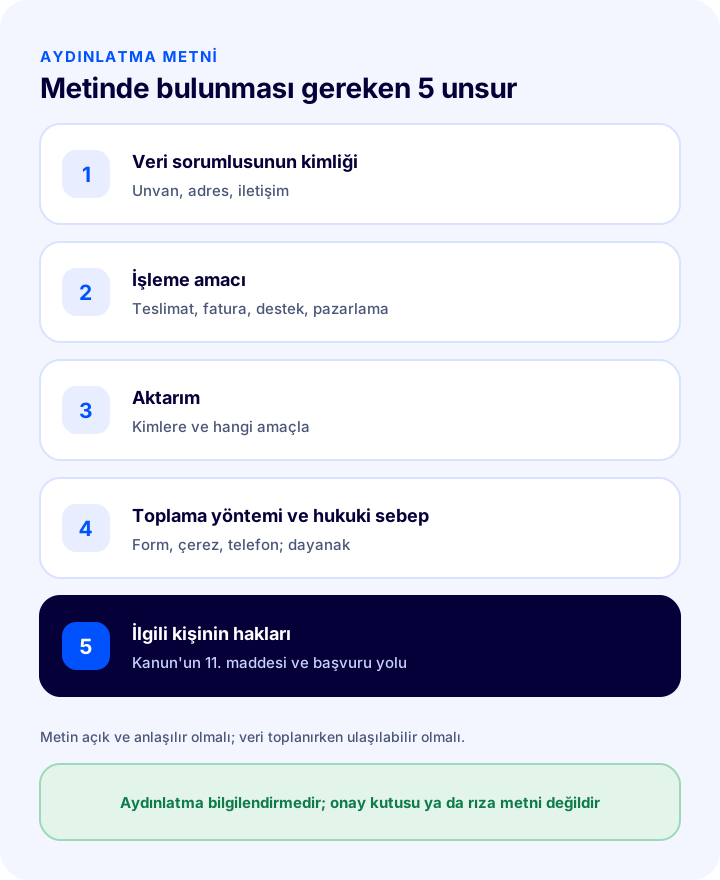
- Veri sorumlusunun kimliği: Unvanınız, adresiniz ve iletişim bilgileriniz.
- İşleme amacı: Verilerin hangi amaçlarla işleneceği (sipariş teslimi, fatura, müşteri hizmeti, pazarlama gibi).
- Aktarım: Verilerin kimlere (kargo, ödeme kuruluşu, muhasebe gibi) ve hangi amaçla aktarılabileceği.
- Toplama yöntemi ve hukuki sebep: Verinin nasıl (web formu, çerez, telefon) ve hangi hukuki sebebe dayanarak toplandığı.
- İlgili kişinin hakları: Kanun'un 11. maddesindeki haklar ve bunları nasıl kullanabileceği.
Aydınlatma metni açık ve anlaşılır bir dille yazılmalı, veri toplanırken erişilebilir olmalı ve her veri toplama noktasında (üyelik formu, sipariş sayfası, iletişim formu) görünür ya da bağlantıyla ulaşılabilir olmalıdır. Tüm süreçler için tek bir uzun metin yerine, süreçlere göre ayrı kısa metinler hazırlamak okunabilirliği artırır.
Okumanızı öneririzGizlilik (Privacy) Nedir? (Sözlük)Aydınlatma, Açık Rıza ve Ticari İleti Onayı Aynı Şey mi?
Hayır. Aydınlatma bilgilendirmedir ve onay gerektirmez; açık rıza belirli bir veri işleme faaliyeti için alınan, bilgilendirmeye dayalı ve özgür iradeyle verilen onaydır; ticari ileti onayı ise tüketiciye kampanya mesajı göndermek için ayrıca alınan izindir. Üçü ayrı metinde, ayrı kutularla ve ayrı amaçlarla yönetilmelidir.
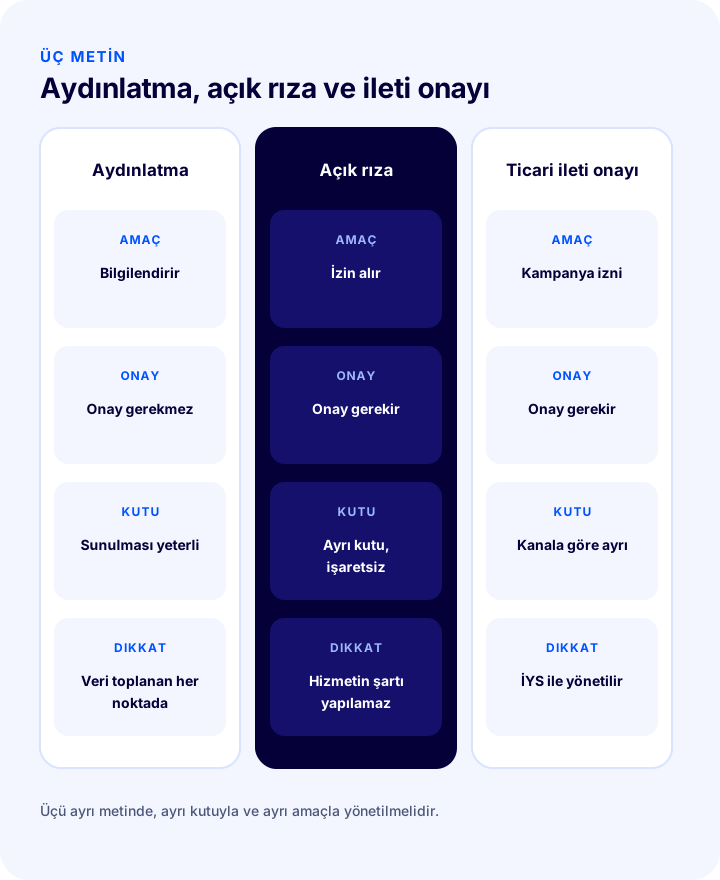
| Aydınlatma metni | Açık rıza | Ticari ileti onayı | |
|---|---|---|---|
| Amaç | Kişiyi bilgilendirmek | Belirli bir işleme için izin almak | Kampanya mesajı göndermek için izin almak |
| Onay gerekir mi? | Hayır; sunulması yeterli | Evet; ayrı ve özgür irade ile | Evet; mesaj kanalına göre ayrı |
| Sipariş şartı olabilir mi? | Evet, ama zorunlu onay değil | Hayır; hizmetin ön şartı yapılamaz | Hayır |
| Örnek | "Verilerinizi sipariş teslimi için işliyoruz…" | "Kampanya amaçlı profilleme için verilerimin işlenmesine izin veriyorum" | "Kampanya SMS'leri ve e-postaları almak istiyorum" |
| Kutu ön işaretli olabilir mi? | Kutu gerekmez | Hayır | Hayır |
En sık yapılan hata, tek bir kutuda "aydınlatma metnini okudum, kabul ediyorum ve kampanya iletileri almak istiyorum" demektir. Bu hem iki farklı amacı karıştırır hem de pazarlama iznini hizmetin şartı haline getirir.
Okumanızı öneririzİleti Yönetim Sistemi (İYS) Hakkında Bilmeniz Gereken Her ŞeyÇerezler İçin Ne Yapılmalı?
Çerezler, ziyaretçinin tarayıcısında saklanan küçük dosyalardır ve kişisel veri işliyorlarsa aydınlatma yükümlülüğüne tabidirler. Sitenin çalışması için zorunlu çerezler izin gerektirmeden kullanılabilir; analitik, reklam ve pazarlama çerezleri ise ziyaretçiye bilgi verilmesini ve çoğunlukla açık rıza alınmasını gerektirir.
- Çerezleri sınıflandırın: Zorunlu, tercih, analitik ve pazarlama çerezlerini ayırın.
- Siteye giren ziyaretçiye bildirim gösterin: Çerez türlerini ve amaçlarını açıklayan bir çerez bildirimi sunun.
- Reddetmeyi de kolay yapın: Kabul etmek kadar reddetmek ya da tercihleri yönetmek de kolay olmalı.
- Rıza gelmeden izleme kodlarını çalıştırmayın: Analitik ve reklam kodları, ziyaretçi onay verdikten sonra yüklenmeli.
- Tercihleri kaydedin: Ziyaretçinin tercihini ve zamanını loglayın; gerektiğinde ispat edebilirsiniz.
- Çerez politikanızı yayınlayın: Hangi çerezlerin neden kullanıldığını ve nasıl kapatılacağını anlatan bir sayfa bulunsun.
E-Ticaret Sitesinde Bulunması Gereken Yasal Sayfalar Nelerdir?
Bir e-ticaret sitesinde en az şu yasal sayfalar ve metinler bulunmalıdır: aydınlatma metni, gizlilik politikası, çerez politikası, üyelik ya da kullanım koşulları, mesafeli satış sözleşmesi ile ön bilgilendirme, iade ve cayma koşulları, ödeme ve teslimat koşulları ve iletişim bilgileri. Hepsi alt bilgide kolayca ulaşılır olmalıdır.
| Sayfa | Ne için? | Nerede gösterilir? |
|---|---|---|
| Aydınlatma metni | Veri toplama konusunda bilgilendirme | Veri toplanan her noktada ve alt bilgide |
| Gizlilik politikası | Verilerin nasıl korunduğu ve kullanıldığı | Alt bilgi, üyelik ve ödeme sayfaları |
| Çerez politikası | Çerezlerin türü ve yönetimi | Alt bilgi ve çerez bildirimi |
| Üyelik / kullanım koşulları | Site kullanım kuralları | Üyelik formu ve alt bilgi |
| Mesafeli satış sözleşmesi ve ön bilgilendirme | Satışın şartları ve cayma hakkı | Ödeme adımında onay kutusuyla |
| İade ve cayma koşulları | İade, iptal ve değişim kuralları | Alt bilgi ve ürün sayfaları |
| Ödeme ve teslimat koşulları | Teslim süresi, kargo ve ödeme yöntemleri | Alt bilgi ve ödeme adımı |
Müşteri Hak Talepleri Nasıl Karşılanır?
Müşteriler, Kanun'un 11. maddesi uyarınca verilerinin işlenip işlenmediğini öğrenme, bilgi talep etme, düzeltme ve silme gibi haklara sahiptir; veri sorumlusu başvuruyu en geç 30 gün içinde cevaplamak zorundadır. Başvuruların nereye ve nasıl yapılacağı aydınlatma metninde yazılı olmalı ve süreç önceden tanımlanmış olmalıdır.
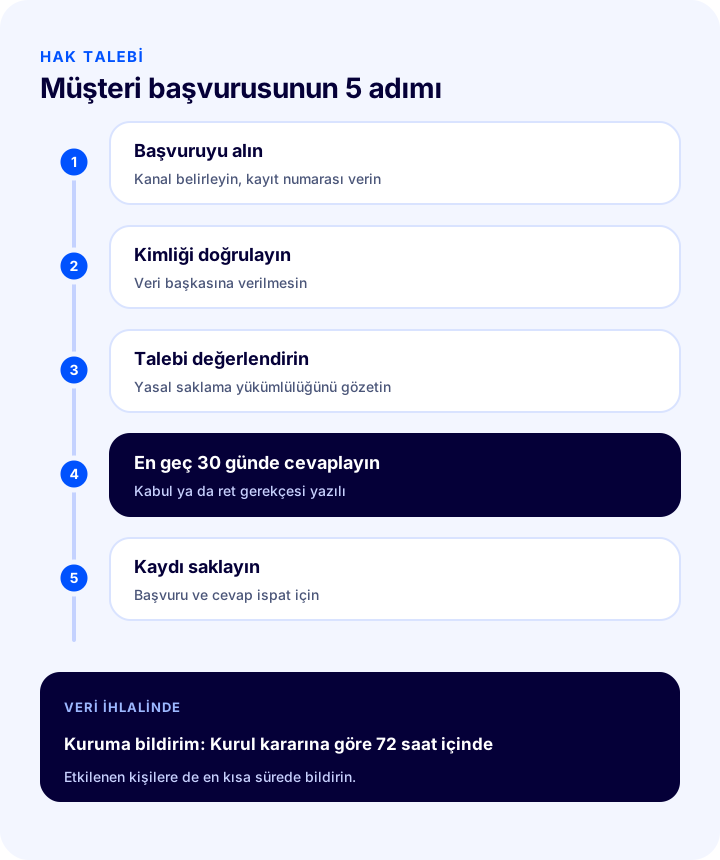
- Başvuruyu alın ve kayda geçirin: Başvuru kanalını (e-posta ya da form) belirleyin ve her başvuruya bir kayıt numarası verin.
- Kimliği doğrulayın: Verinin başkasına verilmemesi için başvuranın kimliğini makul bir yolla doğrulayın.
- Talebi değerlendirin: Hangi verinin hangi sistemlerde bulunduğuna bakın; yasal saklama yükümlülüğü olan verileri (örneğin fatura) silmeyin.
- En geç 30 gün içinde cevap verin: Talebin kabul ya da ret gerekçesini yazılı olarak bildirin.
- Kaydı saklayın: Başvuruyu ve cevabı ispat için saklayın.
Kişisel Verileri Nasıl Korursunuz?
Veri sorumlusu, kişisel verilerin hukuka aykırı işlenmesini, erişilmesini ve kaybolmasını önlemek için gerekli teknik ve idari tedbirleri almakla yükümlüdür. Bu önlemler büyük yatırımlar gerektirmez; çoğu temel bir düzene dayanır.
- Güvenli bağlantı kullanın: Tüm sayfaların SSL ile (https) sunulduğundan emin olun.
- Erişimi sınırlandırın: Yönetim paneline yalnız gerekli çalışanlar, kendi hesaplarıyla ve güçlü parolayla girmeli; iki adımlı doğrulama kullanın.
- Kart bilgisini saklamayın: Ödeme bilgisi ödeme sistemine bırakılmalı, sipariş kayıtlarında tutulmamalı.
- Düzenli yedek alın: Yedekleri de korunaklı saklayın; yetkisiz erişimi önleyin.
- Çalışanları bilgilendirin: Veriyi tutan herkes, gizlilik ve paylaşım kurallarını bilmeli.
- Hizmet sağlayıcılarla sözleşme yapın: Veri işleyen firmalarla (altyapı, kargo, e-posta) gizlilik ve güvenlik şartlarını içeren sözleşme bulunsun.
- Gerektiğinde silin: Amacı sona eren veriyi saklama süresi dolunca silin ya da anonim hale getirin.
Yurt Dışındaki Hizmetler Kullanılıyorsa Ne Değişir?
Analitik, reklam, e-posta ya da bulut hizmetlerinin sunucuları çoğu zaman yurt dışındadır; bu durumda ziyaretçi ve müşteri verisi yurt dışına aktarılmış olur ve aktarım için ek şartlar devreye girer. Bu şartlar ve izin verilen yollar mevzuatta düzenlenmiştir ve zamanla değişebilir.
- Kullandığınız hizmetleri listeleyin: Hangi araç, hangi veriyi, hangi ülkedeki sunucuya gönderiyor?
- Aydınlatma metninde belirtin: Verilerin yurt dışına aktarılabileceğini ve amacını yazın.
- Sağlayıcıya sorun: Sunucu konumunu ve veri koruma şartlarını hizmet sağlayıcınızdan yazılı öğrenin.
- Güncel kuralı kontrol edin: Aktarım usulleri değişebildiği için hukuk danışmanınızla güncel yolu doğrulayın.
Veri İhlali Olursa Ne Yapılmalı?
Kişisel verilerin yetkisiz kişilerce ele geçirilmesi durumunda veri sorumlusu, durumu en kısa sürede ilgili kişilere ve Kişisel Verileri Koruma Kurulu'na bildirmek zorundadır; Kurul kararına göre Kurul'a bildirim, ihlalin öğrenilmesinden itibaren 72 saat içinde yapılmalıdır. Bu yüzden ihlal gelmeden önce bir müdahale planı hazır olmalıdır.
- Durdurun ve sınırlayın: Açığı kapatın, etkilenen erişimleri kesin, parolaları değiştirin.
- Kapsamı belirleyin: Hangi verinin, kaç kişiye ait olduğunun ve ne zaman olduğunun kaydını tutun.
- Bildirin: Kurul'a ve etkilenen kişilere bildirimi zamanında yapın.
- Nedeni giderin ve belgeleyin: Tekrarını önleyecek tedbirleri alın ve olayı kayıt altına alın.
Bildirim şekli ve ayrıntıları Kurul kararlarıyla belirlenir ve değişebilir; güncel usulü Kurum'un yayınlarından ve hukuk danışmanınızdan kontrol edin. Veri sorumluları sicil (VERBİS) kayıt yükümlülüğü de ölçütlere göre değişir; kendi durumunuz için güncel kuralları öğrenin.
E-Ticaret KVKK Uyum Kontrol Aracı
Aşağıdaki araç, sitenizin KVKK konusundaki temel hazırlığını on iki maddeyle ölçer. Hazır olan maddeleri işaretleyin; araç tamamladığınız oranı ve öncelikli eksiklerinizi gösterir. Araç genel bir ön değerlendirmedir ve hukuki görüş yerine geçmez.
E-Ticarette KVKK Uyumunda Sık Yapılan 8 Hata
- Başka bir sitenin metnini kopyalamak: Veri akışı, aktarım yapılan firmalar ve amaçlar sizinkiyle uyuşmaz.
- Aydınlatma ile açık rızayı tek kutuda birleştirmek: İki ayrı amaç karışır ve rıza geçersiz sayılabilir.
- Pazarlama iznini sipariş şartı yapmak: Açık rıza özgür iradeyle verilmelidir.
- Kutuları önceden işaretli getirmek: Önceden işaretli kutu özgür bir onay sayılmaz.
- Rıza gelmeden izleme kodlarını çalıştırmak: Çerez bildirimi göstermek, kodları durdurmuyorsa anlamsızdır.
- Gereksiz veri toplamak: Kullanılmayan her alan, korunacak ve cevaplanacak ek yük demektir.
- Hak talebi sürecini tanımlamamak: 30 günlük süre kaçırılır, şikâyet doğar.
- Metinleri güncellememek: Yeni bir araç ya da hizmet eklediğinizde aydınlatma metni de güncellenmeli.
E-Ticaret KVKK Uyumu Kontrol Listesi
Siteyi yayına almadan önce ve düzenli aralıklarla aşağıdaki maddeleri kontrol edin.
- Veri envanteriniz güncel mi: hangi veri, nerede, neden, ne kadar süre?
- Aydınlatma metni, veri toplanan her noktada görünür ya da bağlantıyla ulaşılabilir mi?
- Aydınlatma metni, Kanun'un saydığı beş unsuru içeriyor mu?
- Açık rıza, ticari ileti onayı ve aydınlatma ayrı ve karışmadan mı sunuluyor?
- Onay kutuları işaretsiz ve hizmetin ön şartı değil mi?
- Çerez bildirimi çalışıyor, reddetmek de kolay ve rıza öncesi izleme kodları durduruluyor mu?
- Ticari iletiler yalnız onaylı alıcılara gönderiliyor ve İYS kaydı yönetiliyor mu?
- Gizlilik, çerez, iade, mesafeli satış ve teslimat metinleri alt bilgide mi?
- Hak talepleri için kanal ve 30 günlük cevap süreci tanımlı mı?
- Siteniz SSL ile sunuluyor, yönetim paneline erişim sınırlı ve iki adımlı doğrulamalı mı?
- Hizmet sağlayıcılarla gizlilik ve güvenlik şartlarını içeren sözleşme var mı?
- Veri ihlali müdahale planı hazır ve sorumlular belli mi?
Faprika ile Yasal Metinler, Çerez ve İzin Yönetimi
Metinleri hazırlamak ve izinleri yönetmek, KVKK uyumunun uygulamadaki en yorucu kısmıdır. Faprika'da bu aşama için şu unsurlar yer alır (hangi özelliğin hangi pakette başladığını e-ticaret paketleri sayfasında görebilirsiniz):
- Hazır sözleşme ve metin örnekleri: Gizlilik ve güvenlik, üyelik, ödeme ve teslimat, garanti ve iade koşulları ile mesafeli satış sözleşmesi için örnek metinler eğitim sayfalarında yer alır: Gizlilik ve Güvenlik, Üyelik, Ödeme ve Teslimat, Garanti ve İade Şartları ve Mesafeli Satış Sözleşmesi. Örnekler başlangıç şablonudur; işletmenize göre uyarlayıp hukukçunuza kontrol ettirin.
- Çerez yönetim modülü: Ziyaretçilerin çerez tercihlerini toplar, saklar ve loglar; ayrıntılar Çerez Yönetimi sayfasında. Paketlere göre değişir.
- İleti yönetimi ve İYS entegrasyonu: Ticari ileti izinlerinin İYS ile uyumlu yönetimi için İleti Yönetim Sistemi çözümü bulunur.
- SSL güvenlik sertifikası, yedekleme ve bakım: Tüm paketlerde yer alır.
- Mesaj şablonları: Sipariş ve bilgilendirme e-postalarının şablonları panelden düzenlenir.
Sıkça Sorulan Sorular
KVKK e-ticaret siteleri için zorunlu mu?
Evet. Müşterilerinin ad, adres, telefon ve e-posta gibi kişisel verilerini işleyen her e-ticaret işletmesi, ölçeği ne olursa olsun veri sorumlusudur ve Kanun'un yükümlülüklerine, özellikle aydınlatma ve veri güvenliği yükümlülüklerine tabidir.
Aydınlatma metni nedir, neleri içermelidir?
Aydınlatma metni, veri toplanırken ilgili kişiyi bilgilendirdiğiniz metindir. Veri sorumlusunun kimliğini, verilerin işlenme amacını, kimlere ve hangi amaçla aktarılabileceğini, toplama yöntemi ile hukuki sebebini ve ilgili kişinin haklarını içermelidir. Onay metni değil, bilgilendirme metnidir.
Aydınlatma metni ile açık rıza aynı şey mi?
Hayır. Aydınlatma bilgilendirmedir ve onay gerektirmez. Açık rıza ise belirli bir işleme için bilgilendirmeye dayalı ve özgür iradeyle alınan ayrı bir onaydır. İkisi aynı kutuda birleştirilmemeli, pazarlama izni de hizmetin ön şartı yapılmamalıdır.
Çerez bildirimi zorunlu mu?
Siteniz zorunlu çerezlerin ötesinde analitik, reklam ya da pazarlama çerezleri kullanıyorsa ziyaretçiyi bilgilendirmeli ve çoğunlukla açık rıza almalısınız. İzleme kodları rıza verilmeden çalıştırılmamalı, reddetmek de kabul etmek kadar kolay olmalıdır.
Müşteri verisinin silinmesini isterse ne yapılır?
Başvuru alınır, kimlik doğrulanır ve talep en geç 30 gün içinde cevaplanır. Yasal saklama yükümlülüğü olan veriler (örneğin fatura kayıtları) silinmez; bunun gerekçesi başvurana bildirilir, diğer veriler silinir ya da anonim hale getirilir.
Veri ihlali olursa ne yapılmalı?
Açığı kapatıp kapsamı belirleyin, ardından durumu en kısa sürede ilgili kişilere ve Kişisel Verileri Koruma Kurulu'na bildirin; Kurul kararına göre Kurul'a bildirim ihlalin öğrenilmesinden itibaren 72 saat içinde yapılmalıdır. Nedeni giderin ve olayı kayıt altına alın.