
Contenido 16 secciones
- ¿Qué es un certificado SSL?
- ¿Cuál es la diferencia entre SSL, TLS y HTTPS?
- ¿Para qué sirve un certificado SSL?
- ¿Cómo funciona un certificado SSL?
- ¿Por qué es imprescindible un certificado SSL en una tienda de comercio electrónico?
- ¿Qué muestran los navegadores en los sitios sin SSL?
- ¿Qué tipos de certificado SSL existen?
- ¿Qué tipo de certificado debo elegir?
- ¿Qué ocurre si caduca el certificado SSL?
- ¿Qué es el contenido mixto (Mixed Content)?
- ¿Qué hacer al pasar de HTTP a HTTPS?
- ¿Un certificado SSL hace que el sitio sea totalmente seguro?
- ¿Cuáles son los errores más frecuentes con el certificado SSL?
- ¿Cómo sé que el certificado SSL funciona correctamente?
- Dominio y SSL con Faprika
- Preguntas frecuentes
Un cliente entra en su tienda, añade un producto al carrito, pasa a la página de pago y ve en la barra de direcciones la advertencia «No seguro». La mayoría de las personas cierra la página en ese momento. Por bueno que sea el producto y por ajustado que esté el precio, nadie quiere escribir los datos de su tarjeta en un sitio que no parece seguro. Detrás de esa advertencia suele haber una sola carencia: el certificado SSL.
En esta guía respondemos con lenguaje sencillo a la pregunta qué es un certificado SSL: la diferencia entre SSL, TLS y HTTPS, las funciones del certificado (cifrado, autenticación e integridad), la lógica del apretón de manos entre navegador y servidor, por qué es indispensable para una tienda de comercio electrónico, los tipos de certificado con validación de dominio, de organización y extendida, el certificado comodín (wildcard), las consecuencias de un certificado caducado, el problema del contenido mixto y la lista de verificación para pasar de HTTP a HTTPS. Al final encontrará la relación entre Faprika, el dominio y SSL, y una sección de preguntas frecuentes de seis preguntas.
¿Qué es un certificado SSL?
Un certificado SSL es un documento digital que verifica la identidad de un sitio web y cifra la conexión entre el visitante y el sitio. La dirección de un sitio con certificado empieza por https:// y el navegador muestra un icono de candado en la barra de direcciones.
El certificado es un pequeño archivo de datos que se instala en el servidor. Contiene el nombre de dominio del sitio, los datos de la entidad que lo emite, su fecha de validez y una clave pública que se usa para el cifrado. Las entidades emisoras comprueban que el dominio pertenece realmente a quien lo solicita y confirman el certificado con su propia firma. Los navegadores saben de antemano en qué entidades confiar; por eso, cuando ven un certificado aprobado, aceptan que el sitio no es falso.
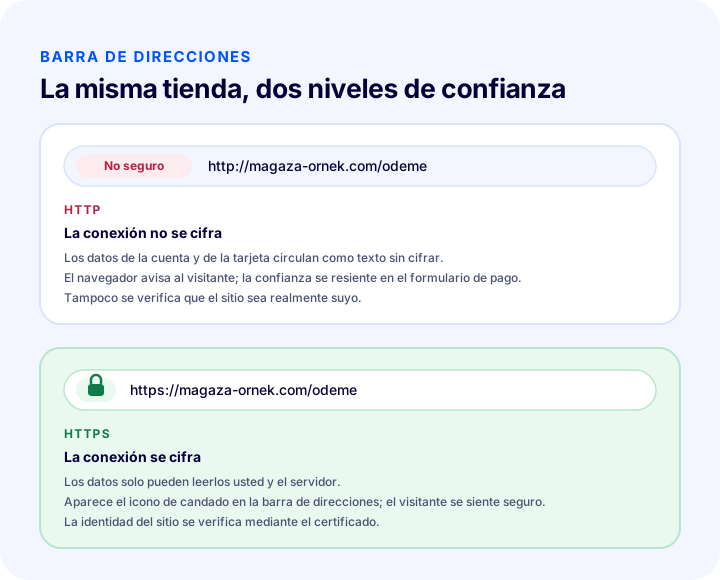
La ilustración resume la diferencia que ve el visitante. En la dirección superior la conexión no está cifrada y el navegador lo indica; en la inferior hay un candado y la información viaja cifrada. Aunque el visitante no conozca la palabra «SSL», percibe esta diferencia de un vistazo y toma su decisión.
¿Cuál es la diferencia entre SSL, TLS y HTTPS?
SSL (Secure Sockets Layer) es el nombre del primer protocolo desarrollado para las conexiones seguras; TLS (Transport Layer Security) es su sucesor actual, más seguro; y HTTPS es la forma de dirección web que funciona sobre esa conexión cifrada. El sector sigue diciendo «SSL» por costumbre, pero la tecnología que funciona hoy es, de hecho, TLS.
| Concepto | Significado | ¿Qué significa? |
|---|---|---|
| SSL | Secure Sockets Layer | Primer protocolo de conexión segura; su nombre pervive en la expresión «certificado SSL» |
| TLS | Transport Layer Security | Protocolo actual que sustituyó a SSL; es quien realiza el cifrado en la práctica |
| HTTPS | HyperText Transfer Protocol Secure | Forma de dirección en la que las páginas web se transportan cifradas con TLS |
| HTTP | HyperText Transfer Protocol | Forma de dirección antigua que funciona sin cifrado, en texto plano |
En la práctica, «obtener un certificado SSL», «obtener un certificado TLS» y «pasar el sitio a HTTPS» son nombres distintos de la misma tarea. Lo que usted busca es que se instale un certificado válido para su dominio y que el sitio se abra con https://.
¿Para qué sirve un certificado SSL?
Un certificado SSL hace tres cosas: cifra la conexión, verifica la identidad del sitio y garantiza que los datos transportados no se modifiquen por el camino. Estos son los tres pilares de un sitio seguro.
1. Cifrado
El cifrado hace que la información que envía el visitante no pueda leerse por el camino. El nombre, el correo electrónico, la dirección, la contraseña y los datos de la tarjeta viajan cifrados por la red; si alguien se interpone y los captura, no podrá leer nada con sentido. En una conexión sin cifrar, esa misma información viaja en texto plano.
2. Autenticación
La autenticación consiste en demostrar que el sitio al que se conecta el visitante es realmente el que dice ser. El certificado está vinculado al dominio y firmado por una entidad aprobada; un sitio falso no puede obtener un certificado válido para el mismo dominio. Esto ayuda al cliente a distinguir su tienda de una página imitada.
3. Integridad
La integridad es la garantía de que los datos enviados no se han modificado por el camino. En una conexión cifrada, quien se interpone no puede añadir publicidad ni código dañino a la página, ni cambiar la información del formulario de pedido; si se hace algún cambio, la conexión se rompe y el navegador lo detecta.
| Función | Pregunta que responde | Equivalente en el comercio electrónico |
|---|---|---|
| Cifrado | ¿Quién puede leer la información por el camino? | Se protegen los datos de registro, dirección y tarjeta |
| Verificación de identidad | ¿Es real el sitio al que me conecto? | El cliente no confunde la tienda con una imitación |
| Integridad | ¿Cambiaron los datos por el camino? | La información del pedido y del pago llega sin alteraciones |
¿Cómo funciona un certificado SSL?
Un certificado SSL funciona iniciando una comunicación cifrada tras un breve proceso de verificación y acuerdo de claves entre el navegador y el servidor, llamado «apretón de manos». El proceso es invisible y se completa en una pequeña fracción de segundo.
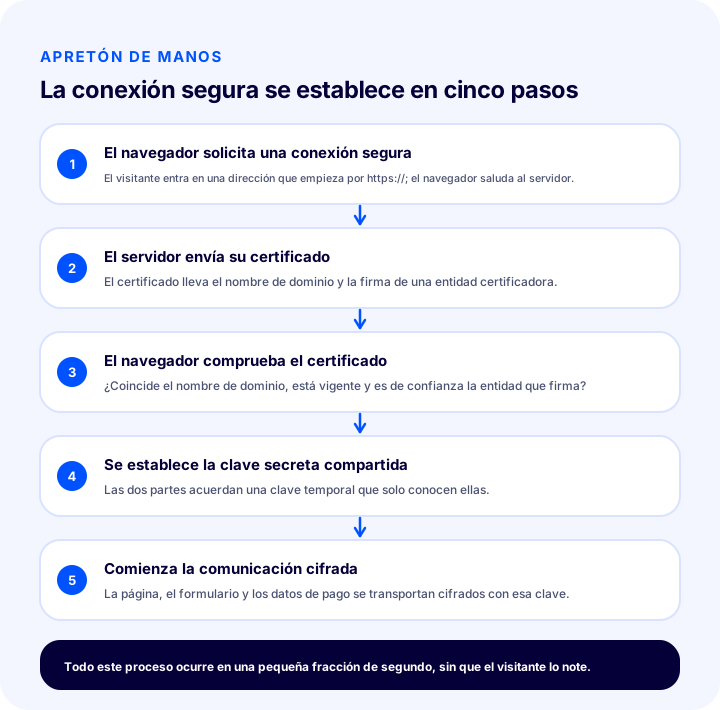
Piense en el flujo con un ejemplo. El visitante abre la dirección de la tienda con https://. El navegador le dice al servidor «quiero hablar de forma segura». El servidor responde enviando su certificado. El navegador comprueba el certificado desde tres ángulos: ¿el dominio del certificado coincide con la dirección introducida?, ¿sigue vigente su fecha de validez?, ¿la entidad que lo firmó es una que el navegador conoce y en la que confía? Si la comprobación es correcta, ambas partes acuerdan una clave común temporal que solo ellas conocen. A partir de ahí, el contenido de la página, los formularios y los datos de pago se envían cifrados con esa clave.
| Paso | ¿Quién lo hace? | ¿Qué ocurre? |
|---|---|---|
| 1 | Navegador | Solicita conexión segura |
| 2 | Servidor | Envía su certificado |
| 3 | Navegador | Comprueba dominio, vigencia y firma |
| 4 | Las dos partes | Establecen la clave secreta común |
| 5 | Las dos partes | Comienza la comunicación cifrada |
Si cualquiera de los pasos de la comprobación falla, el navegador advierte al visitante o no abre la página en absoluto. Por eso un certificado caducado, emitido para otro dominio o firmado por una entidad no fiable provoca una advertencia del navegador. Entre esa advertencia y el visitante suele haber un pequeño botón del tipo «continuar de todos modos», pero un cliente que va a pagar no lo pulsa.
¿Por qué es imprescindible un certificado SSL en una tienda de comercio electrónico?
Un certificado SSL es imprescindible en una tienda de comercio electrónico, porque todas las páginas en las que se recogen datos personales y de pago de los visitantes requieren una conexión cifrada. Una tienda sin certificado pierde tanto la confianza de los clientes como la visibilidad en los buscadores.
- Protección de los datos de tarjeta y de pago. Si la información escrita en la página de pago se transporta sin conexión cifrada, puede leerse por el camino. Las infraestructuras de pago también exigen una conexión segura.
- Seguridad de registro y contraseñas. Los formularios de acceso y registro llevan nombre, correo electrónico, teléfono y contraseña. Todos ellos requieren una conexión cifrada.
- Confianza del visitante. El icono del candado muestra al visitante que la tienda se toma en serio la seguridad. El visitante que ve una advertencia abandona el carrito; la pérdida se refleja directamente en las ventas.
- Visibilidad en los buscadores. Los buscadores prefieren los sitios seguros; HTTPS es una de las señales de posicionamiento. Si de dos sitios con el mismo contenido uno tiene certificado, la ventaja de visibilidad es suya.
- Evitar las advertencias del navegador. Los navegadores actuales marcan las páginas sin cifrado como «no seguras»; en las páginas con formularios este aviso es más evidente.
- Expectativas legales y regulatorias. La obligación de proteger los datos personales exige protegerlos también mientras se transportan; la conexión cifrada es la base de esta medida.
En resumen, en el comercio electrónico el certificado no es un «complemento», sino la primera capa de la infraestructura. Por sólidas que sean las demás medidas de seguridad de una tienda, lo primero que ve el visitante es la barra de direcciones.
Le recomendamos leer¿Cómo garantizar la ciberseguridad en el comercio electrónico?¿Qué muestran los navegadores en los sitios sin SSL?
En un sitio sin certificado o con un certificado problemático, los navegadores muestran en la barra de direcciones la advertencia «No seguro»; ante errores graves de certificado, incluso muestran una página de advertencia a pantalla completa antes de abrir la página. El texto y el aspecto de la advertencia varían según el navegador, pero el significado es el mismo: no se confía en esta conexión.
| Situación | Lo que ve el visitante | Efecto en las ventas |
|---|---|---|
| Sin certificado (http) | Advertencia de sitio no seguro en la barra de direcciones | Aumenta el abandono en la página de pago |
| Certificado válido (https) | Icono de candado, sin advertencias | Confianza total, la página se abre con normalidad |
| Certificado caducado | Página a pantalla completa de conexión no segura | El visitante tiene dificultades para entrar en el sitio |
| El certificado pertenece a otro dominio | Advertencia de discrepancia de dominio | El visitante puede pensar que el sitio es falso |
| Hay contenido mixto | El candado aparece ausente o con advertencia | Se daña la confianza y puede que algunos elementos no se carguen |
Las dos últimas filas de la tabla muestran dos causas frecuentes de la queja «tengo certificado pero aparece una advertencia». No basta con que el certificado exista: debe ser para el dominio correcto, estar vigente y funcionar correctamente en todas las páginas.
¿Qué tipos de certificado SSL existen?
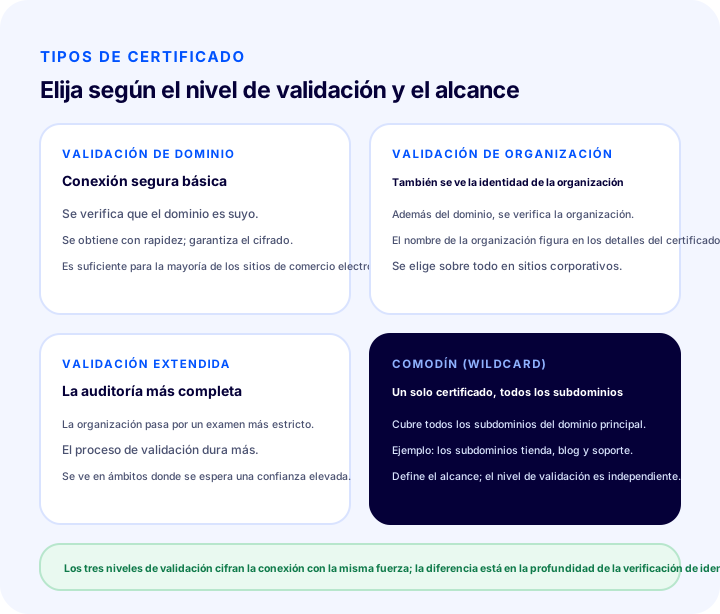
Los certificados SSL se dividen en tres tipos según el nivel de validación: validación de dominio, validación de organización y validación extendida. Aparte, como otro eje, existen certificados simples, múltiples y comodín (wildcard) según el número de dominios que cubren.
| Tipo | ¿Qué verifica? | ¿Para quién es adecuado? |
|---|---|---|
| Validación de dominio | Que el dominio pertenece a quien lo solicita | La mayoría de las tiendas de comercio electrónico, blogs y sitios corporativos de presentación |
| Validación de organización | Además del dominio, la existencia real de la organización | Empresas que quieren que su identidad corporativa aparezca en el certificado |
| Validación extendida | La verificación de la organización con el examen más riguroso | Ámbitos financieros y corporativos en los que se espera una confianza muy alta |
| Comodín (wildcard) | Cubre el dominio principal y todos sus subdominios | Sitios que usan varios subdominios |
Certificado con validación de dominio
El certificado con validación de dominio solo verifica que el dominio está bajo el control de quien lo solicita. Cifra la conexión con toda su fortaleza y muestra el icono del candado. La validación es rápida y suficiente para la mayoría de las tiendas.
Certificado con validación de organización
El certificado con validación de organización comprueba, además del dominio, que la organización solicitante es una entidad real y registrada. En los detalles del certificado figura el nombre de la organización. Cuando el visitante examina el certificado, puede ver la empresa que está detrás del sitio.
Certificado de validación extendida
El certificado de validación extendida es el tipo que pasa por la revisión más exhaustiva de la organización. Su proceso de verificación es más largo y exige más documentos. Se prefiere en ámbitos donde se espera un nivel de confianza muy alto.
¿Qué es un certificado comodín (wildcard)?
El certificado comodín (wildcard) es un tipo de cobertura que protege con un único certificado todos los subdominios de un dominio principal. Por ejemplo, en lugar de obtener un certificado distinto para los subdominios de la tienda, el blog y el soporte, se usa un solo certificado que los cubre a todos. El comodín describe el alcance; el nivel de validación es otro asunto, y un certificado comodín también puede ser de validación de dominio o de organización.
¿Qué tipo de certificado debo elegir?
Para la mayoría de los sitios de comercio electrónico basta un certificado de validación de dominio; si se quiere que la identidad corporativa aparezca en el certificado, se opta por la validación de organización, y si hay muchos subdominios, conviene considerar un certificado comodín. La decisión depende de estas tres preguntas:
- ¿Cuántos dominios y subdominios va a proteger? Si solo tiene el dominio principal, basta un certificado simple; si tiene varios subdominios, como tienda, blog y soporte, el comodín es más cómodo.
- ¿Debe aparecer el nombre de su organización en el certificado? Si esto es importante, se elige la validación de organización o la validación extendida.
- ¿Quién instalará y renovará el certificado? Si su infraestructura define y gestiona el certificado por usted, no tendrá que ocuparse de esta tarea. Si está en su propio servidor, deberá llevar usted mismo el calendario de renovación.
La tercera pregunta suele ser la que menos se piensa y la que más problemas causa. La sección siguiente aborda este tema.
¿Qué pasa si caduca el certificado SSL?
Si caduca el certificado SSL, los navegadores dejan de considerar el sitio seguro y muestran al visitante una advertencia a pantalla completa; en la práctica, la tienda queda cerrada para el cliente. Los certificados no son válidos indefinidamente: se emiten por un periodo determinado y deben renovarse antes de que venza.
Al vencer, el cifrado no se rompe técnicamente, pero la verificación de identidad deja de ser válida. Como el navegador no puede demostrar que el certificado sigue siendo válido, considera la conexión insegura. El visitante ve una advertencia a pantalla completa, debe dar un paso adicional para continuar y la mayoría de los clientes no lo da.
- Pérdida de visitantes: El visitante que ve la página de advertencia suele volver atrás.
- Pérdida de ventas: Si el día del vencimiento coincide con una campaña o un periodo de mucha actividad, la pérdida aumenta.
- Visibilidad en buscadores: Si los rastreadores de los buscadores encuentran una advertencia al acceder al sitio, el rastreo y el posicionamiento pueden verse afectados negativamente.
- Pérdida de confianza: Si el cliente vio la advertencia una vez, duda al volver a la tienda.
¿Qué es el contenido mixto (Mixed Content)?
El contenido mixto ocurre cuando, dentro de una página que se abre con https, algunas imágenes, scripts o archivos de estilo se siguen cargando desde una dirección http. Aunque la página parezca cifrada, esos elementos llegan sin cifrar, por lo que se rompe la cadena de seguridad.
Por eso los sitios con certificado a veces muestran el candado “incompleto”. Al migrar el sitio a HTTPS, la página en sí se traslada a la nueva dirección, pero los enlaces a imágenes o scripts que empiezan por http:// y que están escritos dentro del contenido antiguo permanecen. El navegador los bloquea o muestra una advertencia; una imagen bloqueada se ve rota, y un script bloqueado puede estropear el pago o el carrito.
| ¿Dónde aparece el contenido mixto? | Síntoma | Solución |
|---|---|---|
| Imágenes en textos antiguos de productos y del blog | Imagen rota o candado incompleto | Actualice las direcciones de las imágenes a https |
| Scripts llamados desde fuera | El carrito o el formulario no funciona | Use la dirección https del script |
| Archivos de estilo y tipografías | Se desordena el diseño de la página | Llame a todos los recursos con https |
| Vídeos y mapas incrustados | El área se ve vacía | Renueve el código de inserción con https |
| Enlaces internos | Redirecciones innecesarias, lentitud | Ponga los enlaces directamente en https |
La forma más fácil de encontrar contenido mixto es abrir el sitio en el navegador y revisar la sección de consola de las herramientas para desarrolladores; allí se enumera cada recurso bloqueado. Después se cambian una por una las direcciones problemáticas por https.
Le recomendamos leer¿Por qué es importante la velocidad del sitio en el comercio electrónico?¿Qué hay que hacer al pasar de HTTP a HTTPS?
El paso de HTTP a HTTPS no termina con instalar el certificado; hay que redirigir las direcciones antiguas, actualizar las etiquetas canonical, el mapa del sitio y los enlaces internos, y limpiar el contenido mixto. Si se omiten estos pasos, el buscador ve la misma página como dos direcciones y el posicionamiento se dispersa.
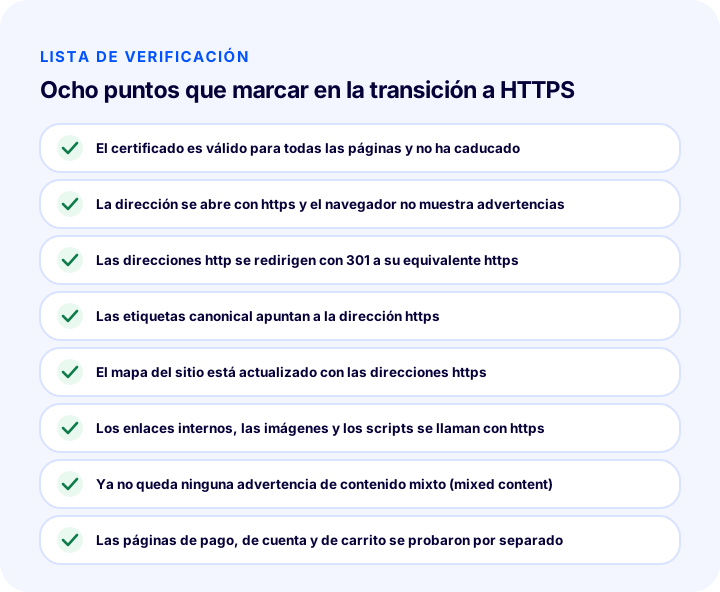
Los ocho puntos del gráfico se explican a continuación en orden.
1. Compruebe que el certificado es válido
El certificado debe ser adecuado para su dominio y sus subdominios, no debe estar caducado y debe funcionar sin problemas en todas las páginas. Compruebe también la versión “www” junto con el dominio principal.
2. Verifique que la dirección se abre con https
Abra con https:// la página principal y las páginas de categoría, producto y pago; no debe aparecer ninguna advertencia en el navegador. Si en alguna página hay una advertencia, investigue la posibilidad de contenido mixto.
3. Redirija las direcciones http con 301
La dirección antigua http:// debe redirigirse de forma permanente (301) a su equivalente https:// de la misma página. Así, tanto el visitante como el buscador van a la dirección segura y el valor de la dirección antigua se transfiere a la nueva.
4. Actualice las etiquetas canonical
La etiqueta canonical de cada página debe mostrar la dirección https. Si la etiqueta apunta a la antigua dirección http, el buscador se confunde sobre cuál es la versión principal.
5. Actualice el mapa del sitio
Todas las direcciones del mapa del sitio deben estar en formato https. Dejar direcciones antiguas en el mapa hace que el buscador rastree direcciones que ya están redirigidas.
6. Actualice los enlaces internos, las imágenes y los scripts
Llame directamente con https a los enlaces y recursos del menú, el pie de página, las descripciones de producto y las entradas del blog. Dejar la dirección antigua confiando en la redirección genera una lentitud innecesaria.
7. Limpie el contenido mixto
Según la tabla de la sección de contenido mixto, busque y cambie las llamadas http que queden. Siga comprobando hasta que no quede ningún recurso bloqueado en la consola.
8. Pruebe por separado las páginas de pago, de cuenta y del carrito
Las páginas más críticas deben probarse como lo haría un cliente real: regístrese, añada un producto al carrito y avance hasta el paso de pago. Tras la migración, estos flujos son los que más se rompen.
| Orden | Comprobación | ¿Qué pasa si se omite? |
|---|---|---|
| 1 | Certificado válido y no caducado | Advertencia del navegador, pérdida de visitantes |
| 2 | La dirección se abre con https | Persiste la advertencia de sitio no seguro |
| 3 | Las direcciones http se redirigen con 301 | La misma página queda en dos direcciones |
| 4 | Etiquetas canonical en https | El buscador confunde la versión principal |
| 5 | Mapa del sitio en https | Se siguen rastreando las direcciones antiguas |
| 6 | Enlaces internos y recursos en https | Redirección innecesaria y lentitud |
| 7 | Contenido mixto limpio | Candado incompleto, algunos elementos no cargan |
| 8 | Pago, cuenta y carrito probados | El flujo de ventas se rompe sin que se note |
¿El certificado SSL hace que el sitio sea totalmente seguro?
No, el certificado SSL solo protege la información en tránsito; no significa que el sitio en sí sea seguro. El certificado cifra la conexión, pero no elimina una vulnerabilidad del servidor, una contraseña débil ni un software malintencionado.
Esta distinción es importante, porque está muy extendida la idea de que “hay candado, todo está bien”. Para una tienda segura, el certificado es necesario pero no suficiente. Las contraseñas robustas, los límites de permisos, las copias de seguridad periódicas, el software actualizado y el control de bots y registros falsos son otras capas que deben considerarse junto con el certificado. El certificado protege al visitante en el camino; la seguridad dentro de la tienda la aportan las demás medidas.
| ¿Qué resuelve el certificado? | ¿Qué no resuelve el certificado? |
|---|---|
| Cifrado de la conexión | Contraseñas débiles o robadas |
| Verificación de la identidad del sitio | Vulnerabilidades del software del servidor |
| Evitar que los datos se alteren en tránsito | Registros falsos y tráfico de bots |
| Eliminar la advertencia de sitio no seguro del navegador | La ausencia de copias de seguridad |
¿Cuáles son los errores más comunes con el certificado SSL?
La mayoría de los problemas con SSL no provienen del certificado en sí, sino de detalles posteriores a la instalación. Los más frecuentes se enumeran a continuación y todos pueden evitarse con antelación.
- Olvidar la renovación. Un certificado caducado cierra la tienda a los visitantes de la noche a la mañana. La fecha de renovación debe estar en el calendario o la infraestructura debe hacerlo automáticamente.
- Olvidar la versión “www”. Si el certificado cubre solo una versión de la dirección, en la otra aparece una advertencia. Asegúrese de que se cubren ambas versiones.
- No configurar la redirección. Si la antigua dirección http no se redirige a https, la misma página vive en dos direcciones y el buscador divide su valor.
- No actualizar el canonical ni el mapa del sitio. Puede que la página ya haya pasado a https pero las etiquetas y el mapa sigan mostrando la dirección antigua.
- No detectar el contenido mixto. Mientras la página principal se ve limpia, una imagen de una descripción de producto antigua puede romper el candado. Pruebe varios tipos de página distintos.
- Proteger solo la página de pago. El certificado debe estar en todo el sitio; los formularios de cuenta, carrito y búsqueda también transportan información.
- Obtener el certificado para un dominio equivocado. Un certificado emitido para un dominio con errores de escritura o para otro subdominio genera una advertencia de incompatibilidad de dominio.
- Ignorar la advertencia y decir “pero si funciona”. En su propio dispositivo puede ser posible continuar al sitio; el cliente no tomará la misma decisión.
La solución común a estos errores es un hábito de revisión periódica: revise a intervalos regulares, con los ojos del visitante, la fecha del certificado, las versiones de la dirección, la redirección y varios tipos de página distintos.
¿Cómo sé si el certificado SSL funciona correctamente?
Para saber si el certificado SSL funciona correctamente basta abrir el sitio con https y comprobar que el candado aparece sin advertencias en la barra de direcciones, que en los detalles del certificado figuran correctamente su dominio y la fecha de validez, y que la dirección http se redirige a https.
- Abra la dirección con https. No debe aparecer ninguna advertencia y debe verse el candado.
- Haga clic en el candado. Compruebe que la conexión es segura y que el certificado se emitió para su dominio.
- Mire la fecha de validez. Anote si la fecha de vencimiento se acerca.
- Pruebe la dirección http. Escriba la dirección con
http://; debe ir automáticamente a la versión https. - Pruebe la versión con y sin www. Ambas deben abrirse sin advertencias.
- Navegue por distintos tipos de página. El candado no debe faltar en las páginas de producto, categoría, blog, carrito y pago.
- Pruebe en otro dispositivo y otra red. Ábralo también desde el teléfono con conexión móvil y compruebe que el resultado es el mismo.
Si acaba de hacer los registros del dominio, realice estas comprobaciones después de esperar a que se propague el cambio de DNS; es normal que, hasta que termine la propagación, algunos visitantes vayan al servidor antiguo. Puede encontrar cómo se gestionan los registros del dominio en la guía qué es el DNS.
Dominio y SSL con Faprika
En la infraestructura de comercio electrónico de Faprika, usted conecta su propio dominio a la tienda y el certificado SSL se configura automáticamente. Así no necesita llevar un proceso técnico aparte para la solicitud, instalación y renovación del certificado.
En la comparación de características de los planes figura la fila “Certificado de seguridad SSL”; para ver el alcance según el plan, puede consultar planes de comercio electrónico la página. En cuanto a la elección del dominio, le resultará útil la guía cómo elegir un nombre de dominio y, en cuanto a la redirección de las direcciones antiguas tras la conexión, la guía Redirección 301 El certificado solo protege la información en tránsito; para las demás capas de seguridad de la tienda, consulte e-ticaret sitesi güvenlik sistemleri .
Preguntas frecuentes
¿Qué es un certificado SSL?
Un certificado SSL es un documento digital que verifica la identidad de un sitio web y cifra la conexión entre el visitante y el sitio. La dirección de un sitio con certificado empieza por https y el navegador muestra un icono de candado.
¿SSL y HTTPS son lo mismo?
No, pero están relacionados. SSL (hoy, en la práctica, TLS) es el protocolo de cifrado y el certificado se utiliza para ese protocolo; HTTPS es la forma de dirección web que funciona sobre esa conexión cifrada. Al instalar el certificado, el sitio se abre con https.
¿Es obligatorio el certificado SSL en un sitio de comercio electrónico?
En la práctica, sí. Todo sitio de comercio electrónico que recibe datos de cuenta, dirección y pago necesita una conexión cifrada; en un sitio sin certificado el navegador muestra una advertencia de sitio no seguro, el visitante abandona el carrito y los buscadores prefieren los sitios seguros.
¿Qué tipo de certificado SSL debo elegir?
Para la mayoría de los sitios de comercio electrónico basta un certificado de validación de dominio. Si se quiere que el nombre de la organización aparezca en el certificado, se opta por la validación de organización o extendida, y si hay muchos subdominios, conviene considerar un certificado comodín (wildcard). Los tres niveles de validación cifran la conexión con la misma solidez.
¿Qué ocurre si caduca el certificado SSL?
Los navegadores dejan de considerar seguro el sitio y muestran al visitante una advertencia a pantalla completa; en la práctica, la tienda queda cerrada a los clientes. Por eso el certificado debe renovarse antes de su vencimiento o la infraestructura debe renovarlo automáticamente.
¿Qué debo tener en cuenta al pasar de HTTP a HTTPS?
Verifique que el certificado esté bien instalado, redirija con 301 las direcciones http a su equivalente https, actualice las etiquetas canonical y el mapa del sitio con direcciones https, cambie los enlaces internos y los recursos a https y elimine el contenido mixto. Por último, pruebe los flujos de pago, registro y carrito como lo haría un cliente real.


