
İçindekiler 16 bölüm
- SSL Sertifikası Nedir?
- SSL, TLS ve HTTPS Arasındaki Fark Nedir?
- SSL Sertifikası Ne İşe Yarar?
- SSL Sertifikası Nasıl Çalışır?
- E-Ticaret Sitesi İçin SSL Sertifikası Neden Şart?
- Tarayıcılar SSL Olmayan Sitelerde Ne Gösterir?
- SSL Sertifikası Türleri Nelerdir?
- Hangi Sertifika Türünü Seçmeliyim?
- SSL Sertifikasının Süresi Dolarsa Ne Olur?
- Karışık İçerik (Mixed Content) Nedir?
- HTTP'den HTTPS'e Geçişte Neler Yapılmalı?
- SSL Sertifikası Siteyi Tamamen Güvenli Yapar mı?
- SSL Sertifikasında Sık Yapılan Hatalar Nelerdir?
- SSL Sertifikasının Doğru Çalıştığını Nasıl Anlarım?
- Faprika ile Alan Adı ve SSL
- Sıkça Sorulan Sorular
Müşteri mağazanıza girer, sepete ürün ekler, ödeme sayfasına geçer ve adres çubuğunda “Güvenli değil” uyarısı görür. Çoğu kişi o noktada sayfayı kapatır. Ürün ne kadar iyi, fiyat ne kadar uygun olursa olsun, kart bilgisini güvenli görünmeyen bir siteye yazmak istemez. Bu uyarının arkasında çoğu zaman tek bir eksik vardır: SSL sertifikası.
Bu rehberde SSL sertifikası nedir sorusunu sade bir dille cevaplıyoruz: SSL, TLS ve HTTPS arasındaki fark, sertifikanın şifreleme, kimlik doğrulama ve bütünlük görevleri, tarayıcı ile sunucu arasındaki el sıkışmanın mantığı, e-ticaret sitesi için neden vazgeçilmez olduğu, alan adı, kurum ve genişletilmiş doğrulamalı sertifika türleri, joker (wildcard) sertifika, süresi dolan sertifikanın sonuçları, karışık içerik sorunu ve HTTP'den HTTPS'e geçişte izlenecek kontrol listesi. Sonda Faprika ile alan adı ve SSL ilişkisini ve altı soruluk bir SSS bulacaksınız.
SSL Sertifikası Nedir?
SSL sertifikası, bir web sitesinin kimliğini doğrulayan ve ziyaretçi ile site arasındaki bağlantıyı şifreleyen dijital belgedir. Sertifikası olan sitenin adresi https:// ile başlar ve tarayıcı adres çubuğunda kilit simgesi gösterir.
Sertifika, sunucuya kurulan küçük bir veri dosyasıdır. İçinde sitenin alan adı, sertifikayı veren kuruluşun bilgisi, geçerlilik tarihi ve şifreleme için kullanılan bir açık anahtar bulunur. Sertifikayı veren kuruluşlar, alan adının gerçekten başvuran kişiye ait olduğunu denetler ve sertifikayı kendi imzalarıyla onaylar. Tarayıcılar hangi kuruluşlara güveneceklerini önceden bilir; bu yüzden onaylı bir sertifika gören tarayıcı sitenin sahte olmadığını kabul eder.
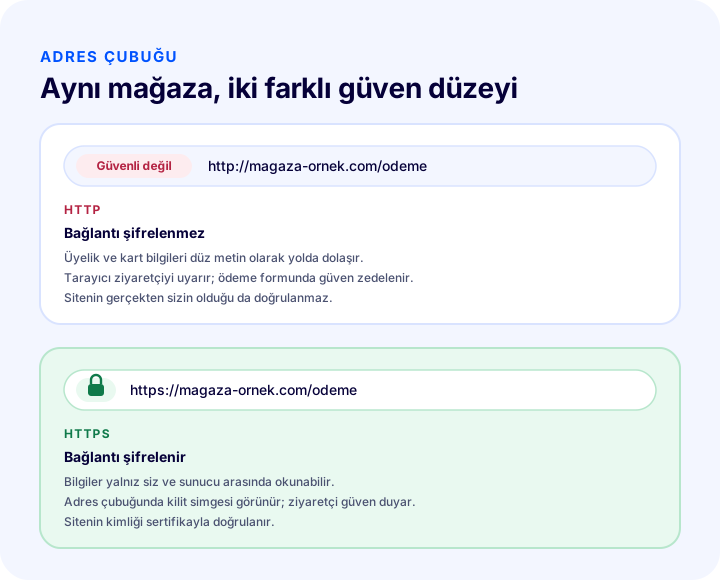
Çizim, ziyaretçinin gördüğü farkı özetler. Üstteki adreste bağlantı şifrelenmez ve tarayıcı bunu belirtir; alttaki adreste kilit simgesi vardır ve bilgiler şifreli taşınır. Ziyaretçi “SSL” kelimesini bilmese de bu farkı bir bakışta algılar ve karar verir.
SSL, TLS ve HTTPS Arasındaki Fark Nedir?
SSL (Secure Sockets Layer) güvenli bağlantı için geliştirilen ilk protokolün adıdır; TLS (Transport Layer Security) onun günümüzde kullanılan, daha güvenli halefidir; HTTPS ise bu şifreli bağlantı üzerinden çalışan web adresi biçimidir. Sektör eski alışkanlıkla “SSL” demeyi sürdürür, ama bugün fiilen çalışan teknoloji TLS'tir.
| Kavram | Açılımı | Ne anlama gelir? |
|---|---|---|
| SSL | Secure Sockets Layer | İlk güvenli bağlantı protokolü; adı hâlâ “SSL sertifikası” biçiminde yaşar |
| TLS | Transport Layer Security | SSL'in yerini alan güncel protokol; şifrelemeyi fiilen yapan odur |
| HTTPS | HyperText Transfer Protocol Secure | Web sayfalarının TLS ile şifrelenmiş olarak taşındığı adres biçimi |
| HTTP | HyperText Transfer Protocol | Şifrelemesiz, düz metin olarak çalışan eski adres biçimi |
Pratikte “SSL sertifikası almak”, “TLS sertifikası almak” ve “siteyi HTTPS'e geçirmek” aynı işin farklı adlarıdır. Aradığınız şey, alan adınız için geçerli bir sertifikanın kurulması ve sitenin https:// ile açılmasıdır.
SSL Sertifikası Ne İşe Yarar?
SSL sertifikası üç iş yapar: bağlantıyı şifreler, sitenin kimliğini doğrular ve taşınan verinin yolda değişmediğini garanti eder. Güvenli bir sitenin üç ayağı da bunlardır.
1. Şifreleme
Şifreleme, ziyaretçinin gönderdiği bilgilerin yolda okunamayacak hale getirilmesidir. Ad, e-posta, adres, parola ve kart bilgisi ağ üzerinde dolaşırken şifreli olur; araya giren biri yakalasa bile anlamlı bir şey okuyamaz. Şifrelenmemiş bağlantıda aynı bilgiler düz metin olarak taşınır.
2. Kimlik doğrulama
Kimlik doğrulama, ziyaretçinin bağlandığı sitenin gerçekten iddia ettiği site olduğunun kanıtlanmasıdır. Sertifika alan adına bağlıdır ve onaylı bir kuruluş tarafından imzalanmıştır; sahte bir site aynı alan adı için geçerli sertifika alamaz. Bu, müşterinin kendi mağazanızla taklit bir sayfayı ayırt etmesine yardım eder.
3. Bütünlük
Bütünlük, gönderilen verinin yolda değiştirilmediğinin güvence altına alınmasıdır. Şifreli bağlantıda araya giren biri sayfaya reklam ya da zararlı kod ekleyemez, sipariş formundaki bilgiyi değiştiremez; değişiklik yapılırsa bağlantı bozulur ve tarayıcı bunu fark eder.
| İşlev | Cevapladığı soru | E-ticarette karşılığı |
|---|---|---|
| Şifreleme | Bilgiyi yolda kim okuyabilir? | Üyelik, adres ve kart bilgileri korunur |
| Kimlik doğrulama | Bağlandığım site gerçek mi? | Müşteri taklit mağazayla karıştırmaz |
| Bütünlük | Veri yolda değişti mi? | Sipariş ve ödeme bilgisi bozulmadan ulaşır |
SSL Sertifikası Nasıl Çalışır?
SSL sertifikası, tarayıcı ile sunucu arasında “el sıkışma” denen kısa bir doğrulama ve anahtar anlaşması sürecinin ardından şifreli iletişim başlatarak çalışır. Süreç görünmez ve saniyenin küçük bir kısmında tamamlanır.
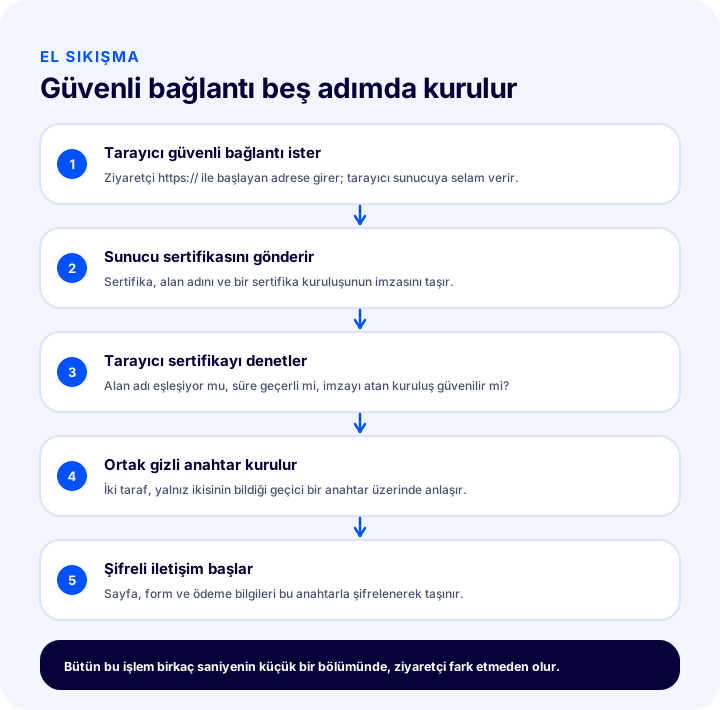
Akışı bir örnekle düşünün. Ziyaretçi mağaza adresini https:// ile açar. Tarayıcı sunucuya “güvenli konuşmak istiyorum” der. Sunucu cevap olarak sertifikasını gönderir. Tarayıcı sertifikayı üç açıdan denetler: sertifikadaki alan adı girilen adresle aynı mı, geçerlilik tarihi sürüyor mu, imzayı atan kuruluş tanıdığı ve güvendiği bir kuruluş mu? Denetim başarılıysa iki taraf, yalnız kendilerinin bildiği geçici bir ortak anahtar üzerinde anlaşır. Bundan sonra sayfa içeriği, formlar ve ödeme bilgileri bu anahtarla şifrelenerek gönderilir.
| Adım | Kim yapar? | Ne olur? |
|---|---|---|
| 1 | Tarayıcı | Güvenli bağlantı ister |
| 2 | Sunucu | Sertifikasını gönderir |
| 3 | Tarayıcı | Alan adı, süre ve imza denetimini yapar |
| 4 | İki taraf | Ortak gizli anahtarı kurar |
| 5 | İki taraf | Şifreli iletişime başlar |
Denetimin herhangi bir adımı başarısız olursa tarayıcı ziyaretçiyi uyarır ya da sayfayı hiç açmaz. Süresi dolmuş, başka bir alan adına verilmiş ya da güvenilmeyen kuruluşça imzalanmış sertifika bu yüzden tarayıcı uyarısına yol açar. Bu uyarı ile ziyaretçi arasında genellikle “yine de devam et” gibi küçük bir düğme vardır; ama ödeme yapacak bir müşteri o düğmeye basmaz.
E-Ticaret Sitesi İçin SSL Sertifikası Neden Şart?
E-ticaret sitesi için SSL sertifikası şarttır, çünkü ziyaretçilerin kişisel ve ödeme bilgilerini aldığınız her sayfa şifreli bağlantı gerektirir. Sertifikasız bir mağaza hem müşteri güvenini hem de arama görünürlüğünü kaybeder.
- Kart ve ödeme bilgisinin korunması. Ödeme sayfasına yazılan bilgi şifreli bağlantı olmadan taşınırsa yolda okunabilir. Ödeme altyapıları da güvenli bağlantı bekler.
- Üyelik ve parola güvenliği. Giriş ve kayıt formları ad, e-posta, telefon ve parola taşır. Bunların hepsi şifreli bağlantı gerektirir.
- Ziyaretçi güveni. Kilit simgesi, ziyaretçiye mağazanın ciddiye alındığını gösterir. Uyarı gören ziyaretçi sepeti bırakır; kayıp doğrudan satışa yansır.
- Arama motoru görünürlüğü. Arama motorları güvenli siteleri tercih eder; HTTPS sıralama sinyallerinden biridir. Aynı içeriğe sahip iki sitenin biri sertifikalıysa görünürlük avantajı onda olur.
- Tarayıcı uyarılarından kaçınmak. Güncel tarayıcılar şifrelemesiz sayfaları “güvenli değil” diye işaretler; form içeren sayfalarda bu işaret daha belirgindir.
- Yasal ve düzenleyici beklentiler. Kişisel verinin korunması yükümlülüğü, verinin taşınırken de korunmasını gerektirir; şifreli bağlantı bu önlemin temelidir.
Kısacası sertifika, e-ticarette bir “eklenti” değil altyapının ilk katmanıdır. Bir mağazanın diğer güvenlik önlemleri ne kadar güçlü olursa olsun, ziyaretçinin ilk gördüğü şey adres çubuğudur.
Okumanızı öneririzE-Ticarette Siber Güvenlik Nasıl Sağlanır?Tarayıcılar SSL Olmayan Sitelerde Ne Gösterir?
Tarayıcılar sertifikası olmayan ya da sertifikası sorunlu bir sitede adres çubuğunda “Güvenli değil” uyarısı gösterir; ciddi sertifika hatalarında ise sayfayı açmadan önce tam ekran bir uyarı sayfası çıkarır. Uyarının dili ve görünümü tarayıcıya göre değişir, ama anlamı aynıdır: bu bağlantıya güvenilmiyor.
| Durum | Ziyaretçinin gördüğü | Satışa etkisi |
|---|---|---|
| Sertifika yok (http) | Adres çubuğunda güvenli değil uyarısı | Ödeme sayfasında terk artar |
| Sertifika geçerli (https) | Kilit simgesi, uyarı yok | Güven tamdır, sayfa normal açılır |
| Sertifikanın süresi dolmuş | Tam ekran bağlantı güvenli değil sayfası | Ziyaretçi siteye girmekte zorlanır |
| Sertifika başka alan adına ait | Alan adı uyuşmazlığı uyarısı | Ziyaretçi siteyi sahte sanabilir |
| Karışık içerik var | Kilit eksik ya da uyarılı görünür | Güven zedelenir, bazı öğeler yüklenmeyebilir |
Tablodaki son iki satır, “sertifikam var ama uyarı çıkıyor” şikâyetinin iki sık nedenini gösterir. Sertifika yalnız var olmakla yetmez; doğru alan adı için, geçerli tarihli ve sayfaların tamamında doğru çalışır olmalıdır.
SSL Sertifikası Türleri Nelerdir?
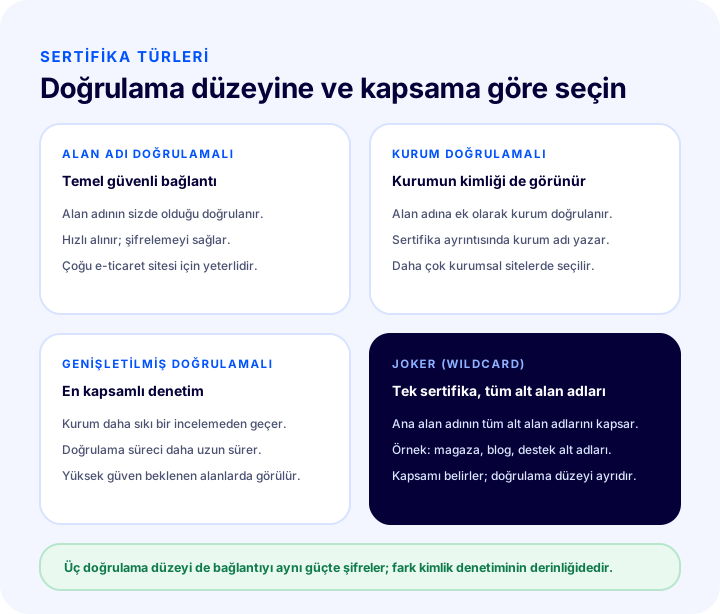
SSL sertifikaları doğrulama düzeyine göre üç türe ayrılır: alan adı doğrulamalı, kurum doğrulamalı ve genişletilmiş doğrulamalı. Bunlardan ayrı bir eksen olarak, kapsadığı alan adı sayısına göre tekli, çoklu ve joker (wildcard) sertifikalar vardır.
| Tür | Neyi doğrular? | Kimler için uygundur? |
|---|---|---|
| Alan adı doğrulamalı | Alan adının başvurana ait olduğunu | Çoğu e-ticaret sitesi, blog ve kurumsal tanıtım sitesi |
| Kurum doğrulamalı | Alan adına ek olarak kurumun gerçek varlığını | Kurumsal kimliğin sertifikada görünmesini isteyen firmalar |
| Genişletilmiş doğrulamalı | Kurumun en sıkı incelemeyle doğrulanmasını | Çok yüksek güven beklenen finansal ve kurumsal alanlar |
| Joker (wildcard) | Ana alan adı ve tüm alt alan adlarını kapsar | Birden çok alt alan adı kullanan siteler |
Alan adı doğrulamalı sertifika
Alan adı doğrulamalı sertifika, yalnız alan adının başvuranın kontrolünde olduğunu doğrular. Bağlantıyı tam güçte şifreler ve kilit simgesini gösterir. Doğrulama hızlıdır ve çoğu mağaza için yeterlidir.
Kurum doğrulamalı sertifika
Kurum doğrulamalı sertifika, alan adına ek olarak başvuran kurumun gerçek ve kayıtlı bir kuruluş olduğunu denetler. Sertifikanın ayrıntısında kurumun adı yer alır. Ziyaretçi sertifikayı incelediğinde sitenin arkasındaki firmayı görebilir.
Genişletilmiş doğrulamalı sertifika
Genişletilmiş doğrulamalı sertifika, en kapsamlı kurum incelemesinden geçen sertifika türüdür. Doğrulama süreci daha uzundur ve daha fazla belge ister. Çok yüksek güven beklenen alanlarda tercih edilir.
Joker (wildcard) sertifika nedir?
Joker (wildcard) sertifika, ana alan adının altındaki tüm alt alan adlarını tek sertifikayla koruyan kapsam türüdür. Örneğin mağaza, blog ve destek alt alan adlarının her biri için ayrı sertifika almak yerine hepsini kapsayan tek sertifika kullanılır. Joker, kapsamı anlatır; doğrulama düzeyi ayrı bir konudur ve joker sertifika da alan adı ya da kurum doğrulamalı olabilir.
Hangi Sertifika Türünü Seçmeliyim?
Çoğu e-ticaret sitesi için alan adı doğrulamalı sertifika yeterlidir; kurumsal kimliğin sertifikada görünmesi istenirse kurum doğrulamalı, çok sayıda alt alan adı varsa joker sertifika düşünülür. Karar şu üç soruya bağlıdır:
- Kaç alan adı ve alt alan adı koruyacaksınız? Yalnız ana alan adı varsa tekli sertifika yeter; mağaza, blog, destek gibi birden çok alt alan adı varsa joker daha kolaydır.
- Kurumunuzun adı sertifikada görünmeli mi? Bu önemliyse kurum ya da genişletilmiş doğrulama seçilir.
- Sertifikayı kim kuracak ve yenileyecek? Altyapınız sertifikayı sizin yerinize tanımlayıp yönetiyorsa bu işle uğraşmazsınız. Kendi sunucunuzda iseniz yenileme takvimini sizin tutmanız gerekir.
Üçüncü soru çoğu zaman en az düşünülendir ve en çok soruna yol açandır. Aşağıdaki bölüm bu konuyu ele alıyor.
SSL Sertifikasının Süresi Dolarsa Ne Olur?
SSL sertifikasının süresi dolarsa tarayıcılar siteyi güvenli saymaz ve ziyaretçiye tam ekran bir uyarı gösterir; mağaza fiilen müşteriye kapanmış olur. Sertifikalar sınırsız geçerli değildir, belirli bir süre için verilir ve süre dolmadan yenilenmelidir.
Süre dolduğunda şifreleme teknik olarak bozulmaz ama kimlik doğrulama geçersiz hale gelir. Tarayıcı, sertifikanın hâlâ geçerli olduğunu kanıtlayamadığı için bağlantıyı güvensiz kabul eder. Ziyaretçi tam ekran uyarı görür, siteye devam etmek için ek adım atması gerekir ve bu adımı çoğu müşteri atmaz.
- Ziyaretçi kaybı: Uyarı sayfasını gören ziyaretçi çoğunlukla geri döner.
- Satış kaybı: Süre dolum günü kampanya ya da yoğun dönemle çakışırsa kayıp büyür.
- Arama görünürlüğü: Arama motoru tarayıcıları siteye erişirken uyarıyla karşılaşırsa tarama ve sıralama olumsuz etkilenebilir.
- Güven kaybı: Müşteri uyarıyı bir kez gördüyse mağazaya yeniden gelirken tereddüt eder.
Karışık İçerik (Mixed Content) Nedir?
Karışık içerik, https ile açılan bir sayfanın içinde bazı görsel, betik ya da stil dosyalarının hâlâ http adresinden çağrılmasıdır. Sayfa şifreli görünse de bu öğeler şifresiz geldiği için güvenlik zinciri kırılır.
Sertifikası olan siteler tam da bu yüzden zaman zaman “kilit eksik” görünür. Siteyi HTTPS'e geçirirken sayfanın kendisi yeni adrese taşınır, ama eski içeriğin içine yazılmış http:// ile başlayan görsel ya da betik bağlantıları yerinde kalır. Tarayıcı bunları ya engeller ya da uyarı verir; engellenen bir görsel kırık görünür, engellenen bir betik ise ödeme ya da sepet işlevini bozabilir.
| Karışık içerik nerede çıkar? | Belirti | Çözüm |
|---|---|---|
| Eski ürün ve blog metinlerindeki görseller | Kırık görsel ya da eksik kilit | Görsel adreslerini https ile güncelleyin |
| Dışarıdan çağrılan betikler | Sepet ya da form çalışmaz | Betiğin https adresini kullanın |
| Stil dosyaları ve yazı tipleri | Sayfa düzeni bozulur | Tüm kaynakları https ile çağırın |
| Gömülü videolar ve harita | Alan boş görünür | Gömme kodunu https ile yenileyin |
| İç bağlantılar | Gereksiz yönlendirme, yavaşlama | Bağlantıları doğrudan https yapın |
Karışık içeriği bulmanın en kolay yolu, siteyi tarayıcıda açıp geliştirici araçlarının konsol bölümüne bakmaktır; engellenen her kaynak orada listelenir. Ardından sorunlu adresler tek tek https ile değiştirilir.
Okumanızı öneririzE-Ticarette Site Hızı Neden Önemlidir?HTTP'den HTTPS'e Geçişte Neler Yapılmalı?
HTTP'den HTTPS'e geçiş, sertifikanın kurulmasıyla bitmez; eski adreslerin yönlendirilmesi, canonical etiketlerin, site haritasının ve iç bağlantıların güncellenmesi ve karışık içeriğin temizlenmesi gerekir. Bu adımlar atlanırsa arama motoru aynı sayfayı iki adres olarak görür ve sıralama dağılır.
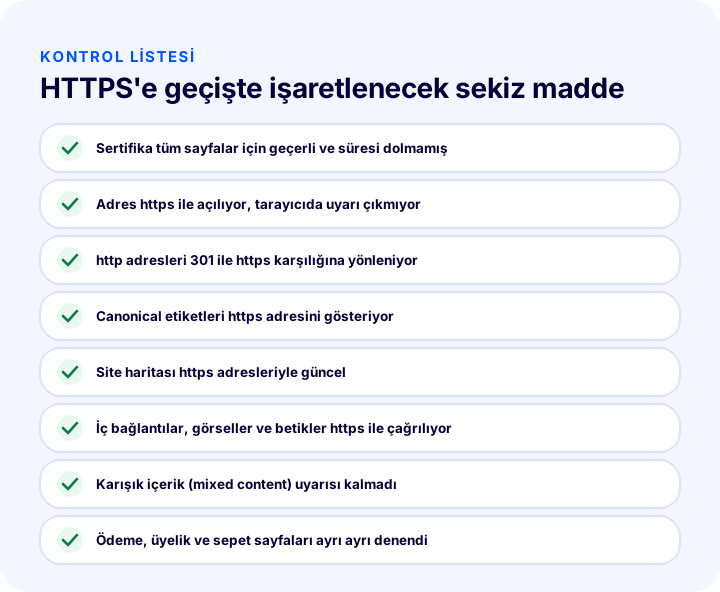
Çizimdeki sekiz madde aşağıda sırayla açıklanıyor.
1. Sertifikanın geçerli olduğunu doğrulayın
Sertifika alan adınıza ve alt alan adlarınıza uygun olmalı, süresi dolmamış olmalı ve tüm sayfalarda sorunsuz çalışmalı. Ana alan adıyla birlikte “www” sürümünü de kontrol edin.
2. Adresin https ile açıldığını denetleyin
Ana sayfayı, kategori, ürün ve ödeme sayfalarını https:// ile açın; tarayıcıda uyarı çıkmamalı. Bir sayfada uyarı varsa karışık içerik olasılığını araştırın.
3. http adreslerini 301 ile yönlendirin
Eski http:// adresi, aynı sayfanın https:// karşılığına kalıcı (301) yönlendirilmelidir. Böylece hem ziyaretçi hem arama motoru güvenli adrese gider ve eski adresin değeri yeni adrese aktarılır.
4. Canonical etiketlerini güncelleyin
Her sayfanın canonical (kanonik) etiketi https adresini göstermelidir. Etiket eski http adresini işaret ederse arama motoru hangi sürümün asıl olduğunu karıştırır.
5. Site haritasını güncelleyin
Site haritasındaki tüm adresler https biçiminde olmalı. Haritada eski adres bırakmak, arama motoruna yönlendirilen adresleri tarattırır.
6. İç bağlantıları, görselleri ve betikleri güncelleyin
Menü, altbilgi, ürün açıklaması ve blog yazılarındaki bağlantıları ve kaynakları doğrudan https ile çağırın. Yönlendirmeye güvenerek eski adresi bırakmak gereksiz yavaşlık yaratır.
7. Karışık içeriği temizleyin
Karışık içerik bölümündeki tabloya göre kalan http çağrılarını bulun ve değiştirin. Konsolda engellenen kaynak kalmayıncaya kadar kontrol edin.
8. Ödeme, üyelik ve sepet sayfalarını ayrı ayrı deneyin
En kritik sayfalar gerçek bir müşteri gibi denenmelidir: üye olun, sepete ürün ekleyin, ödeme adımına kadar ilerleyin. Geçiş sonrası en çok bozulan yerler bu akışlardır.
| Sıra | Kontrol | Atlanırsa ne olur? |
|---|---|---|
| 1 | Sertifika geçerli ve süresi dolmamış | Tarayıcı uyarısı, ziyaretçi kaybı |
| 2 | Adres https ile açılıyor | Güvenli değil uyarısı sürer |
| 3 | http adresleri 301 ile yönleniyor | Aynı sayfa iki adreste kalır |
| 4 | Canonical etiketleri https | Arama motoru asıl sürümü karıştırır |
| 5 | Site haritası https | Eski adresler taranmaya devam eder |
| 6 | İç bağlantılar ve kaynaklar https | Gereksiz yönlendirme ve yavaşlık |
| 7 | Karışık içerik temiz | Kilit eksik, bazı öğeler yüklenmez |
| 8 | Ödeme, üyelik, sepet denendi | Satış akışı fark edilmeden bozulur |
SSL Sertifikası Siteyi Tamamen Güvenli Yapar mı?
Hayır, SSL sertifikası yalnız taşınan bilgiyi korur; sitenin kendisinin güvenli olduğu anlamına gelmez. Sertifika bağlantıyı şifreler, ama sunucudaki zafiyeti, zayıf parolayı ya da kötü niyetli bir yazılımı ortadan kaldırmaz.
Bu ayrım önemlidir, çünkü “kilit simgesi var, her şey tamam” düşüncesi yaygındır. Güvenli bir mağaza için sertifika gereklidir ama yeterli değildir. Güçlü parolalar, yetki sınırları, düzenli yedekleme, güncel yazılım ve bot ile sahte üyelik denetimi sertifikayla birlikte düşünülmesi gereken diğer katmanlardır. Sertifika ziyaretçiyi yolda korur; mağazanın içindeki güvenliği diğer önlemler sağlar.
| Sertifika neyi çözer? | Sertifika neyi çözmez? |
|---|---|
| Bağlantının şifrelenmesi | Zayıf ya da çalınmış parolalar |
| Sitenin kimliğinin doğrulanması | Sunucudaki yazılım açıkları |
| Verinin yolda değişmesini engelleme | Sahte üyelik ve bot trafiği |
| Tarayıcı güvenli değil uyarısını kaldırma | Yedeklemenin olmaması |
SSL Sertifikasında Sık Yapılan Hatalar Nelerdir?
SSL ile ilgili hataların çoğu sertifikanın kendisinden değil, kurulumdan sonraki ayrıntılardan kaynaklanır. En sık karşılaşılanlar aşağıdadır ve hepsi önceden önlenebilir.
- Yenilemeyi unutmak. Süresi dolan sertifika mağazayı bir gecede ziyaretçiye kapatır. Yenileme tarihi takvimde olmalı ya da altyapı bunu kendiliğinden yapmalıdır.
- “www” sürümünü atlamak. Sertifika yalnız bir adres sürümünü kapsıyorsa diğer sürümde uyarı çıkar. İki sürümün de kapsandığından emin olun.
- Yönlendirmeyi kurmamak. Eski http adresi https'e yönlenmezse aynı sayfa iki adreste yaşar ve arama motoru değeri böler.
- Canonical ve site haritasını güncellememek. Sayfa https'e geçmiş ama etiketler ve harita hâlâ eski adresi gösteriyor olabilir.
- Karışık içeriği fark etmemek. Ana sayfa temiz görünürken eski bir ürün açıklamasındaki görsel kilidi bozabilir. Birkaç farklı sayfa türünü deneyin.
- Yalnız ödeme sayfasını korumak. Sertifika sitenin tamamında olmalı; üyelik, sepet ve arama formları da bilgi taşır.
- Yanlış alan adı için sertifika almak. Yazım hatalı ya da başka bir alt alan adı için alınmış sertifika alan adı uyuşmazlığı uyarısı verir.
- Uyarıyı yok sayıp “zaten çalışıyor” demek. Kendi cihazınızda siteye devam etmek mümkün olabilir; müşteri aynı kararı vermez.
Bu hataların ortak çözümü düzenli bir kontrol alışkanlığıdır: sertifika tarihini, adres sürümlerini, yönlendirmeyi ve birkaç farklı sayfa türünü belirli aralıklarla ziyaretçi gözüyle gözden geçirin.
SSL Sertifikasının Doğru Çalıştığını Nasıl Anlarım?
SSL sertifikasının doğru çalıştığını anlamak için siteyi https ile açıp adres çubuğunda kilit simgesinin uyarısız göründüğünü, sertifika ayrıntısında alan adınızın ve geçerlilik tarihinin doğru olduğunu ve http adresinin https'e yönlendiğini doğrulamak yeterlidir.
- Adresi https ile açın. Uyarı çıkmamalı, kilit simgesi görünmeli.
- Kilit simgesine tıklayın. Bağlantının güvenli olduğunu ve sertifikanın alan adınıza verildiğini görün.
- Geçerlilik tarihine bakın. Bitiş tarihinin yaklaşıp yaklaşmadığını not edin.
- http adresini deneyin. Adresi
http://ile yazın; otomatik olarak https sürümüne gitmeli. - www ve www olmayan sürümü deneyin. İkisi de uyarısız açılmalı.
- Farklı sayfa türlerini gezin. Ürün, kategori, blog, sepet ve ödeme sayfalarında kilit eksilmemeli.
- Başka cihazda ve ağda deneyin. Telefondan mobil bağlantıyla da açıp aynı sonucu görün.
Alan adı kayıtlarını yeni yaptıysanız bu kontrolleri DNS değişikliğinin yayılmasını bekledikten sonra yapın; yayılma bitmeden bazı ziyaretçilerin eski sunucuya gitmesi doğaldır. Alan adı kayıtlarının nasıl yönetildiğini DNS nedir rehberinde bulabilirsiniz.
Faprika ile Alan Adı ve SSL
Faprika e-ticaret altyapısında kendi alan adınızı mağazanıza bağlarsınız ve SSL sertifikası otomatik tanımlanır. Böylece sertifika başvurusu, kurulumu ve yenilemesi için ayrı bir teknik süreç yürütmeniz gerekmez.
Paketlerin özellik karşılaştırmasında “SSL Güvenlik Sertifikası” satırı yer alır; paketlere göre kapsamı görmek için e-ticaret paketleri sayfasına bakabilirsiniz. Alan adı seçimi konusunda alan adı nasıl seçilir rehberi, bağlantı sonrasında eski adreslerin yönlendirilmesi konusunda ise 301 yönlendirme rehberi işinize yarar. Sertifika yalnız taşınan bilgiyi korur; mağazanın diğer güvenlik katmanları için e-ticaret sitesi güvenlik sistemleri yazısını okuyabilirsiniz.
Sıkça Sorulan Sorular
SSL sertifikası nedir?
SSL sertifikası, bir web sitesinin kimliğini doğrulayan ve ziyaretçi ile site arasındaki bağlantıyı şifreleyen dijital belgedir. Sertifikası olan sitenin adresi https ile başlar ve tarayıcıda kilit simgesi görünür.
SSL ile HTTPS aynı şey mi?
Hayır, ama birbirine bağlıdır. SSL (bugün fiilen TLS) şifreleme protokolüdür ve sertifika bu protokol için kullanılır; HTTPS ise bu şifreli bağlantı üzerinden çalışan web adresi biçimidir. Sertifika kurulunca site https ile açılır.
E-ticaret sitesinde SSL sertifikası zorunlu mu?
Pratikte evet. Üyelik, adres ve ödeme bilgisi alan her e-ticaret sitesi şifreli bağlantı gerektirir; sertifikasız sitede tarayıcı güvenli değil uyarısı gösterir, ziyaretçi sepeti terk eder ve arama motorları güvenli siteleri tercih eder.
Hangi SSL sertifikası türünü seçmeliyim?
Çoğu e-ticaret sitesi için alan adı doğrulamalı sertifika yeterlidir. Kurumun adının sertifikada görünmesi istenirse kurum ya da genişletilmiş doğrulamalı, çok sayıda alt alan adı varsa joker (wildcard) sertifika düşünülür. Üç doğrulama düzeyi de bağlantıyı aynı güçte şifreler.
SSL sertifikasının süresi dolarsa ne olur?
Tarayıcılar siteyi güvenli saymaz ve ziyaretçiye tam ekran uyarı gösterir; mağaza fiilen müşteriye kapanır. Bu yüzden sertifika süre dolmadan yenilenmeli ya da yenileme altyapı tarafından otomatik yapılmalıdır.
HTTP'den HTTPS'e geçerken nelere dikkat etmeliyim?
Sertifikanın doğru kurulduğunu doğrulayın, http adreslerini 301 ile https karşılığına yönlendirin, canonical etiketlerini ve site haritasını https adresleriyle güncelleyin, iç bağlantı ve kaynakları https yapın ve karışık içeriği temizleyin. Son olarak ödeme, üyelik ve sepet akışlarını gerçek müşteri gibi deneyin.


