
Inhaltsverzeichnis 16 Abschnitte
- Was ist ein SSL-Zertifikat?
- Was ist der Unterschied zwischen SSL, TLS und HTTPS?
- Wofür dient ein SSL-Zertifikat?
- Wie funktioniert ein SSL-Zertifikat?
- Warum ist ein SSL-Zertifikat für einen E-Commerce-Shop unverzichtbar?
- Was zeigen Browser auf Websites ohne SSL an?
- Welche SSL-Zertifikatstypen gibt es?
- Welchen Zertifikatstyp sollte ich wählen?
- Was passiert, wenn ein SSL-Zertifikat abläuft?
- Was ist Mixed Content?
- Was ist beim Wechsel von HTTP zu HTTPS zu tun?
- Macht ein SSL-Zertifikat eine Website vollständig sicher?
- Welche häufigen Fehler gibt es bei SSL-Zertifikaten?
- Woran erkenne ich, dass das SSL-Zertifikat korrekt funktioniert?
- Domain und SSL mit Faprika
- Häufig gestellte Fragen
Ein Kunde betritt Ihren Shop, legt ein Produkt in den Warenkorb, gelangt zur Zahlungsseite und sieht in der Adressleiste die Warnung „Nicht sicher“. Die meisten schließen die Seite an diesem Punkt. Egal wie gut das Produkt und wie fair der Preis ist: Niemand möchte Kartendaten auf einer Website eingeben, die nicht sicher wirkt. Hinter dieser Warnung steckt oft nur eines, das fehlt: das SSL-Zertifikat.
In diesem Ratgeber beantworten wir die Frage Was ist ein SSL-Zertifikat in einfacher Sprache: den Unterschied zwischen SSL, TLS und HTTPS, die Aufgaben des Zertifikats bei Verschlüsselung, Authentifizierung und Integrität, die Logik des Handshakes zwischen Browser und Server, warum es für einen E-Commerce-Shop unverzichtbar ist, die Zertifikatstypen mit Domänen-, Organisations- und erweiterter Validierung, das Wildcard-Zertifikat, die Folgen eines abgelaufenen Zertifikats, das Mixed-Content-Problem und die Checkliste für den Wechsel von HTTP zu HTTPS. Am Ende finden Sie, wie Domain und SSL mit Faprika zusammenspielen, sowie ein FAQ mit sechs Fragen.
Was ist ein SSL-Zertifikat?
Ein SSL-Zertifikat ist ein digitales Dokument, das die Identität einer Website bestätigt und die Verbindung zwischen Besucher und Website verschlüsselt. Die Adresse einer Website mit Zertifikat beginnt mit https://, und die Adressleiste des Browsers zeigt ein Schlosssymbol.
Das Zertifikat ist eine kleine Datendatei, die auf dem Server installiert wird. Sie enthält den Domainnamen der Website, Angaben zur ausstellenden Stelle, das Gültigkeitsdatum und einen öffentlichen Schlüssel für die Verschlüsselung. Die ausstellenden Stellen prüfen, ob die Domain tatsächlich dem Antragsteller gehört, und bestätigen das Zertifikat mit ihrer Signatur. Browser wissen im Voraus, welchen Stellen sie vertrauen; sieht ein Browser ein anerkanntes Zertifikat, geht er davon aus, dass die Website nicht gefälscht ist.
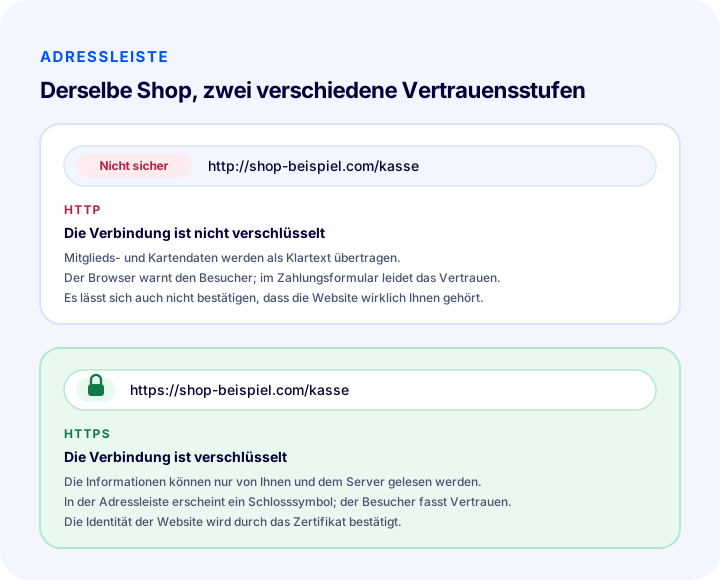
Die Grafik fasst den Unterschied zusammen, den Besucher sehen. Bei der oberen Adresse ist die Verbindung nicht verschlüsselt, und der Browser weist darauf hin; die untere Adresse zeigt ein Schlosssymbol, und die Daten werden verschlüsselt übertragen. Auch wenn Besucher das Wort „SSL“ nicht kennen, erkennen sie diesen Unterschied auf einen Blick und entscheiden danach.
Was ist der Unterschied zwischen SSL, TLS und HTTPS?
SSL (Secure Sockets Layer) ist der Name des ersten Protokolls für sichere Verbindungen; TLS (Transport Layer Security) ist sein heute verwendeter, sichererer Nachfolger; HTTPS ist das Webadressformat, das über diese verschlüsselte Verbindung läuft. Die Branche sagt aus alter Gewohnheit weiterhin „SSL“, doch die heute tatsächlich eingesetzte Technik ist TLS.
| Begriff | Langform | Was bedeutet das? |
|---|---|---|
| SSL | Secure Sockets Layer | Das erste Protokoll für sichere Verbindungen; sein Name lebt in „SSL-Zertifikat“ weiter |
| TLS | Transport Layer Security | Das aktuelle Protokoll, das SSL abgelöst hat; es übernimmt tatsächlich die Verschlüsselung |
| HTTPS | HyperText Transfer Protocol Secure | Das Adressformat, bei dem Webseiten per TLS verschlüsselt übertragen werden |
| HTTP | HyperText Transfer Protocol | Das alte Adressformat, das ohne Verschlüsselung im Klartext arbeitet |
In der Praxis sind „ein SSL-Zertifikat besorgen“, „ein TLS-Zertifikat besorgen“ und „die Website auf HTTPS umstellen“ unterschiedliche Bezeichnungen für dieselbe Aufgabe. Gesucht ist ein gültiges, für Ihre Domain installiertes Zertifikat und eine Website, die mit https:// aufgerufen wird.
Wofür dient ein SSL-Zertifikat?
Ein SSL-Zertifikat erfüllt drei Aufgaben: Es verschlüsselt die Verbindung, bestätigt die Identität der Website und garantiert, dass die übertragenen Daten unterwegs nicht verändert wurden. Das sind die drei Säulen einer sicheren Website.
1. Verschlüsselung
Verschlüsselung bedeutet, dass die vom Besucher gesendeten Informationen unterwegs unlesbar gemacht werden. Name, E-Mail, Adresse, Passwort und Kartendaten sind im Netzwerk verschlüsselt; selbst wenn jemand sie abfängt, kann er nichts Verwertbares lesen. Bei einer unverschlüsselten Verbindung werden dieselben Informationen im Klartext übertragen.
2. Authentifizierung
Authentifizierung bedeutet den Nachweis, dass die Website, mit der sich der Besucher verbindet, tatsächlich die Website ist, für die sie sich ausgibt. Das Zertifikat ist an den Domainnamen gebunden und von einer anerkannten Stelle signiert; eine gefälschte Website kann für dieselbe Domain kein gültiges Zertifikat erhalten. So können Kunden Ihren eigenen Shop von einer nachgeahmten Seite unterscheiden.
3. Integrität
Integrität bedeutet die Gewähr, dass die gesendeten Daten unterwegs nicht verändert wurden. Bei einer verschlüsselten Verbindung kann jemand dazwischen weder Werbung oder Schadcode in die Seite einfügen noch Angaben im Bestellformular ändern; wird etwas verändert, bricht die Verbindung ab, und der Browser bemerkt es.
| Funktion | Beantwortete Frage | Bedeutung im E-Commerce |
|---|---|---|
| Verschlüsselung | Wer kann die Informationen unterwegs lesen? | Konto-, Adress- und Kartendaten sind geschützt |
| Identitätsprüfung | Ist die Website, mit der ich mich verbinde, echt? | Kunden verwechseln den Shop nicht mit einer Nachahmung |
| Integrität | Wurden die Daten unterwegs verändert? | Bestell- und Zahlungsdaten kommen unverändert an |
Wie funktioniert ein SSL-Zertifikat?
Ein SSL-Zertifikat funktioniert, indem nach einem kurzen Prüf- und Schlüsselabgleich zwischen Browser und Server, dem sogenannten „Handshake“, die verschlüsselte Kommunikation beginnt. Der Vorgang ist unsichtbar und dauert nur den Bruchteil einer Sekunde.
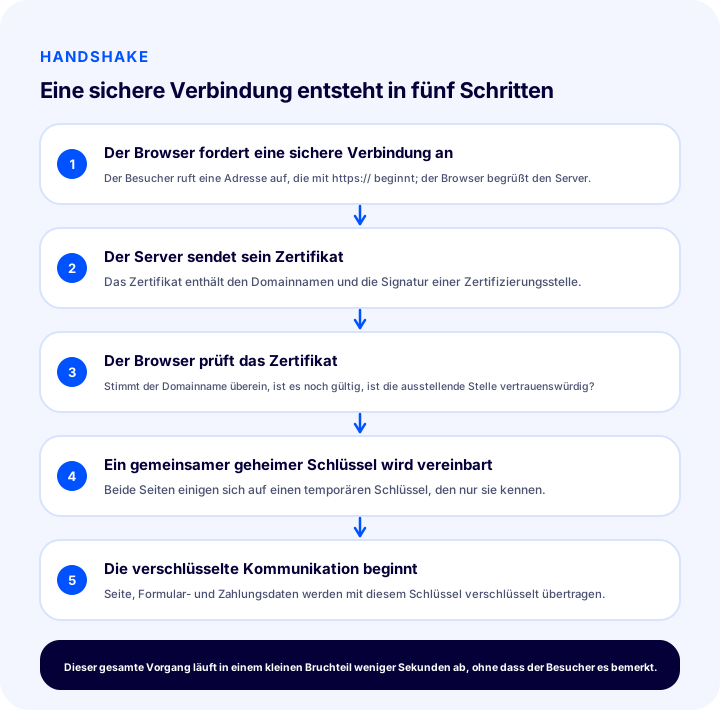
Stellen Sie sich den Ablauf an einem Beispiel vor. Der Besucher ruft die Shopadresse mit https:// auf. Der Browser teilt dem Server mit: „Ich möchte sicher kommunizieren.“ Als Antwort sendet der Server sein Zertifikat. Der Browser prüft das Zertifikat unter drei Gesichtspunkten: Stimmt der Domainname im Zertifikat mit der eingegebenen Adresse überein, ist der Gültigkeitszeitraum noch nicht abgelaufen, und gehört die signierende Stelle zu denen, die der Browser kennt und denen er vertraut? Verläuft die Prüfung erfolgreich, einigen sich beide Seiten auf einen temporären gemeinsamen Schlüssel, den nur sie kennen. Danach werden Seiteninhalte, Formulare und Zahlungsdaten mit diesem Schlüssel verschlüsselt gesendet.
| Schritt | Wer führt sie durch? | ماذا يحدث؟ |
|---|---|---|
| 1 | Browser | Fordert eine sichere Verbindung an |
| 2 | Server | Sendet sein Zertifikat |
| 3 | Browser | Prüft Domainname, Gültigkeit und Signatur |
| 4 | Beide Seiten | Vereinbaren einen gemeinsamen geheimen Schlüssel |
| 5 | Beide Seiten | Die verschlüsselte Kommunikation beginnt |
Schlägt ein Schritt der Prüfung fehl, warnt der Browser den Besucher oder öffnet die Seite gar nicht. Ein abgelaufenes, für eine andere Domain ausgestelltes oder von einer nicht vertrauenswürdigen Stelle signiertes Zertifikat führt deshalb zu einer Browserwarnung. Zwischen dieser Warnung und dem Besucher gibt es meist eine kleine Schaltfläche wie „Trotzdem fortfahren“; doch ein Kunde, der bezahlen will, klickt nicht darauf.
Warum ist ein SSL-Zertifikat für einen E-Commerce-Shop unverzichtbar?
Ein SSL-Zertifikat ist für einen E-Commerce-Shop unverzichtbar, denn jede Seite, auf der Sie persönliche Daten und Zahlungsdaten der Besucher erfassen, erfordert eine verschlüsselte Verbindung. Ein Shop ohne Zertifikat verliert sowohl das Vertrauen der Kunden als auch die Sichtbarkeit in der Suche.
- Schutz von Karten- und Zahlungsdaten. Werden die auf der Zahlungsseite eingegebenen Daten ohne verschlüsselte Verbindung übertragen, können sie unterwegs mitgelesen werden. Auch Zahlungsinfrastrukturen erwarten eine sichere Verbindung.
- Sicherheit von Konto und Passwort. Login- und Registrierungsformulare übertragen Name, E-Mail, Telefon und Passwort. All das erfordert eine verschlüsselte Verbindung.
- Vertrauen der Besucher. Das Schlosssymbol zeigt Besuchern, dass der Shop ernst genommen wird. Ein Besucher, der eine Warnung sieht, verlässt den Warenkorb; der Verlust schlägt sich direkt im Umsatz nieder.
- Sichtbarkeit in Suchmaschinen. Suchmaschinen bevorzugen sichere Websites; HTTPS ist eines der Ranking-Signale. Hat von zwei Websites mit gleichem Inhalt nur eine ein Zertifikat, liegt der Sichtbarkeitsvorteil bei ihr.
- Browserwarnungen vermeiden. Aktuelle Browser kennzeichnen unverschlüsselte Seiten als „nicht sicher“; auf Seiten mit Formularen ist diese Kennzeichnung auffälliger.
- Rechtliche und regulatorische Erwartungen. Die Pflicht zum Schutz personenbezogener Daten verlangt, dass die Daten auch während der Übertragung geschützt werden; die verschlüsselte Verbindung ist die Grundlage dieser Maßnahme.
Kurz gesagt: Das Zertifikat ist im E-Commerce kein „Zusatz“, sondern die erste Schicht der Infrastruktur. Wie stark die übrigen Sicherheitsmaßnahmen eines Shops auch sind, das Erste, was ein Besucher sieht, ist die Adressleiste.
LesempfehlungWie wird Cybersicherheit im E-Commerce gewährleistet?Was zeigen Browser auf Websites ohne SSL an?
Auf einer Website ohne Zertifikat oder mit problematischem Zertifikat zeigen Browser in der Adressleiste die Warnung „Nicht sicher“; bei schwerwiegenden Zertifikatsfehlern erscheint vor dem Öffnen der Seite eine Vollbild-Warnseite. Wortlaut und Aussehen der Warnung unterscheiden sich je nach Browser, die Bedeutung ist aber dieselbe: Dieser Verbindung wird nicht vertraut.
| Situation | Was der Besucher sieht | Auswirkung auf den Umsatz |
|---|---|---|
| Kein Zertifikat (http) | Warnung „Nicht sicher“ in der Adressleiste | Auf der Zahlungsseite steigen die Abbrüche |
| Zertifikat gültig (https) | Schlosssymbol, keine Warnung | Volles Vertrauen, die Seite öffnet sich normal |
| Zertifikat ist abgelaufen | Vollbildseite „Verbindung nicht sicher“ | Besucher haben Mühe, die Website zu betreten |
| Zertifikat gehört zu einer anderen Domain | Warnung wegen nicht übereinstimmendem Domainnamen | Besucher könnten die Website für gefälscht halten |
| Mixed Content vorhanden | Schlosssymbol fehlt oder erscheint mit Warnung | Das Vertrauen leidet, einige Elemente werden eventuell nicht geladen |
Die letzten beiden Zeilen der Tabelle zeigen zwei häufige Ursachen für die Beschwerde „Ich habe ein Zertifikat, aber es erscheint eine Warnung“. Es genügt nicht, dass ein Zertifikat vorhanden ist; es muss für die richtige Domain ausgestellt, zeitlich gültig und auf allen Seiten korrekt wirksam sein.
Welche SSL-Zertifikatstypen gibt es?
SSL-Zertifikate werden nach Validierungsstufe in drei Typen unterteilt: domänenvalidiert, organisationsvalidiert und erweitert validiert. Auf einer eigenen Achse gibt es nach der Zahl der abgedeckten Domainnamen Einzel-, Multi-Domain- und Wildcard-Zertifikate.
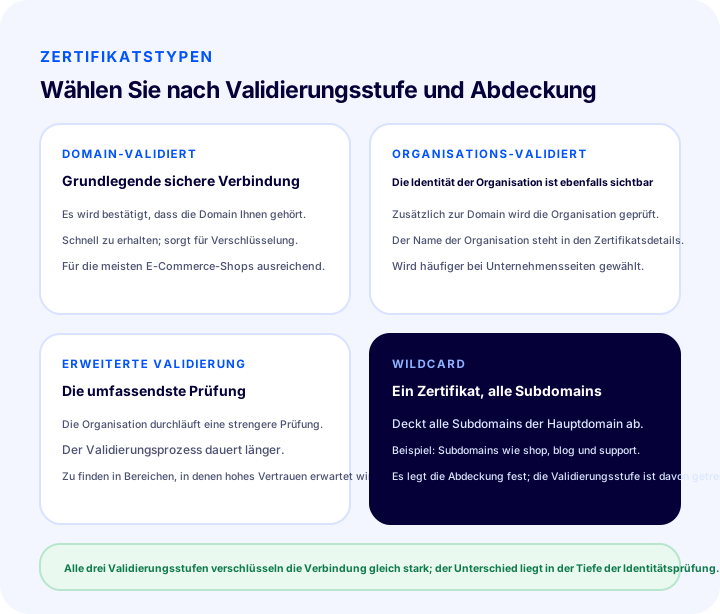
| Art | Was wird geprüft? | Für wen ist es geeignet? |
|---|---|---|
| Domänenvalidiert | Dass die Domain dem Antragsteller gehört | Die meisten E-Commerce-Shops, Blogs und Unternehmenswebsites |
| Organisationsvalidiert | Zusätzlich zur Domain die tatsächliche Existenz des Unternehmens | Unternehmen, die ihre Unternehmensidentität im Zertifikat sehen möchten |
| Erweitert validiert | Die Prüfung des Unternehmens nach strengster Kontrolle | Finanzielle und unternehmerische Bereiche, in denen sehr hohes Vertrauen erwartet wird |
| Wildcard | Deckt die Hauptdomain und alle Subdomains ab | Websites mit mehreren Subdomains |
Domänenvalidiertes Zertifikat
Ein domänenvalidiertes Zertifikat prüft lediglich, dass die Domain unter der Kontrolle des Antragstellers steht. Es verschlüsselt die Verbindung mit voller Stärke und zeigt das Schlosssymbol. Die Validierung geht schnell und genügt für die meisten Shops.
Organisationsvalidiertes Zertifikat
Ein organisationsvalidiertes Zertifikat prüft zusätzlich zur Domain, dass der Antragsteller ein reales, eingetragenes Unternehmen ist. Der Name des Unternehmens erscheint in den Zertifikatsdetails. Prüft ein Besucher das Zertifikat, sieht er das Unternehmen hinter der Website.
Extended-Validation-Zertifikat
Ein Extended-Validation-Zertifikat ist die Zertifikatsart mit der gründlichsten Prüfung der Organisation. Das Validierungsverfahren dauert länger und erfordert mehr Unterlagen. Es wird bevorzugt, wo besonders hohes Vertrauen erwartet wird.
Was ist ein Wildcard-Zertifikat?
Ein Wildcard-Zertifikat ist eine Abdeckungsart, die alle Subdomains unterhalb der Hauptdomain mit einem einzigen Zertifikat schützt. Statt für Shop-, Blog- und Support-Subdomain jeweils ein eigenes Zertifikat zu beschaffen, wird zum Beispiel ein einziges Zertifikat verwendet, das alle abdeckt. Wildcard beschreibt den Umfang; die Validierungsstufe ist eine eigene Frage, und auch ein Wildcard-Zertifikat kann domain- oder organisationsvalidiert sein.
Welche Zertifikatsart sollte ich wählen?
Für die meisten E-Commerce-Websites reicht ein domainvalidiertes Zertifikat aus; soll die Identität der Organisation im Zertifikat erscheinen, wählt man ein organisationsvalidiertes, bei vielen Subdomains kommt ein Wildcard-Zertifikat in Frage. Die Entscheidung hängt von diesen drei Fragen ab:
- Wie viele Domains und Subdomains möchten Sie schützen? Haben Sie nur eine Hauptdomain, genügt ein Einzelzertifikat; bei mehreren Subdomains wie Shop, Blog und Support ist ein Wildcard-Zertifikat einfacher.
- Soll der Name Ihrer Organisation im Zertifikat erscheinen? Wenn das wichtig ist, wählen Sie Organisations- oder Extended Validation.
- Wer installiert und erneuert das Zertifikat? Wenn Ihre Infrastruktur das Zertifikat für Sie einrichtet und verwaltet, müssen Sie sich nicht darum kümmern. Betreiben Sie einen eigenen Server, müssen Sie den Erneuerungstermin selbst im Blick behalten.
Die dritte Frage wird meist am wenigsten bedacht und verursacht die meisten Probleme. Der folgende Abschnitt behandelt dieses Thema.
Was passiert, wenn ein SSL-Zertifikat abläuft?
Läuft ein SSL-Zertifikat ab, stufen Browser die Website nicht mehr als sicher ein und zeigen den Besuchern eine Vollbildwarnung; der Shop ist für Kunden faktisch geschlossen. Zertifikate gelten nicht unbegrenzt, sie werden für einen bestimmten Zeitraum ausgestellt und müssen vor Ablauf erneuert werden.
Mit Ablauf der Laufzeit wird die Verschlüsselung technisch nicht gebrochen, aber die Identitätsprüfung wird ungültig. Da der Browser nicht belegen kann, dass das Zertifikat noch gültig ist, stuft er die Verbindung als unsicher ein. Besucher sehen eine Vollbildwarnung und müssen einen zusätzlichen Schritt unternehmen, um die Website aufzurufen; diesen Schritt gehen die meisten Kunden nicht.
- Verlust von Besuchern: Besucher, die die Warnseite sehen, kehren meist um.
- Umsatzverlust: Fällt der Ablauftag mit einer Aktion oder einer Hochsaison zusammen, wächst der Verlust.
- Sichtbarkeit in der Suche: Stoßen die Crawler der Suchmaschinen beim Zugriff auf die Website auf eine Warnung, können Crawling und Ranking negativ beeinflusst werden.
- Vertrauensverlust: Hat ein Kunde die Warnung einmal gesehen, zögert er, in den Shop zurückzukehren.
Was ist Mixed Content?
Mixed Content liegt vor, wenn auf einer über https geöffneten Seite einzelne Bilder, Skripte oder Stylesheets weiterhin über eine http-Adresse geladen werden. Auch wenn die Seite verschlüsselt aussieht, werden diese Elemente unverschlüsselt übertragen, sodass die Sicherheitskette unterbrochen ist.
Genau deshalb zeigen Websites mit Zertifikat zeitweise ein „fehlendes Schloss“. Beim Umzug auf HTTPS wandert die Seite selbst an die neue Adresse, doch die in alten Inhalten eingetragenen Bild- oder Skriptlinks, die mit http:// beginnen, bleiben unverändert. Der Browser blockiert sie oder gibt eine Warnung aus; ein blockiertes Bild erscheint defekt, ein blockiertes Skript kann die Zahlungs- oder Warenkorbfunktion stören.
| Wo tritt Mixed Content auf? | Symptom | Lösung |
|---|---|---|
| Bilder in alten Produkt- und Blogtexten | Defektes Bild oder fehlendes Schloss | Bildadressen auf https aktualisieren |
| Von extern geladene Skripte | Warenkorb oder Formular funktioniert nicht | Die https-Adresse des Skripts verwenden |
| Stylesheets und Schriftarten | Das Seitenlayout bricht | Alle Ressourcen über https laden |
| Eingebettete Videos und Karten | Der Bereich erscheint leer | Den Einbettungscode mit https erneuern |
| Interne Verlinkung | Unnötige Weiterleitung, Verlangsamung | Links direkt auf https setzen |
Mixed Content findet man am einfachsten, indem man die Website im Browser öffnet und den Konsolenbereich der Entwicklertools betrachtet; dort wird jede blockierte Ressource aufgelistet. Anschließend werden die betroffenen Adressen einzeln durch https ersetzt.
LesempfehlungWarum ist die Website-Geschwindigkeit im E-Commerce so wichtig?Was ist beim Umstieg von HTTP auf HTTPS zu tun?
Der Umstieg von HTTP auf HTTPS ist mit der Installation des Zertifikats nicht abgeschlossen; alte Adressen müssen weitergeleitet, Canonical-Tags, Sitemap und interne Links aktualisiert und Mixed Content bereinigt werden. Werden diese Schritte ausgelassen, sieht die Suchmaschine dieselbe Seite unter zwei Adressen, und das Ranking verteilt sich.
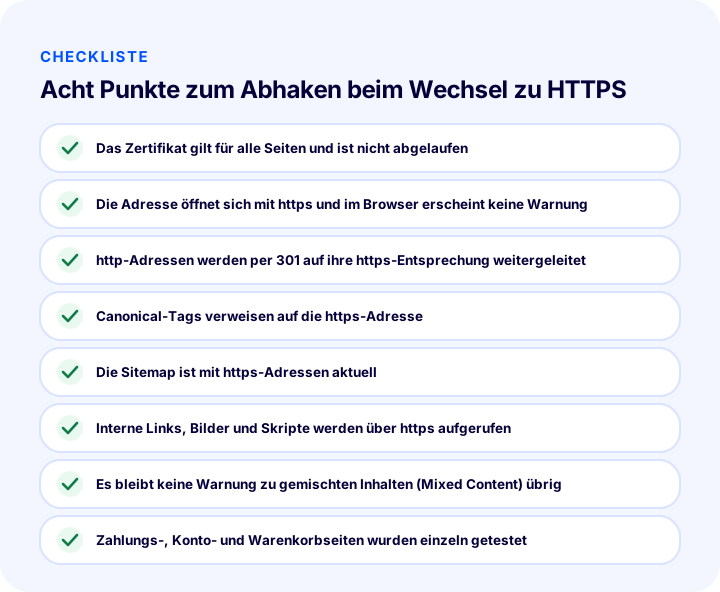
Die acht Punkte der Grafik werden unten der Reihe nach erläutert.
1. Prüfen Sie, ob das Zertifikat gültig ist
Das Zertifikat muss zu Ihrer Domain und Ihren Subdomains passen, darf nicht abgelaufen sein und muss auf allen Seiten problemlos funktionieren. Prüfen Sie neben der Hauptdomain auch die „www“-Version.
2. Prüfen Sie, ob die Adresse über https geöffnet wird
Öffnen Sie die Startseite sowie Kategorie-, Produkt- und Kassenseiten mit https://; im Browser darf keine Warnung erscheinen. Zeigt eine Seite eine Warnung, prüfen Sie, ob Mixed Content vorliegt.
3. Leiten Sie http-Adressen per 301 weiter
Die alte http://-Adresse muss dauerhaft (301) auf ihr https://-Pendant derselben Seite weitergeleitet werden. So gelangen sowohl Besucher als auch die Suchmaschine zur sicheren Adresse, und der Wert der alten Adresse geht auf die neue über.
4. Aktualisieren Sie die Canonical-Tags
Das Canonical-Tag jeder Seite muss die https-Adresse angeben. Verweist das Tag auf die alte http-Adresse, weiß die Suchmaschine nicht, welche Version die maßgebliche ist.
5. Aktualisieren Sie die Sitemap
Alle Adressen in der Sitemap müssen im https-Format vorliegen. Verbleiben alte Adressen in der Sitemap, lässt man die Suchmaschine weitergeleitete Adressen crawlen.
6. Aktualisieren Sie interne Links, Bilder und Skripte
Rufen Sie Links und Ressourcen in Menü, Fußzeile, Produktbeschreibungen und Blogbeiträgen direkt über https auf. Sich auf die Weiterleitung zu verlassen und die alte Adresse stehen zu lassen, verursacht unnötige Langsamkeit.
7. Bereinigen Sie Mixed Content
Finden und ersetzen Sie anhand der Tabelle im Abschnitt zu Mixed Content die verbleibenden http-Aufrufe. Prüfen Sie so lange, bis in der Konsole keine blockierte Ressource mehr auftaucht.
8. Testen Sie Kasse, Kundenkonto und Warenkorb einzeln
Die wichtigsten Seiten müssen wie von einem echten Kunden getestet werden: Konto anlegen, Produkt in den Warenkorb legen, bis zum Zahlungsschritt vorgehen. Diese Abläufe gehen nach dem Umzug am häufigsten kaputt.
| Reihenfolge | Prüfpunkt | Was passiert, wenn es fehlt? |
|---|---|---|
| 1 | Zertifikat gültig und nicht abgelaufen | Browserwarnung, Besucherverlust |
| 2 | Adresse wird über https geöffnet | Warnung „Nicht sicher“ bleibt bestehen |
| 3 | http-Adressen werden per 301 weitergeleitet | Dieselbe Seite bleibt unter zwei Adressen erreichbar |
| 4 | Canonical-Tags sind https | Die Suchmaschine weiß nicht, welche Version maßgeblich ist |
| 5 | Sitemap ist https | Alte Adressen werden weiter gecrawlt |
| 6 | Interne Links und Ressourcen sind https | Unnötige Weiterleitung und Langsamkeit |
| 7 | Mixed Content ist bereinigt | Schloss fehlt, einige Elemente werden nicht geladen |
| 8 | Kasse, Kundenkonto und Warenkorb getestet | Der Verkaufsablauf geht unbemerkt kaputt |
Macht ein SSL-Zertifikat eine Website vollständig sicher?
Nein, ein SSL-Zertifikat schützt nur die übertragenen Informationen; es bedeutet nicht, dass die Website selbst sicher ist. Das Zertifikat verschlüsselt die Verbindung, beseitigt aber keine Server-Schwachstelle, kein schwaches Passwort und keine Schadsoftware.
Diese Unterscheidung ist wichtig, denn der Gedanke „Das Schloss-Symbol ist da, also ist alles in Ordnung“ ist weit verbreitet. Für einen sicheren Shop ist ein Zertifikat notwendig, aber nicht ausreichend. Starke Passwörter, Berechtigungsgrenzen, regelmäßige Backups, aktuelle Software sowie Kontrollen gegen Bots und gefälschte Registrierungen sind weitere Ebenen, die zusammen mit dem Zertifikat zu bedenken sind. Das Zertifikat schützt den Besucher auf dem Weg; die Sicherheit im Inneren des Shops gewährleisten andere Maßnahmen.
| Was löst ein Zertifikat? | Was löst ein Zertifikat nicht? |
|---|---|
| Verschlüsselung der Verbindung | Schwache oder gestohlene Passwörter |
| Überprüfung der Identität der Website | Software-Schwachstellen auf dem Server |
| Verhindern, dass Daten unterwegs verändert werden | Gefälschte Registrierungen und Bot-Traffic |
| Entfernen der Browserwarnung „Nicht sicher“ | Fehlende Backups |
Welche häufigen Fehler gibt es bei SSL-Zertifikaten?
Die meisten SSL-Probleme entstehen nicht durch das Zertifikat selbst, sondern durch Details nach der Installation. Die häufigsten sind unten aufgeführt, und alle lassen sich im Voraus vermeiden.
- Die Erneuerung vergessen. Ein abgelaufenes Zertifikat verschließt den Shop über Nacht für Besucher. Das Erneuerungsdatum sollte im Kalender stehen, oder die Infrastruktur sollte das automatisch erledigen.
- Die „www“-Version auslassen. Deckt das Zertifikat nur eine Adressvariante ab, erscheint bei der anderen eine Warnung. Stellen Sie sicher, dass beide Varianten abgedeckt sind.
- Die Weiterleitung nicht einrichten. Wird die alte http-Adresse nicht auf https weitergeleitet, existiert dieselbe Seite unter zwei Adressen, und die Suchmaschine teilt den Wert auf.
- Canonical-Tags und Sitemap nicht aktualisieren. Die Seite ist vielleicht auf https umgezogen, doch Tags und Sitemap zeigen womöglich noch auf die alte Adresse.
- Mixed Content nicht bemerken. Während die Startseite sauber aussieht, kann ein Bild in einer alten Produktbeschreibung das Schloss zerstören. Testen Sie mehrere verschiedene Seitentypen.
- Nur die Kassenseite schützen. Das Zertifikat muss die gesamte Website abdecken; auch Kundenkonto-, Warenkorb- und Suchformulare übertragen Informationen.
- Ein Zertifikat für die falsche Domain beschaffen. Ein Zertifikat, das für eine falsch geschriebene oder andere Subdomain ausgestellt wurde, löst eine Warnung wegen Domain-Namens-Abweichung aus.
- Die Warnung ignorieren und sagen „Es funktioniert ja“. Auf Ihrem eigenen Gerät können Sie die Website vielleicht trotzdem aufrufen; ein Kunde trifft nicht dieselbe Entscheidung.
Die gemeinsame Lösung für diese Fehler ist die Gewohnheit regelmäßiger Kontrollen: Prüfen Sie in festen Abständen aus Besuchersicht das Zertifikatsdatum, die Adressvarianten, die Weiterleitung und einige verschiedene Seitentypen.
Woran erkenne ich, dass das SSL-Zertifikat richtig funktioniert?
Um zu erkennen, dass ein SSL-Zertifikat richtig funktioniert, genügt es, die Website über https zu öffnen und zu prüfen, dass das Schloss-Symbol in der Adressleiste ohne Warnung erscheint, dass Ihre Domain und das Gültigkeitsdatum in den Zertifikatsdetails stimmen und dass die http-Adresse auf https weiterleitet.
- Öffnen Sie die Adresse über https. Es darf keine Warnung erscheinen, und das Schloss-Symbol muss sichtbar sein.
- Klicken Sie auf das Schloss-Symbol. Prüfen Sie, dass die Verbindung sicher ist und das Zertifikat auf Ihre Domain ausgestellt wurde.
- Prüfen Sie das Gültigkeitsdatum. Notieren Sie, ob das Ablaufdatum näher rückt.
- Probieren Sie die http-Adresse aus. Geben Sie die Adresse mit
http://ein; Sie sollten automatisch zur https-Version gelangen. - Testen Sie die Version mit und ohne www. Beide müssen ohne Warnung geöffnet werden.
- Rufen Sie verschiedene Seitentypen auf. Auf Produkt-, Kategorie-, Blog-, Warenkorb- und Kassenseiten darf das Schloss nicht fehlen.
- Testen Sie auf einem anderen Gerät und in einem anderen Netz. Öffnen Sie die Seite auch am Telefon über das Mobilfunknetz und prüfen Sie dasselbe Ergebnis.
Wenn Sie Ihre Domain-Einträge gerade erst angelegt haben, führen Sie diese Prüfungen erst nach der Verbreitung der DNS-Änderung durch; bis diese abgeschlossen ist, gelangen manche Besucher normalerweise noch auf den alten Server. Wie Domain-Einträge verwaltet werden, finden Sie im Leitfaden Was ist DNS.
Domain und SSL mit Faprika
In der E-Commerce-Infrastruktur von Faprika verbinden Sie Ihre eigene Domain mit Ihrem Shop, und das SSL-Zertifikat wird automatisch eingerichtet. Sie müssen daher keinen separaten technischen Prozess für Beantragung, Installation und Erneuerung des Zertifikats durchführen.
Im Funktionsvergleich der Pakete gibt es die Zeile „SSL-Sicherheitszertifikat“; den Umfang je nach Paket sehen Sie auf der Seite E-Commerce-Pakete Zur Wahl einer Domain hilft der Leitfaden wie man einen Domainnamen wählt und für die Weiterleitung alter Adressen nach der Verbindung der Leitfaden 301-Weiterleitung hilft Ihnen weiter. Das Zertifikat schützt nur die übertragenen Informationen; zu den weiteren Sicherheitsebenen des Shops siehe e-ticaret sitesi güvenlik sistemleri .
Häufig gestellte Fragen
Was ist ein SSL-Zertifikat?
Ein SSL-Zertifikat ist ein digitales Dokument, das die Identität einer Website bestätigt und die Verbindung zwischen Besucher und Website verschlüsselt. Die Adresse einer Website mit Zertifikat beginnt mit https, und im Browser erscheint ein Schlosssymbol.
Sind SSL und HTTPS dasselbe?
Nein, aber beides hängt zusammen. SSL (heute faktisch TLS) ist das Verschlüsselungsprotokoll, und das Zertifikat wird für dieses Protokoll verwendet; HTTPS ist das Webadressformat, das über diese verschlüsselte Verbindung läuft. Sobald das Zertifikat installiert ist, wird die Website über https aufgerufen.
Ist ein SSL-Zertifikat auf einer E-Commerce-Website Pflicht?
In der Praxis ja. Jede E-Commerce-Website, die Konto-, Adress- und Zahlungsdaten erfasst, benötigt eine verschlüsselte Verbindung; auf einer Website ohne Zertifikat zeigt der Browser eine Warnung „Nicht sicher“, Besucher brechen den Warenkorb ab, und Suchmaschinen bevorzugen sichere Websites.
Welchen SSL-Zertifikatstyp sollte ich wählen?
Für die meisten E-Commerce-Websites reicht ein domainvalidiertes Zertifikat aus. Soll der Name der Organisation im Zertifikat erscheinen, kommt ein organisations- oder extended-validiertes Zertifikat in Frage, bei vielen Subdomains ein Wildcard-Zertifikat. Alle drei Validierungsstufen verschlüsseln die Verbindung gleich stark.
Was passiert, wenn ein SSL-Zertifikat abläuft?
Browser stufen die Website nicht mehr als sicher ein und zeigen Besuchern eine Vollbildwarnung; der Shop ist für Kunden faktisch geschlossen. Deshalb sollte das Zertifikat vor Ablauf erneuert werden oder die Verlängerung automatisch durch die Infrastruktur erfolgen.
Worauf sollte ich beim Wechsel von HTTP zu HTTPS achten?
Prüfen Sie, ob das Zertifikat korrekt installiert ist, leiten Sie http-Adressen per 301 auf die entsprechenden https-Adressen um, aktualisieren Sie Canonical-Tags und Sitemap mit https-Adressen, stellen Sie interne Links und Ressourcen auf https um und bereinigen Sie Mixed Content. Testen Sie zum Schluss Zahlungs-, Konto- und Warenkorbabläufe wie ein echter Kunde.


