
Sommaire 16 sections
- Qu'est-ce qu'un certificat SSL ?
- Quelle est la différence entre SSL, TLS et HTTPS ?
- À quoi sert un certificat SSL ?
- Comment fonctionne un certificat SSL ?
- Pourquoi un certificat SSL est-il indispensable pour un site e-commerce ?
- Que montrent les navigateurs sur les sites sans SSL ?
- Quels sont les types de certificats SSL ?
- Quel type de certificat dois-je choisir ?
- Que se passe-t-il si un certificat SSL expire ?
- Qu'est-ce que le contenu mixte (mixed content) ?
- Que faire lors du passage de HTTP à HTTPS ?
- Un certificat SSL rend-il un site totalement sécurisé ?
- Quelles sont les erreurs courantes avec les certificats SSL ?
- Comment savoir si le certificat SSL fonctionne correctement ?
- Nom de domaine et SSL avec Faprika
- Questions fréquentes
Un client entre dans votre boutique, ajoute un produit au panier, passe à la page de paiement et voit un avertissement « Non sécurisé » dans la barre d'adresse. La plupart des gens ferment la page à ce moment-là. Quelle que soit la qualité du produit ou le prix, ils ne veulent pas saisir leurs données de carte sur un site qui ne semble pas sûr. Derrière cet avertissement, il manque souvent une seule chose : le certificat SSL.
Dans ce guide, nous répondons à la question qu'est-ce qu'un certificat SSL en termes simples : la différence entre SSL, TLS et HTTPS, les rôles du certificat en matière de chiffrement, d'authentification et d'intégrité, la logique de l'échange entre navigateur et serveur, pourquoi il est indispensable pour un site e-commerce, les types de certificats à validation de domaine, d'organisation et étendue, le certificat wildcard, les conséquences d'un certificat expiré, le problème du contenu mixte et la liste de contrôle à suivre pour passer de HTTP à HTTPS. À la fin, vous trouverez le lien entre nom de domaine et SSL avec Faprika, ainsi qu'une FAQ de six questions.
Qu'est-ce qu'un certificat SSL ?
Un certificat SSL est un document numérique qui vérifie l'identité d'un site web et chiffre la connexion entre le visiteur et le site. L'adresse d'un site disposant d'un certificat commence par https:// et la barre d'adresse du navigateur affiche une icône de cadenas.
Le certificat est un petit fichier de données installé sur le serveur. Il contient le nom de domaine du site, des informations sur l'autorité qui l'a délivré, les dates de validité et une clé publique utilisée pour le chiffrement. Les autorités émettrices vérifient que le domaine appartient bien au demandeur et confirment le certificat par leur signature. Les navigateurs savent à l'avance à quelles autorités faire confiance ; un navigateur qui voit un certificat approuvé considère donc que le site n'est pas factice.
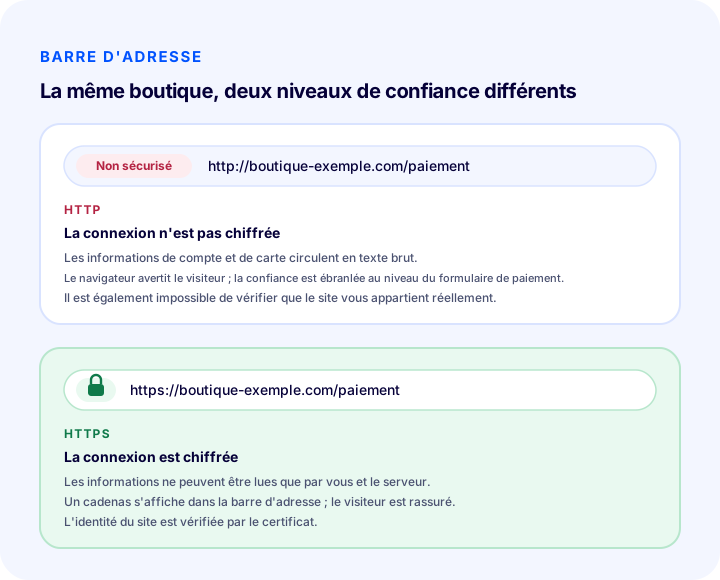
L'illustration résume la différence que voient les visiteurs. Dans l'adresse du haut, la connexion n'est pas chiffrée et le navigateur le signale ; l'adresse du bas affiche une icône de cadenas et les informations sont transportées de manière chiffrée. Même si le visiteur ne connaît pas le mot « SSL », il perçoit cette différence au premier coup d'œil et décide en conséquence.
Quelle est la différence entre SSL, TLS et HTTPS ?
SSL (Secure Sockets Layer) est le nom du premier protocole développé pour les connexions sécurisées ; TLS (Transport Layer Security) est son successeur plus sûr, utilisé aujourd'hui ; HTTPS est le format d'adresse web qui fonctionne sur cette connexion chiffrée. Le secteur continue de dire « SSL » par habitude, mais la technologie réellement utilisée aujourd'hui est TLS.
| Concept | Signification | Que signifie-t-il ? |
|---|---|---|
| SSL | Secure Sockets Layer | Le premier protocole de connexion sécurisée ; son nom survit dans « certificat SSL » |
| TLS | Transport Layer Security | Le protocole actuel qui a remplacé SSL ; c'est lui qui assure réellement le chiffrement |
| HTTPS | HyperText Transfer Protocol Secure | Le format d'adresse dans lequel les pages web sont transportées chiffrées avec TLS |
| HTTP | HyperText Transfer Protocol | L'ancien format d'adresse qui fonctionne en texte brut, sans chiffrement |
En pratique, « obtenir un certificat SSL », « obtenir un certificat TLS » et « passer le site en HTTPS » sont des noms différents pour la même tâche. Ce que vous cherchez, c'est un certificat valide installé pour votre nom de domaine et un site qui s'ouvre avec https://.
À quoi sert un certificat SSL ?
Un certificat SSL remplit trois fonctions : il chiffre la connexion, vérifie l'identité du site et garantit que les données transportées n'ont pas été modifiées en chemin. Ce sont les trois piliers d'un site sécurisé.
1. Chiffrement
Le chiffrement consiste à rendre illisibles en chemin les informations envoyées par le visiteur. Nom, e-mail, adresse, mot de passe et données de carte sont chiffrés lorsqu'ils circulent sur le réseau ; même si quelqu'un les intercepte, il ne peut rien lire d'exploitable. Sur une connexion non chiffrée, les mêmes informations sont transportées en texte brut.
2. Authentification
L'authentification consiste à prouver que le site auquel le visiteur se connecte est bien celui qu'il prétend être. Le certificat est lié au nom de domaine et signé par une autorité reconnue ; un faux site ne peut pas obtenir de certificat valide pour le même domaine. Cela aide les clients à distinguer votre vraie boutique d'une page contrefaite.
3. Intégrité
L'intégrité consiste à garantir que les données envoyées n'ont pas été modifiées en chemin. Sur une connexion chiffrée, un tiers placé entre les deux ne peut ni insérer de publicités ou de code malveillant dans la page, ni modifier les informations du formulaire de commande ; en cas de modification, la connexion est rompue et le navigateur le détecte.
| Fonction | Question à laquelle il répond | Ce que cela signifie en e-commerce |
|---|---|---|
| Chiffrement | Qui peut lire les informations en chemin ? | Les informations de compte, d'adresse et de carte sont protégées |
| Vérification d'identité | Le site auquel je me connecte est-il authentique ? | Les clients ne le confondent pas avec une boutique contrefaite |
| Intégrité | Les données ont-elles été modifiées en chemin ? | Les informations de commande et de paiement arrivent intactes |
Comment fonctionne un certificat SSL ?
Un certificat SSL fonctionne en lançant la communication chiffrée après un court processus de vérification et d'accord sur les clés entre le navigateur et le serveur, appelé « handshake » (poignée de main). Le processus est invisible et se déroule en une fraction de seconde.
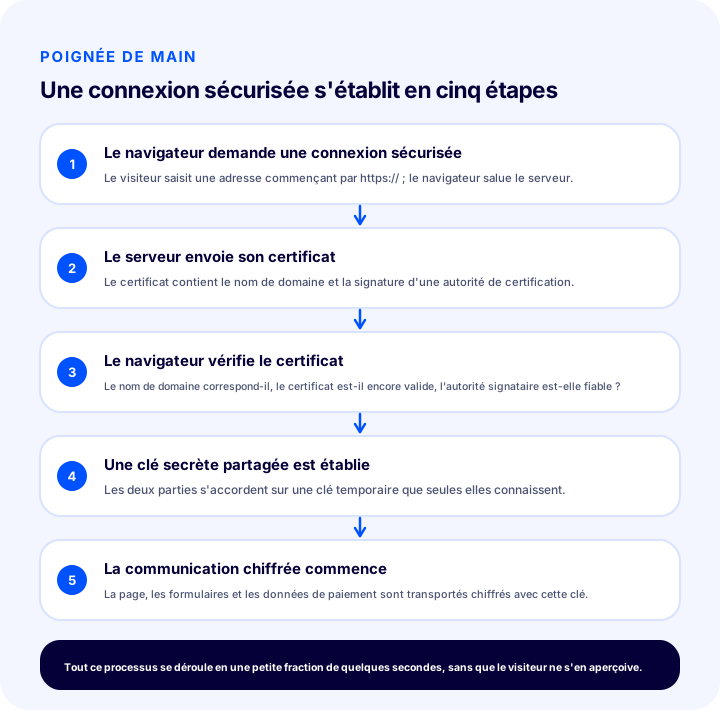
Imaginez le déroulement avec un exemple. Le visiteur ouvre l'adresse de la boutique avec https://. Le navigateur dit au serveur « je souhaite communiquer de façon sécurisée ». En réponse, le serveur envoie son certificat. Le navigateur vérifie le certificat sous trois angles : le nom de domaine du certificat correspond-il à l'adresse saisie, la période de validité est-elle toujours en cours, et l'autorité qui l'a signé est-elle connue et approuvée par le navigateur ? Si la vérification réussit, les deux parties s'accordent sur une clé commune temporaire que seules elles connaissent. À partir de là, le contenu des pages, les formulaires et les informations de paiement sont envoyés chiffrés avec cette clé.
| Étape | Qui l’effectue ? | Que se passe-t-il ? |
|---|---|---|
| 1 | Navigateur | Demande une connexion sécurisée |
| 2 | Serveur | Envoie son certificat |
| 3 | Navigateur | Vérifie le nom de domaine, la durée de validité et la signature |
| 4 | Les deux parties | Établissent une clé secrète commune |
| 5 | Les deux parties | La communication chiffrée commence |
Si l'une des étapes de la vérification échoue, le navigateur avertit le visiteur ou n'ouvre pas la page du tout. Un certificat expiré, délivré pour un autre domaine ou signé par une autorité non fiable provoque pour cette raison un avertissement du navigateur. Entre cet avertissement et le visiteur, il y a généralement un petit bouton du type « continuer quand même » ; mais un client sur le point de payer n'appuiera pas dessus.
Pourquoi un certificat SSL est-il indispensable pour un site e-commerce ?
Un certificat SSL est indispensable pour un site e-commerce, car chaque page où vous collectez les informations personnelles et de paiement des visiteurs nécessite une connexion chiffrée. Une boutique sans certificat perd à la fois la confiance des clients et sa visibilité dans les recherches.
- Protection des informations de carte et de paiement. Si les informations saisies sur la page de paiement sont transportées sans connexion chiffrée, elles peuvent être lues en chemin. Les infrastructures de paiement attendent également une connexion sécurisée.
- Sécurité du compte et du mot de passe. Les formulaires de connexion et d'inscription transportent nom, e-mail, téléphone et mot de passe. Tout cela nécessite une connexion chiffrée.
- Confiance des visiteurs. L'icône de cadenas montre aux visiteurs que la boutique est prise au sérieux. Un visiteur qui voit un avertissement abandonne son panier ; la perte se répercute directement sur les ventes.
- Visibilité dans les moteurs de recherche. Les moteurs de recherche privilégient les sites sécurisés ; HTTPS est l'un des signaux de classement. Si l'un de deux sites au contenu identique dispose d'un certificat, l'avantage de visibilité lui revient.
- Éviter les avertissements du navigateur. Les navigateurs actuels marquent les pages non chiffrées comme « non sécurisées » ; sur les pages contenant des formulaires, ce marquage est plus visible.
- Attentes légales et réglementaires. L'obligation de protéger les données personnelles exige que les données soient aussi protégées pendant leur transport ; la connexion chiffrée est le fondement de cette mesure.
En bref, le certificat n'est pas en e-commerce un « module complémentaire » mais la première couche de l'infrastructure. Aussi solides que soient les autres mesures de sécurité d'une boutique, la première chose que voit un visiteur est la barre d'adresse.
Nous vous recommandons de lireComment assurer la cybersécurité en e-commerce ?Que montrent les navigateurs sur les sites sans SSL ?
Sur un site sans certificat ou avec un certificat problématique, les navigateurs affichent un avertissement « Non sécurisé » dans la barre d'adresse ; en cas d'erreur grave de certificat, ils affichent une page d'avertissement en plein écran avant d'ouvrir la page. Le libellé et l'apparence de l'avertissement varient selon le navigateur, mais le sens est le même : cette connexion n'est pas fiable.
| Situation | Ce que voit le visiteur | Effet sur les ventes |
|---|---|---|
| Pas de certificat (http) | Avertissement « Non sécurisé » dans la barre d'adresse | Les abandons augmentent sur la page de paiement |
| Certificat valide (https) | Icône de cadenas, aucun avertissement | Confiance totale, la page s'ouvre normalement |
| Le certificat a expiré | Page plein écran « connexion non sécurisée » | Les visiteurs ont du mal à accéder au site |
| Le certificat appartient à un autre nom de domaine | Avertissement de non-concordance du nom de domaine | Les visiteurs peuvent croire que le site est factice |
| Contenu mixte présent | Cadenas absent ou affiché avec un avertissement | La confiance est entamée, certains éléments peuvent ne pas se charger |
Les deux dernières lignes du tableau montrent deux causes fréquentes de la plainte « j'ai un certificat mais un avertissement apparaît ». Avoir un certificat ne suffit pas ; il doit correspondre au bon nom de domaine, avoir des dates valides et fonctionner correctement sur toutes les pages.
Quels sont les types de certificats SSL ?
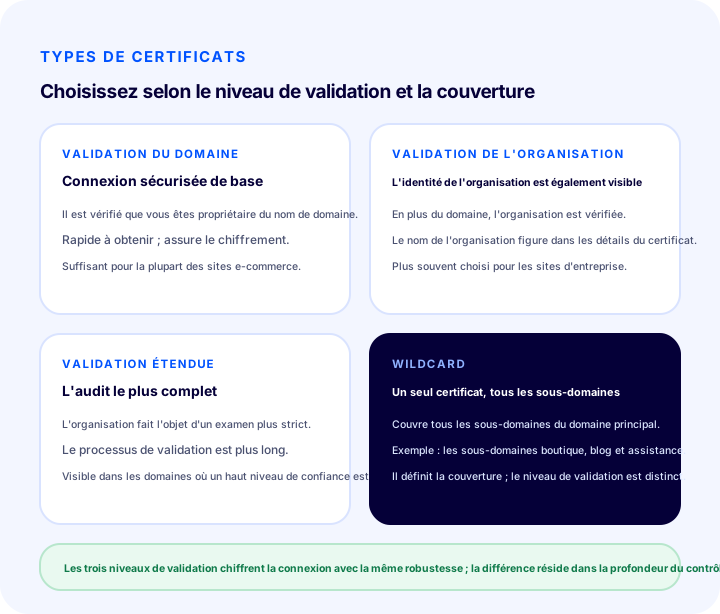
Les certificats SSL se divisent en trois types selon le niveau de validation : à validation de domaine, à validation d'organisation et à validation étendue. Sur un autre axe, il existe des certificats simples, multi-domaines et wildcard selon le nombre de noms de domaine couverts.
| Type | Que vérifie-t-il ? | À qui convient-il ? |
|---|---|---|
| À validation de domaine | Que le domaine appartient au demandeur | La plupart des sites e-commerce, blogs et sites vitrines d'entreprise |
| À validation d'organisation | L'existence réelle de l'organisation, en plus du domaine | Les entreprises qui souhaitent que leur identité apparaisse dans le certificat |
| À validation étendue | La vérification de l'organisation selon l'examen le plus strict | Domaines financiers et institutionnels où une très grande confiance est attendue |
| Wildcard | Couvre le domaine principal et tous les sous-domaines | Sites utilisant plusieurs sous-domaines |
Certificat à validation de domaine
Un certificat à validation de domaine vérifie uniquement que le domaine est sous le contrôle du demandeur. Il chiffre la connexion à pleine puissance et affiche l'icône de cadenas. La validation est rapide et suffit pour la plupart des boutiques.
Certificat à validation d'organisation
Un certificat à validation d'organisation vérifie, en plus du domaine, que le demandeur est une organisation réelle et enregistrée. Le nom de l'organisation figure dans les détails du certificat. Lorsqu'un visiteur examine le certificat, il peut voir l'entreprise derrière le site.
Certificat à validation étendue
Le certificat à validation étendue est le type de certificat qui fait l'objet de la vérification la plus approfondie de l'organisation. Le processus de validation est plus long et demande davantage de documents. Il est privilégié dans les domaines où l'on attend un niveau de confiance très élevé.
Qu'est-ce qu'un certificat wildcard ?
Un certificat wildcard est un type de couverture qui protège tous les sous-domaines d'un domaine principal avec un seul certificat. Par exemple, au lieu d'obtenir un certificat distinct pour chacun des sous-domaines boutique, blog et assistance, on utilise un seul certificat qui les couvre tous. Le wildcard décrit l'étendue de la couverture ; le niveau de validation est un sujet distinct, et un certificat wildcard peut aussi être à validation de domaine ou d'organisation.
Quel type de certificat choisir ?
Pour la plupart des sites e-commerce, un certificat à validation de domaine suffit ; si vous souhaitez que l'identité de l'organisation apparaisse dans le certificat, on choisit la validation d'organisation, et si vous avez de nombreux sous-domaines, on envisage un certificat wildcard. La décision repose sur ces trois questions :
- Combien de domaines et de sous-domaines allez-vous protéger ? Si vous n'avez qu'un domaine principal, un certificat simple suffit ; avec plusieurs sous-domaines comme boutique, blog et assistance, un wildcard est plus pratique.
- Le nom de votre organisation doit-il apparaître dans le certificat ? Si c'est important, choisissez la validation d'organisation ou la validation étendue.
- Qui installera et renouvellera le certificat ? Si votre infrastructure configure et gère le certificat à votre place, vous n'avez pas à vous en occuper. Si vous êtes sur votre propre serveur, c'est à vous de suivre le calendrier de renouvellement.
La troisième question est souvent celle à laquelle on réfléchit le moins, et celle qui cause le plus de problèmes. La section ci-dessous traite de ce sujet.
Que se passe-t-il si un certificat SSL expire ?
Si un certificat SSL expire, les navigateurs ne considèrent plus le site comme sûr et affichent aux visiteurs un avertissement plein écran ; la boutique est de fait fermée aux clients. Les certificats ne sont pas valables indéfiniment : ils sont délivrés pour une durée déterminée et doivent être renouvelés avant son terme.
À l'expiration, le chiffrement n'est pas techniquement rompu, mais la vérification d'identité devient invalide. Le navigateur ne pouvant pas prouver que le certificat est toujours valide, il considère la connexion comme non sécurisée. Le visiteur voit un avertissement plein écran et doit franchir une étape supplémentaire pour accéder au site, ce que la plupart des clients ne font pas.
- Perte de visiteurs : les visiteurs qui voient la page d'avertissement font le plus souvent demi-tour.
- Perte de ventes : si le jour d'expiration coïncide avec une campagne ou une période d'affluence, la perte s'aggrave.
- Visibilité dans la recherche : si les robots des moteurs de recherche rencontrent un avertissement en accédant au site, l'exploration et le classement peuvent en pâtir.
- Perte de confiance : un client qui a vu l'avertissement une fois hésite à revenir sur la boutique.
Qu'est-ce que le contenu mixte (mixed content) ?
Le contenu mixte survient lorsque, dans une page ouverte en https, certaines images, certains scripts ou feuilles de style sont encore appelés depuis une adresse http. Même si la page semble chiffrée, ces éléments arrivent sans chiffrement : la chaîne de sécurité est donc rompue.
C'est précisément pourquoi des sites dotés d'un certificat affichent parfois un « cadenas manquant ». Lors du passage d'un site en HTTPS, la page elle-même migre vers la nouvelle adresse, mais les liens d'images ou de scripts commençant par http:// inscrits dans d'anciens contenus restent en place. Le navigateur les bloque ou affiche un avertissement ; une image bloquée apparaît cassée, tandis qu'un script bloqué peut perturber le paiement ou le panier.
| Où le contenu mixte apparaît-il ? | Symptôme | Solution |
|---|---|---|
| Images dans d'anciennes descriptions de produits et articles de blog | Image cassée ou cadenas manquant | Mettez à jour les adresses d'images en https |
| Scripts appelés depuis l'extérieur | Le panier ou le formulaire ne fonctionne pas | Utilisez l'adresse https du script |
| Feuilles de style et polices | La mise en page est cassée | Appelez toutes les ressources en https |
| Vidéos et cartes intégrées | La zone apparaît vide | Renouvelez le code d'intégration en https |
| Liens internes | Redirection inutile, ralentissement | Mettez les liens directement en https |
Le moyen le plus simple de repérer le contenu mixte est d'ouvrir le site dans le navigateur et de consulter la console des outils de développement ; chaque ressource bloquée y est listée. Les adresses problématiques sont ensuite remplacées une à une par du https.
À lire aussiPourquoi la vitesse du site est-elle importante en e-commerce ?Que faut-il faire lors du passage de HTTP à HTTPS ?
Le passage de HTTP à HTTPS ne s'arrête pas à l'installation du certificat : il faut rediriger les anciennes adresses, mettre à jour les balises canonical, le plan du site et les liens internes, et nettoyer le contenu mixte. Si ces étapes sont négligées, le moteur de recherche voit la même page sous deux adresses et le classement se disperse.
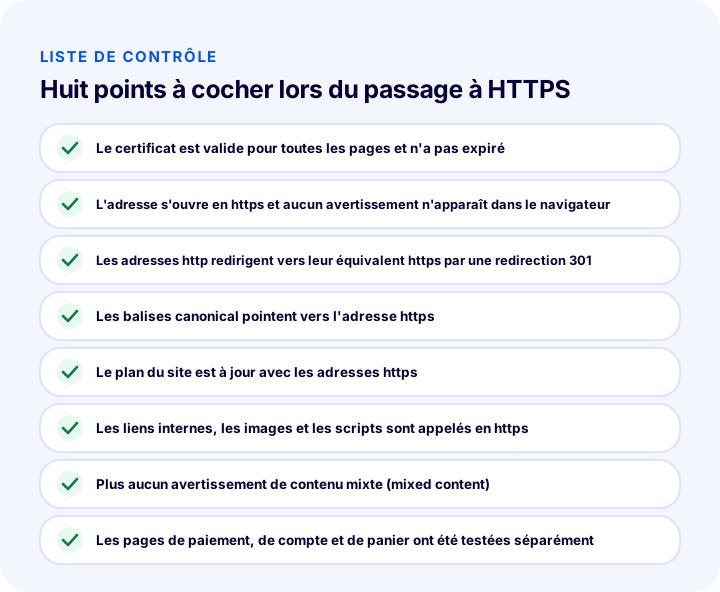
Les huit points de l'illustration sont expliqués ci-dessous, dans l'ordre.
1. Vérifiez que le certificat est valide
Le certificat doit correspondre à votre domaine et à vos sous-domaines, ne pas être expiré et fonctionner sans problème sur toutes les pages. Vérifiez la version « www » en plus du domaine principal.
2. Contrôlez que l'adresse s'ouvre en https
Ouvrez la page d'accueil ainsi que les pages de catégorie, de produit et de paiement avec https:// ; aucun avertissement ne doit apparaître dans le navigateur. Si une page affiche un avertissement, recherchez une éventuelle présence de contenu mixte.
3. Redirigez les adresses http avec une 301
L'ancienne adresse http:// doit être redirigée de façon permanente (301) vers son équivalent https:// pour la même page. Ainsi, visiteurs comme moteur de recherche vont vers l'adresse sécurisée, et la valeur de l'ancienne adresse est transférée à la nouvelle.
4. Mettez à jour les balises canonical
La balise canonical de chaque page doit indiquer l'adresse https. Si elle pointe vers l'ancienne adresse http, le moteur de recherche ne sait plus quelle version est la principale.
5. Mettez à jour le plan du site
Toutes les adresses du plan du site doivent être en https. Laisser d'anciennes adresses dans le plan fait explorer par le moteur de recherche des adresses redirigées.
6. Mettez à jour les liens internes, les images et les scripts
Appelez directement en https les liens et ressources du menu, du pied de page, des descriptions de produits et des articles de blog. S'en remettre à la redirection et laisser l'ancienne adresse crée une lenteur inutile.
7. Nettoyez le contenu mixte
À l'aide du tableau de la section sur le contenu mixte, repérez et remplacez les appels http restants. Continuez à vérifier jusqu'à ce qu'aucune ressource bloquée ne subsiste dans la console.
8. Testez séparément les pages de paiement, de compte et de panier
Les pages les plus critiques doivent être testées comme le ferait un vrai client : créer un compte, ajouter un produit au panier, aller jusqu'à l'étape de paiement. Ce sont ces parcours qui se cassent le plus souvent après la migration.
| Ordre | Point à vérifier | Que se passe-t-il si on l'oublie ? |
|---|---|---|
| 1 | Certificat valide et non expiré | Avertissement du navigateur, perte de visiteurs |
| 2 | L'adresse s'ouvre en https | L'avertissement « non sécurisé » persiste |
| 3 | Les adresses http sont redirigées par une 301 | La même page reste accessible sous deux adresses |
| 4 | Les balises canonical sont en https | Le moteur de recherche confond la version principale |
| 5 | Le plan du site est en https | Les anciennes adresses continuent d'être explorées |
| 6 | Les liens internes et les ressources sont en https | Redirection inutile et lenteur |
| 7 | Le contenu mixte est nettoyé | Cadenas manquant, certains éléments ne se chargent pas |
| 8 | Paiement, compte et panier testés | Le parcours de vente se casse sans qu'on le remarque |
Un certificat SSL rend-il un site entièrement sécurisé ?
Non, un certificat SSL protège uniquement les informations en transit ; cela ne signifie pas que le site lui-même est sûr. Le certificat chiffre la connexion, mais ne supprime ni une faille du serveur, ni un mot de passe faible, ni un logiciel malveillant.
Cette distinction est importante, car l'idée « il y a un cadenas, donc tout va bien » est très répandue. Un certificat est nécessaire pour une boutique sûre, mais pas suffisant. Mots de passe robustes, limites de droits, sauvegardes régulières, logiciels à jour et contrôle des bots et des faux comptes sont les autres couches à considérer avec le certificat. Le certificat protège le visiteur en chemin ; ce sont d'autres mesures qui assurent la sécurité à l'intérieur de la boutique.
| Que résout un certificat ? | Que ne résout pas un certificat ? |
|---|---|
| Chiffrement de la connexion | Mots de passe faibles ou volés |
| Vérification de l'identité du site | Failles logicielles sur le serveur |
| Empêcher la modification des données en transit | Faux comptes et trafic de bots |
| Suppression de l'avertissement « non sécurisé » du navigateur | Absence de sauvegardes |
Quelles sont les erreurs courantes avec les certificats SSL ?
La plupart des problèmes SSL ne viennent pas du certificat lui-même, mais de détails survenant après l'installation. Les plus fréquents sont listés ci-dessous, et tous peuvent être évités à l'avance.
- Oublier le renouvellement. Un certificat expiré ferme la boutique aux visiteurs du jour au lendemain. La date de renouvellement doit figurer dans l'agenda, ou l'infrastructure doit s'en charger automatiquement.
- Négliger la version « www ». Si le certificat ne couvre qu'une version de l'adresse, un avertissement apparaît sur l'autre. Assurez-vous que les deux versions sont couvertes.
- Ne pas configurer la redirection. Si l'ancienne adresse http n'est pas redirigée vers https, la même page vit sous deux adresses et le moteur de recherche répartit sa valeur.
- Ne pas mettre à jour les balises canonical et le plan du site. La page est peut-être passée en https, mais les balises et le plan peuvent encore pointer vers l'ancienne adresse.
- Ne pas remarquer le contenu mixte. Alors que la page d'accueil semble propre, une image dans une ancienne description de produit peut casser le cadenas. Testez plusieurs types de pages différents.
- Ne protéger que la page de paiement. Le certificat doit couvrir tout le site ; les formulaires de compte, de panier et de recherche transportent aussi des informations.
- Obtenir un certificat pour le mauvais domaine. Un certificat obtenu pour un sous-domaine mal orthographié ou différent déclenche un avertissement de non-concordance du nom de domaine.
- Ignorer l'avertissement en disant « ça marche quand même ». Sur votre propre appareil, vous pouvez peut-être poursuivre vers le site ; un client ne prendra pas la même décision.
Le remède commun à ces erreurs est l'habitude d'un contrôle régulier : examinez, à intervalles réguliers et avec l'œil d'un visiteur, la date du certificat, les versions de l'adresse, la redirection et quelques types de pages différents.
Comment savoir si le certificat SSL fonctionne correctement ?
Pour savoir qu'un certificat SSL fonctionne correctement, il suffit d'ouvrir le site en https et de vérifier que l'icône de cadenas apparaît dans la barre d'adresse sans avertissement, que votre domaine et la date de validité sont corrects dans les détails du certificat, et que l'adresse http redirige vers https.
- Ouvrez l'adresse en https. Aucun avertissement ne doit apparaître et l'icône de cadenas doit être visible.
- Cliquez sur l'icône de cadenas. Vérifiez que la connexion est sécurisée et que le certificat a été délivré pour votre domaine.
- Regardez la date de validité. Notez si la date d'expiration approche.
- Essayez l'adresse http. Saisissez l'adresse avec
http://; vous devez être redirigé automatiquement vers la version https. - Essayez les versions avec et sans www. Les deux doivent s'ouvrir sans avertissement.
- Parcourez différents types de pages. Le cadenas ne doit pas disparaître sur les pages de produit, de catégorie, de blog, de panier et de paiement.
- Essayez sur un autre appareil et un autre réseau. Ouvrez aussi le site depuis un téléphone en connexion mobile et constatez le même résultat.
Si vous venez de créer vos enregistrements de domaine, effectuez ces contrôles après avoir attendu la propagation du changement DNS ; il est normal que certains visiteurs atteignent encore l'ancien serveur tant qu'elle n'est pas terminée. Vous trouverez comment gérer les enregistrements de domaine dans le guide Qu'est-ce que le DNS.
Domaine et SSL avec Faprika
Dans l'infrastructure e-commerce de Faprika, vous connectez votre propre nom de domaine à votre boutique et le certificat SSL est configuré automatiquement. Vous n'avez donc pas à mener de processus technique distinct pour la demande, l'installation et le renouvellement du certificat.
La comparaison des fonctionnalités des offres comprend une ligne « Certificat de sécurité SSL » ; pour voir sa couverture selon l'offre, consultez la page offres e-commerce Pour choisir un nom de domaine, le guide comment choisir un nom de domaine et, pour la redirection des anciennes adresses après la connexion, le guide Redirection 301 vous sera utile. Le certificat ne protège que les informations en transit ; pour les autres couches de sécurité de la boutique, e-ticaret sitesi güvenlik sistemleri en complément.
Questions fréquentes
Qu'est-ce qu'un certificat SSL ?
Un certificat SSL est un document numérique qui vérifie l'identité d'un site web et chiffre la connexion entre le visiteur et le site. L'adresse d'un site disposant d'un certificat commence par https et le navigateur affiche une icône de cadenas.
SSL et HTTPS, est-ce la même chose ?
Non, mais les deux sont liés. SSL (aujourd'hui en pratique TLS) est le protocole de chiffrement, et le certificat est utilisé pour ce protocole ; HTTPS est le format d'adresse web qui fonctionne sur cette connexion chiffrée. Une fois le certificat installé, le site s'ouvre en https.
Un certificat SSL est-il obligatoire sur un site e-commerce ?
Dans la pratique, oui. Tout site e-commerce qui collecte des informations de compte, d'adresse et de paiement exige une connexion chiffrée ; sur un site sans certificat, le navigateur affiche un avertissement « non sécurisé », les visiteurs abandonnent leur panier et les moteurs de recherche privilégient les sites sécurisés.
Quel type de certificat SSL dois-je choisir ?
Pour la plupart des sites e-commerce, un certificat à validation de domaine suffit. Si vous souhaitez que le nom de l'organisation apparaisse dans le certificat, on envisage une validation d'organisation ou étendue, et avec de nombreux sous-domaines, un certificat wildcard. Les trois niveaux de validation chiffrent la connexion avec la même force.
Que se passe-t-il si un certificat SSL expire ?
Les navigateurs ne considèrent plus le site comme sûr et affichent aux visiteurs un avertissement en plein écran ; la boutique est de fait fermée aux clients. C'est pourquoi le certificat doit être renouvelé avant son expiration, ou son renouvellement doit être assuré automatiquement par l'infrastructure.
À quoi dois-je faire attention en passant de HTTP à HTTPS ?
Vérifiez que le certificat est correctement installé, redirigez les adresses http vers leurs équivalents https par une redirection 301, mettez à jour les balises canonical et le plan du site avec les adresses https, passez les liens internes et les ressources en https et nettoyez le contenu mixte. Enfin, testez les parcours de paiement, de compte et de panier comme un vrai client.


