Contenido 14 secciones
- ¿Qué es el acceso con cuenta social?
- ¿Qué métodos de acceso existen y dónde se sitúa el acceso social?
- ¿Qué es la fricción en el acceso de miembros y por qué afecta a las ventas?
- ¿Cómo calcular el valor de reducir la fricción del registro?
- ¿Cómo funciona técnicamente el acceso con cuenta social?
- ¿Cómo se gestionan la seguridad y los permisos en el acceso con cuenta social?
- Acceso con cuenta social y KVKK: ¿qué preguntas hay que tener respondidas?
- ¿Cómo configurar el acceso con cuenta social en Faprika?
- ¿Qué preparar antes de activar el acceso con cuenta social?
- ¿Cuáles son los errores más comunes del acceso con cuenta social?
- ¿Cómo se mide el efecto del acceso con cuenta social?
- ¿Es adecuado el acceso con cuenta social para todas las tiendas?
- Acceso con cuenta social con Faprika
- Preguntas frecuentes
Un cliente ha llenado su carrito, ha pasado al pago y se encuentra con un formulario de registro: nombre, apellido, correo electrónico, teléfono, contraseña, repetir contraseña. En ese momento muchas personas dejan el teléfono. Tienen intención de compra, pero no ganas de llenar el formulario. Además, aunque se registre, la semana siguiente olvida su contraseña, pulsa el enlace «he olvidado mi contraseña», espera el correo que llega y muchas veces vuelve a abandonar.
En esta guía abordamos el acceso con cuenta social de principio a fin: qué es, cómo reduce la fricción de registro y acceso, qué cuidar en seguridad y permisos, qué preguntas sobre la KVKK hay que tener respondidas, qué pasos incluye la configuración en el panel de Faprika, los errores frecuentes y la medición. También incluye una calculadora que estima los registros y los ingresos adicionales según el número de visitantes que completan el formulario de registro, y una lista de verificación para probar su preparación. La opción de eliminar por completo la obligación de registro la explica el artículo Compra sin registro; aquí nos centramos en mantener el registro y facilitar el acceso.
¿Qué es el acceso con cuenta social?
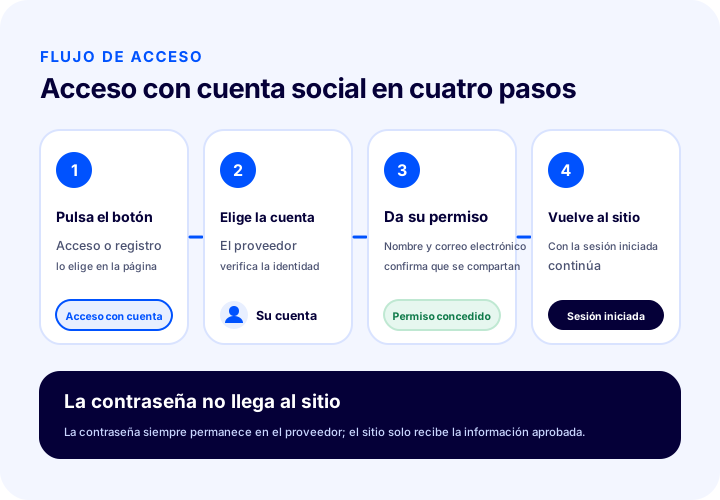
El acceso con cuenta social consiste en que el visitante se registre o inicie sesión con un clic en el sitio de comercio electrónico, en lugar de crear un nombre de usuario y una contraseña aparte, con una cuenta que ya tiene (la de un proveedor de cuentas sociales, como una cuenta de buscador). El proveedor verifica quién es la persona y esta autoriza que se comparta con el sitio información como su nombre y su dirección de correo electrónico.
Desde el punto de vista del usuario, todo es muy breve: toca el botón en la página de acceso, elige su cuenta, confirma la pantalla de permisos y vuelve al sitio. Desde el punto de vista del sitio hay una cadena de confianza de dos partes: el sitio pregunta al proveedor «¿quién es esta persona?» y el proveedor responde con el consentimiento de la persona. La contraseña no llega al sitio; siempre permanece en el proveedor.
Este método no elimina el registro; la cuenta de miembro permanece en el sitio y en ella se acumulan pedidos, direcciones y favoritos. Lo que cambia es cómo se abre la cuenta y cómo se hace el acceso posterior. Por eso el acceso con cuenta social también afecta a la gestión de la «lista de miembros»; cómo gestionar a sus miembros lo encuentra en el artículo ¿Cómo se gestiona la lista de miembros?.
¿Qué métodos de acceso existen y dónde se sitúa el acceso social?
En el comercio electrónico hay cuatro métodos básicos de acceso: correo electrónico y contraseña, acceso con cuenta social, código o enlace de un solo uso y compra sin registro (como invitado). Ninguno sirve por sí solo para todos; lo más sano es ofrecer opciones según el hábito de cada cliente.
| Método | Ventaja para el cliente | Aspecto a tener en cuenta |
|---|---|---|
| Correo electrónico y contraseña | Todos lo conocen, no depende de un proveedor | Se olvida la contraseña, el formulario es largo, hay riesgo de contraseñas débiles |
| Inicio de sesión con una cuenta social | Un toque, sin contraseña, sin formulario | Pérdida de acceso a la cuenta del proveedor, pantalla de permisos, puede que no se comparta el correo electrónico |
| Código o enlace de un solo uso | Sin contraseña, independiente del proveedor | El retraso del correo electrónico o del mensaje interrumpe el flujo |
| Compra sin registro | Sin cuenta, el primer pedido más rápido | No se acumulan historial del cliente ni datos de fidelización |
El acceso con cuenta social se añade junto al correo electrónico y la contraseña, no en su lugar. El cliente que quiere registrarse con contraseña debe encontrar ese camino, y quien prefiere la vía rápida debe poder tocar el botón. Ofrecer un único método hace perder al cliente al que ese método no le gusta.
¿Qué es la fricción en el acceso de miembros y por qué afecta a las ventas?
La fricción en el acceso de miembros es todo esfuerzo adicional que el cliente dedica al acceder o registrarse: un campo que llenar, una contraseña que recordar, un correo electrónico de verificación que esperar, un texto largo que escribir en el móvil. Cada esfuerzo adicional aumenta un poco más la probabilidad de que alguien listo para pedir abandone.
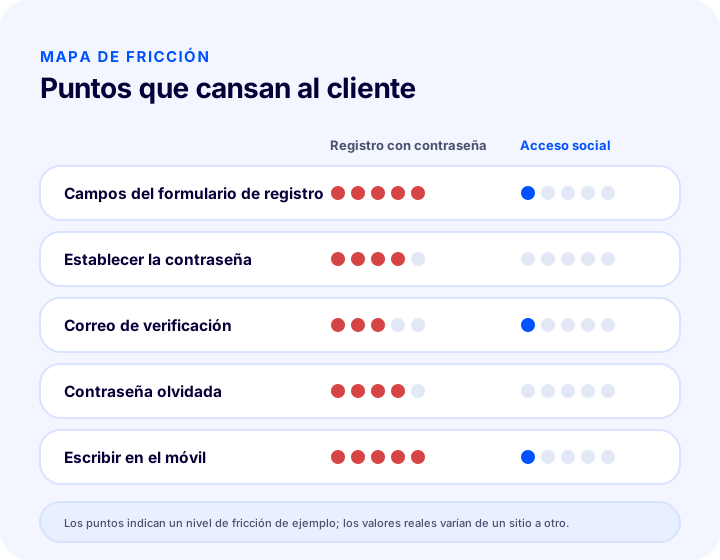
La fricción no está en un solo lugar, sino que se acumula en distintos puntos del recorrido del cliente. Algunos puntos detienen al visitante nuevo y otros al cliente que vuelve:
Formulario de registro largo
Cada campo adicional genera la pregunta «¿para qué piden este dato?». La información que no es realmente necesaria para el pedido no debe solicitarse al registrarse; la dirección puede pedirse en el paso de pago y la fecha de nacimiento, si acaso, más adelante. Aquí el acceso con cuenta social toma el nombre y el correo electrónico del proveedor y el cliente no escribe ningún campo.
Establecer la contraseña
Las reglas de contraseña son necesarias para la seguridad, pero introducir mayúsculas, números y caracteres especiales en el teclado del móvil es agotador. Cuando una contraseña que incumple las reglas da error, el cliente las va descubriendo una a una. En un flujo sin contraseña este paso no existe.
Esperar el correo electrónico de verificación
Si el correo electrónico tarda en llegar, el cliente sale del sitio y a veces no vuelve nunca. Como el correo electrónico de la cuenta del proveedor ya está verificado, en el acceso social normalmente no se espera una verificación aparte; aun así, en la configuración se comprueba si el proveedor envía la información de correo electrónico verificado.
Olvidar la contraseña
Para el cliente que vuelve, la mayor fricción es recordar la contraseña. Quien compra poco no sabe su contraseña cuando visita el sitio meses después. Por bueno que sea el flujo de restablecimiento, supone un paso y una espera más.
Le recomendamos leerMotivos del abandono del carrito de compras en el comercio electrónico¿Cómo calcular el valor de reducir la fricción del registro?
El valor de reducir la fricción del registro es lo que supone, en registros, pedidos e ingresos, un pequeño aumento en la proporción de visitantes que completan el formulario. La calculadora siguiente multiplica esa cadena con sus propias suposiciones.
Una advertencia importante: cuánto más se completará el formulario con el acceso rápido varía de un sitio a otro; por eso la tasa la define usted y el resultado se basa únicamente en su suposición. Actualice su suposición midiendo la tasa real en producción (sección de medición más abajo).
Al leer el resultado tenga en cuenta dos puntos. El primero: no todos los que se registran hacen un pedido; parte de los registros adicionales es solo por curiosidad, por eso la suposición de la tasa de pedido es el dato que más influye en los ingresos. El segundo: aunque el acceso rápido aumente el número de registros nuevos, el valor duradero surge de que esos registros vuelvan y pidan de nuevo; haga un seguimiento aparte del comportamiento tras el primer pedido.
¿Cómo funciona técnicamente el acceso con cuenta social?
El inicio de sesión con cuenta social se basa en una relación de confianza entre su sitio y el proveedor: usted registra su sitio en el proveedor, este le entrega un ID de cliente y una clave secreta, y usted introduce esos datos en su sitio. Cuando el cliente toca el botón, el sitio lo redirige al proveedor, que verifica su identidad y lo devuelve a la dirección que usted definió previamente.
- Se crea un proyecto en el proveedor: se registra un proyecto o aplicación que represente su sitio y se le asigna un nombre.
- Se prepara la pantalla de permisos: se introducen el nombre de la aplicación que verá el cliente, el correo electrónico de soporte y el correo electrónico de contacto del desarrollador; como tipo de usuario se elige abierto al público general.
- Se generan las credenciales: se elige como tipo de aplicación sitio web, se define la dirección del sitio como origen autorizado y se introduce la dirección de redirección a la que se volverá tras iniciar sesión. Como resultado se generan un ID de cliente y una clave secreta.
- Las claves se introducen en el panel de la tienda: el ID de cliente y la clave secreta se pegan en los campos correspondientes del panel, se activa el proveedor y se guarda.
- El cliente ve el botón: el botón de inicio de sesión social aparece en las pantallas de registro e inicio de sesión; el cliente elige su cuenta en el proveedor y vuelve al sitio.
El equivalente de estos pasos en el panel de Faprika está en la sección siguiente. Lo fundamental aquí es proteger la clave secreta como si fuera una contraseña: no se comparte fuera del equipo ni se incluye en capturas de pantalla o documentos públicos.
Okumanızı öneririzE-Ticaret İçin UX Neden Önemlidir?¿Cómo se gestionan la seguridad y los permisos en el inicio de sesión social?
Cuando está bien configurado, el inicio de sesión con cuenta social traslada al proveedor la carga de la seguridad de las contraseñas, pero, como todo sistema, tiene sus propios riesgos. En lugar de confiar la seguridad a un único ajuste, conviene pensarla en cuatro capas.
1. La contraseña no está en su sitio, el riesgo disminuye
Como la contraseña nunca llega al sitio, tampoco existe una lista de contraseñas que robar en caso de filtración de datos. Esa es la ventaja de seguridad más concreta del inicio de sesión social. Sin embargo, correo electrónico no hay que olvidar que las reglas habituales (contraseña segura, verificación en dos pasos) siguen vigentes para los clientes que eligen registrarse con contraseña; explicamos la verificación en dos pasos en el artículo 2FA İki Faktörlü Doğrulama Nasıl Kullanılır? donde lo explicamos.
2. Solicite solo la información que necesita
En la pantalla de permisos se solicita únicamente la información necesaria para el registro: en la mayoría de los casos basta con el nombre y el correo electrónico. Una aplicación que pide más de lo necesario asusta al cliente y aumenta su responsabilidad.
3. Protección contra bots y registros falsos
Un acceso fácil también puede abrir la puerta a registros automáticos. En las páginas de inicio de sesión, registro y contacto debe estar activa una protección invisible contra bots. El detalle de este tema está en el artículo ¿Cómo se bloquea el tráfico de bots?.
4. Una vía de respaldo si se pierde el acceso a la cuenta
Si el cliente pierde el acceso a su cuenta del proveedor, tampoco podrá entrar al sitio. Por eso, en la cuenta debe haber la posibilidad de definir una contraseña con el correo electrónico o de añadir otro método de acceso, y el cliente debe poder ser dirigido al canal de soporte.
| Riesgo | ¿Cómo surge? | Medida |
|---|---|---|
| Filtración de la clave secreta | Captura de pantalla, documento o envío a una persona no autorizada | Solo la guarda una persona autorizada y se renueva ante cualquier sospecha |
| Dirección de redirección incorrecta | Dirección de retorno tras el inicio de sesión mal definida | Prueba de extremo a extremo con una cuenta de prueba tras la configuración |
| Dos cuentas para la misma persona | Se registra primero con correo electrónico y después con una cuenta social | Conozca y pruebe la regla de coincidencia por el mismo correo electrónico |
| Registros falsos automáticos | Bots que rastrean la página de inicio de sesión y registro | Protección contra bots y revisión periódica de miembros |
| Pérdida de acceso al proveedor | El cliente pierde su cuenta | Vía de acceso alternativa y canal de soporte |
Inicio de sesión social y KVKK: ¿qué preguntas conviene preparar?
El inicio de sesión social implica que datos personales pasan del proveedor a su sitio; por eso el proceso de información y consentimiento debe tratarse con la misma seriedad que otros métodos de registro. Los textos legales se preparan con asesoramiento de un experto; la lista siguiente solo enumera preguntas para la preparación.
- ¿Qué información se obtiene? Los campos solicitados en la pantalla de permisos deben coincidir con el aviso de privacidad de su sitio.
- ¿Para qué se utiliza? Finalidades como crear la membresía, los pedidos y la comunicación deben indicarse claramente; para los mensajes de marketing se debe obtener un consentimiento aparte.
- ¿Cómo se informa al cliente? Cerca del botón de inicio de sesión debe haber un enlace al aviso de privacidad y al contrato de membresía.
- ¿Qué ocurre si se solicita eliminar la cuenta? Debe estar definido cómo se atenderá la solicitud de eliminación y el equipo debe conocer el proceso.
- ¿Los datos permanecen en el proveedor o en el sitio? El equipo debe saber qué información se conserva en su sitio y cuál solo pasa en el momento de la verificación.
Puede encontrar el marco general y los temas de cookies e información en el artículo Cumplimiento de KVKK en el comercio electrónico. También puede consultar la formación de Faprika sobre el modelo de contrato de membresía.
Le recomendamos leer¿Cómo se garantiza el cumplimiento de KVKK en el comercio electrónico?¿Cómo se configura el inicio de sesión social en Faprika?
En el panel de Faprika, el inicio de sesión social se activa desde la página “Métodos de verificación externos” dentro de “Configuración”. El ID de cliente y la clave secreta de cliente creados en el proveedor se pegan en los campos de esa página, se marca la casilla “Activo” del proveedor y se finaliza con el botón “Guardar” al final de la página.
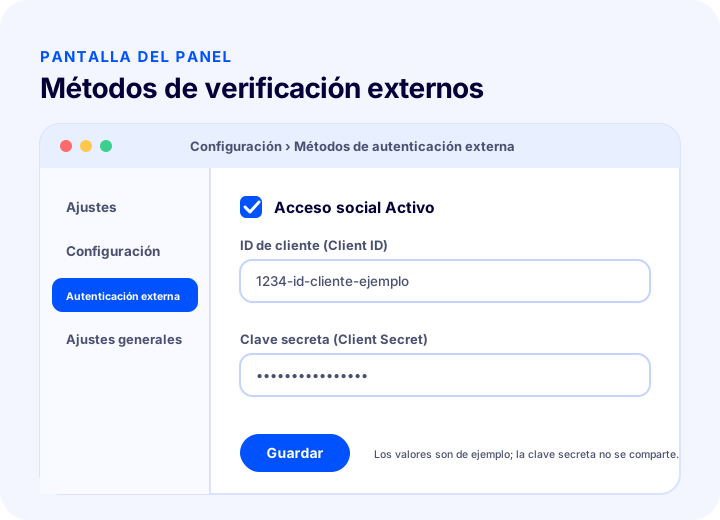
El Centro de ayuda de Faprika explica paso a paso la configuración del inicio de sesión con la cuenta de un buscador: crear un proyecto en el proveedor, configurar la pantalla de permisos, generar las credenciales para una aplicación web, introducir la dirección del sitio y la de redirección, y después trasladar las claves al panel. Al terminar la configuración, el botón de inicio de sesión social aparece en las pantallas de registro e inicio de sesión de los clientes. Para ver capturas de pantalla detalladas, consulte la guía de configuración del inicio de sesión con cuenta de buscador.
Active también la protección contra bots tras la configuración
Un acceso y registro fáciles también pueden aumentar los intentos automáticos. En el panel de Faprika, al final de la página “Configuración, Ajustes, Ajustes generales”, se introducen la clave del sitio y la clave secreta para una protección invisible contra bots basada en puntuación y se selecciona “Activo”. La protección se aplica página por página con las opciones “Mostrar en la página de inicio de sesión”, “Mostrar en la página de registro” y “Mostrar en la página Contáctenos” de esa misma página. Cuando la protección está activa, también aparece un logotipo en la esquina inferior izquierda de la página. Para la configuración, consulte la guía de configuración de la protección contra bots.
Para conocer la situación de la función de inicio de sesión social según el plan, consulte la página de planes de comercio electrónico o póngase en contacto con nuestro equipo para más detalles.
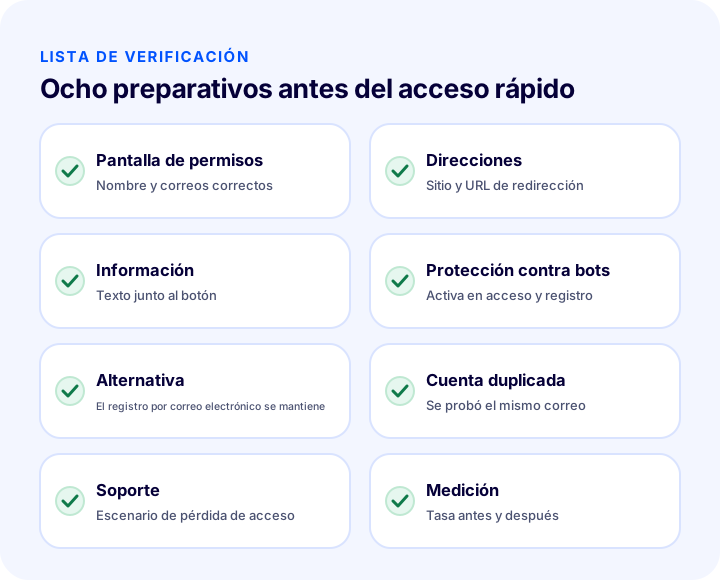
¿Cómo prepararse antes de activar el inicio de sesión social?
La preparación es una breve cadena de preguntas que deben responderse antes de activar el botón. Puede ver su nivel de preparación marcando la siguiente lista de verificación.
| Campo | Comprobación | ¿Hecho? |
|---|---|---|
| Pantalla de permisos | El nombre de la aplicación y el correo electrónico de soporte y contacto son correctos | Sí / No |
| Direcciones | La dirección del sitio y la de redirección están bien definidas | Sí / No |
| Información | El texto y el contrato están cerca del botón | Sí / No |
| Protección contra bots | Activa en las páginas de inicio de sesión, registro y contacto | Sí / No |
| Alternativa | Existe la opción de registrarse con correo electrónico | Sí / No |
| Cuenta duplicada | El mismo correo electrónico se probó con dos métodos | Sí / No |
| Soporte | Se conoce el escenario de pérdida de acceso a la cuenta | Sí / No |
| Medición | Se compararán las tasas antes y después del lanzamiento | Sí / No |
¿Cuáles son los errores más comunes en el inicio de sesión social?
La mayoría de los errores no son técnicos sino de planificación: se coloca el botón, pero no se piensa en la experiencia que hay detrás. Los más habituales son estos:
- Ofrecer un único método: dejar solo el inicio de sesión social y eliminar el registro con correo electrónico excluye al cliente que no usa ese método.
- Poner el botón solo en la página de inicio de sesión: un botón que no aparece en el paso de pago ni en la página de registro desaprovecha el momento en que el cliente está a punto de abandonar.
- Pedir más permisos de los necesarios: solicitar información innecesaria en la pantalla de permisos hace que el cliente se vaya.
- Introducir mal la dirección de redirección: el cliente elige su cuenta en el proveedor, pero vuelve al sitio con una página de error; es uno de los fallos más irritantes.
- No advertir la cuenta duplicada: cuando una misma persona tiene dos cuentas, el historial de pedidos y los datos de fidelización se dividen.
- Omitir la información al cliente: un flujo que no explica de dónde viene el dato ni cómo se usa genera problemas tanto de confianza como de cumplimiento.
- Publicar sin probar: si el primer cliente encuentra el error, muchas veces se va sin siquiera escribir una queja.
- No medir el resultado: decir “funcionó” sin saber cuántas personas usan el botón y si cambió la tasa de finalización es una suposición.
¿Cómo se mide el efecto del inicio de sesión social?
Medir el efecto consiste en anotar la situación antes de activar el botón y compararla con la de después. En lugar de un único “número total de miembros”, se observan los pasos del recorrido.
- Tasa de finalización del formulario de registro: ¿cuántos de quienes empiezan el formulario terminan el registro?
- Distribución por método: ¿cuántos de los nuevos miembros eligen el inicio de sesión social y cuántos el correo electrónico?
- Tasa del primer pedido: ¿en cuántos días hacen su primer pedido los miembros que llegan con inicio de sesión social?
- Pedido repetido: ¿el comportamiento del segundo pedido de los miembros difiere según el método?
- Solicitudes de restablecimiento de contraseña: ¿hay algún cambio en las solicitudes de restablecimiento de contraseña?
- Solicitudes de soporte: ¿aumentan los problemas de acceso y las quejas por cuentas duplicadas?
Para que la comparación sea justa, compare los mismos periodos (días laborables y fines de semana, periodo de campaña y periodo normal). El aumento que genera un botón activado en una semana de campaña puede deberse a la campaña y no al botón. Para adquirir el hábito de seguir estas métricas, CRO ofrece un buen marco.
¿Es adecuado el inicio de sesión social para todas las tiendas?
El inicio de sesión social aporta más valor en las tiendas donde el cliente usa a diario su cuenta del proveedor y se esperan compras repetidas. No encaja igual en todas las tiendas; debe evaluarse según el público objetivo.
- En las tiendas con compras frecuentes (moda, cosmética, alimentación) disminuyen los problemas de contraseña del cliente que vuelve.
- Para las compras grandes y puntuales (muebles, electrodomésticos), comprar sin membresía también es una alternativa sólida.
- En los sitios donde los compradores corporativos (venta al por mayor) trabajan con cuentas compartidas o con el correo electrónico de la empresa, el inicio de sesión social puede quedarse corto; en este público cobran protagonismo el registro, los procesos de aprobación y la autorización.
- En el tráfico predominantemente móvil, el acceso con un toque marca más la diferencia por lo incómodo que resulta escribir en el teléfono.
Tome la decisión según sus propios datos, no por suposición: si es alta la proporción de visitantes que empiezan el formulario de registro y lo abandonan, el inicio de sesión social es un buen candidato para probar. El primer paso puede ser pequeño; active el botón, siga las primeras semanas y amplíelo o simplifíquelo según el resultado.
Inicio de sesión social con Faprika
En Faprika, la posibilidad de que sus clientes se registren e inicien sesión con sus cuentas sociales se activa desde la página “Métodos de verificación externos” del panel; la guía de configuración del Centro de ayuda explica estos pasos con capturas de pantalla. La protección contra bots también se aplica en el mismo panel, por separado, a las páginas de inicio de sesión, registro y “Contáctenos”. Es decir, activar el acceso rápido y asegurarlo se hace en la misma pantalla de administración.
Para gestionar a sus miembros, su historial de pedidos y las opciones de filtrado, consulte el artículo sobre la gestión de la lista de miembros; para la opción de eliminar la obligación de registrarse, el artículo sobre la compra sin membresía. Para el alcance de los planes, le ayudan la página de planes de comercio electrónico y nuestro equipo.
Preguntas frecuentes
¿Qué es el acceso con cuenta social?
El inicio de sesión social consiste en que el visitante se registre o inicie sesión con un clic usando su cuenta de un proveedor social, en lugar de crear una contraseña aparte en el sitio de comercio electrónico. El proveedor verifica la identidad y la persona autoriza que se compartan datos como su nombre y su correo electrónico.
¿Aumenta la conversión el acceso con cuenta social?
Reduce la fricción del registro porque elimina los campos del formulario y el paso de la contraseña; sin embargo, la magnitud del efecto varía de una tienda a otra y no puede garantizarse de antemano. Lo más acertado es medir la tasa de registros completados antes y después del lanzamiento.
¿Es seguro el acceso con cuenta social?
Como la contraseña no llega al sitio, disminuye el riesgo de filtración; pero se necesitan medidas como proteger la clave secreta, una URL de redirección correcta, protección contra bots y una vía de acceso alternativa. La seguridad depende de toda la configuración, no de un solo ajuste.
¿Qué debe tenerse en cuenta en el acceso con cuenta social respecto a la KVKK (ley turca de protección de datos personales)?
La información solicitada en la pantalla de permisos debe ser coherente con el texto informativo, debe indicarse claramente con qué finalidad se usará y se debe obtener consentimiento aparte para los mensajes de marketing. Los textos legales deben prepararse con asesoría de un especialista.
¿Qué ocurre si el cliente no puede acceder a su cuenta del proveedor?
tampoco podrá entrar al sitio. Por eso en la cuenta debe dejarse la opción de definir una contraseña con el correo electrónico o de añadir otro método de acceso, y un paso claro que dirija al cliente al canal de soporte.
¿Cómo se activa el acceso con cuenta social en Faprika?
En la página “Métodos de verificación externos” de “Configuración” del panel de Faprika se marca la casilla “Activo” del proveedor, se introducen el ID de cliente y la clave secreta obtenidos del proveedor y se pulsa “Guardar”. La guía de configuración está en el Centro de ayuda; para el alcance de los planes, consulte la página de planes de comercio electrónico.


